OpenAI will gemeinsam mit dem Sicherheitsunternehmen Hacktron untersuchen, wo seine Systeme an Verbindungen zu anderen Diensten verwundbar sein könnten. Die Teams sollen besonders wichtige Prüfbereiche gemeinsam auswählen. Das kündigte OpenAI am 6. November 2026 an. Konkrete Ergebnisse der neuen Zusammenarbeit nennt das Unternehmen noch nicht.
Der Schwerpunkt liegt auf einem Bereich, der leicht zwischen Zuständigkeiten fällt: Eine Anwendung arbeitet nicht immer allein. Sie kann Informationen von einem anderen Dienst anfordern oder Funktionen dort auslösen. Damit werden die Übergänge zwischen den Systemen zu einem wichtigen Teil der Sicherheitsprüfung.
Was die Partner vorhaben
Nach Angaben von OpenAI sollen eigene Ingenieure und Sicherheitsforscher von Hacktron zusammen festlegen, welche Bereiche Vorrang erhalten. Hacktron bekommt außerdem erweiterten Zugang zu leistungsfähigen OpenAI-Modellen über das Programm Daybreak Red. Das Unternehmen wurde OpenAI zufolge über dessen Bug-Bounty-Programm bekannt. Dort können unabhängige Fachleute Sicherheitslücken melden und unter den jeweiligen Programmregeln eine Belohnung erhalten.
Hacktron entwickelt laut OpenAI KI-Agenten für Codeprüfung, Penetrationstests und Red Teaming. Bei einem Penetrationstest prüfen Fachleute ein System gezielt auf ausnutzbare Schwächen. Red Teaming bezeichnet kontrollierte Angriffsversuche, mit denen sich Schutzmaßnahmen aus der Perspektive eines möglichen Angreifers untersuchen lassen. Welche einzelnen Produkte oder konkreten Verbindungen nun getestet werden, führt die Mitteilung nicht aus.
Warum die Verbindung zählt
Eine Schnittstelle ist eine vereinbarte Art, wie Programme Anfragen und Antworten austauschen. Beispielsweise könnte ein KI-Dienst in einer gedachten Anwendung einen verbundenen Speicherdienst um ein Dokument bitten. Der Speicherdienst muss dabei erkennen, wer Zugriff verlangt und ob diese Person oder Anwendung gerade dieses Dokument lesen darf.
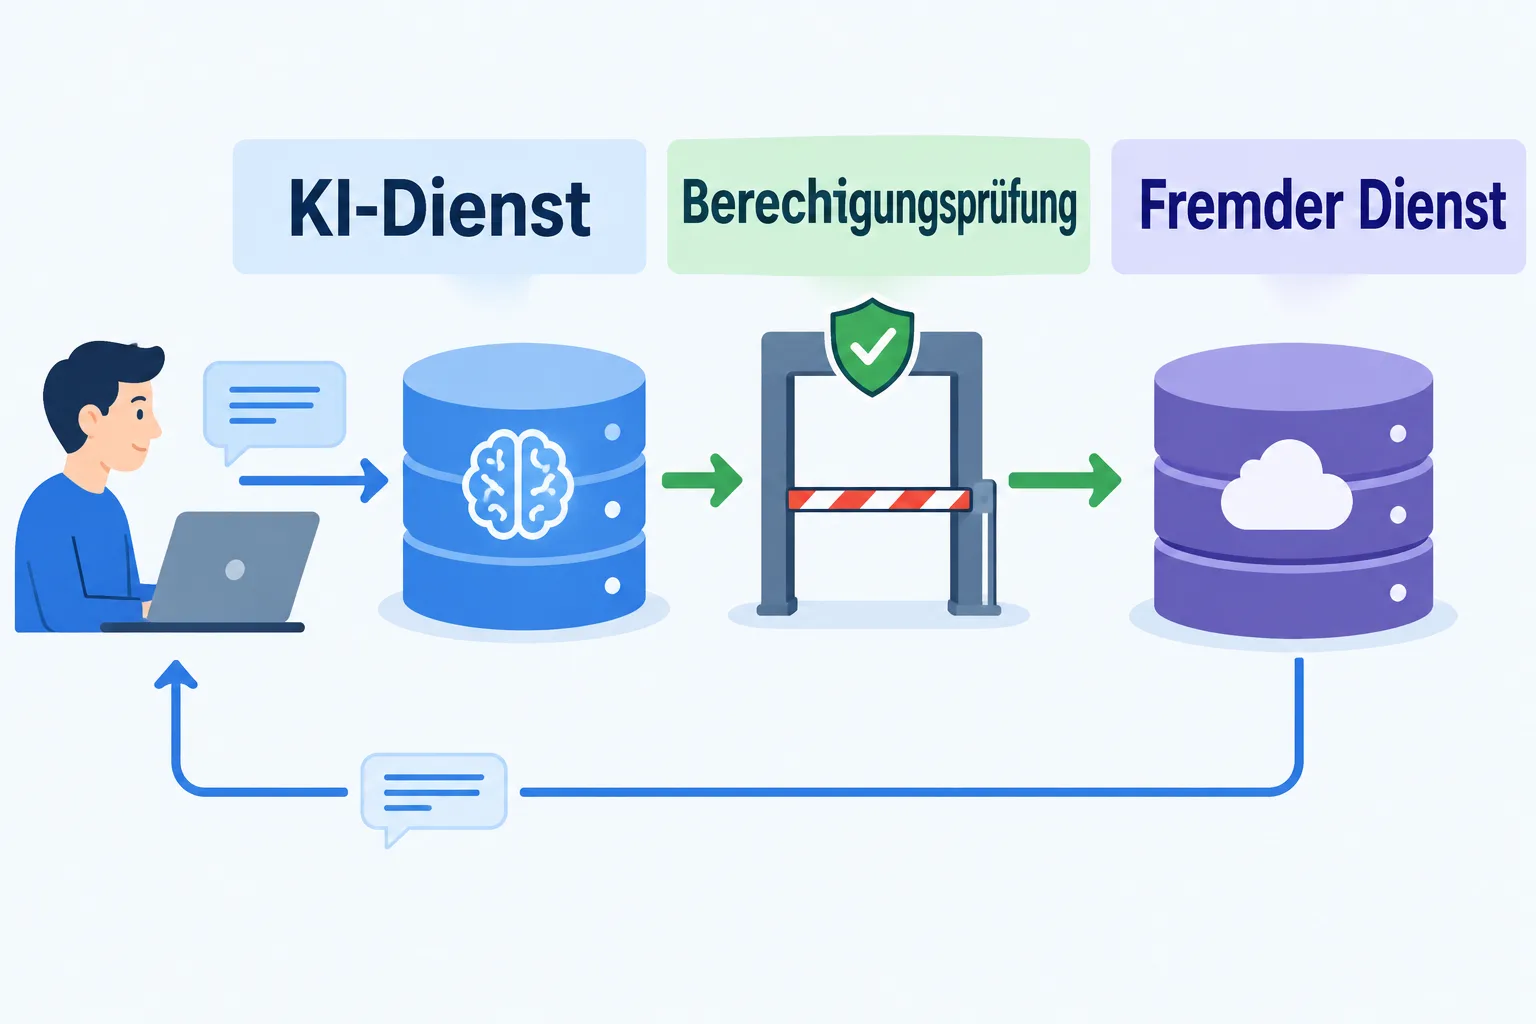
Die Sicherheitsorganisation OWASP beschreibt einen möglichen Fehlertyp: Ein Dienst prüft nicht ausreichend, ob der Anfragende auf das konkret angeforderte Objekt zugreifen darf. Wer eine Kennung in einer Anfrage verändert, könnte dann unter Umständen Daten eines anderen Nutzers sehen oder verändern. Das ist ein allgemeines Beispiel für ein Schnittstellenrisiko; es ist keine Beschreibung einer bei OpenAI oder Hacktron gefundenen Lücke.
Die Schwierigkeit liegt im Zusammenspiel: Eine Anmeldung allein beantwortet noch nicht jede Berechtigungsfrage. Ein Dienst muss auch prüfen, welche Handlung für welches Objekt erlaubt ist. Bei verbundenen Anwendungen lohnt sich deshalb der Blick auf den gesamten Weg einer Anfrage und auf die Punkte, an denen Informationen oder Befugnisse weitergegeben werden.
Eine Ankündigung, noch kein Testergebnis
OpenAI ordnet die Partnerschaft in weitere Sicherheitsarbeit ein. In derselben Mitteilung verweist das Unternehmen auf einen angekündigten Sicherheitssprint mit Forschern von Cathedral und erhöhte Belohnungen für gemeldete Schwachstellen. Die neue Vereinbarung mit Hacktron erweitert diesen Ansatz um gemeinsame Prüfungen an priorisierten Stellen.
Ob und welche Schwachstellen dabei gefunden oder behoben werden, lässt sich aus der Ankündigung nicht ablesen. Für Nutzer folgt daraus vorerst keine konkrete Änderung einer Einstellung oder Funktion. Der praktische Erkenntniswert der Zusammenarbeit wird davon abhängen, welche Prüfungen stattfinden und welche Ergebnisse die Beteiligten später veröffentlichen.
Quellen
- OpenAI: Partnering with Hacktron to find vulnerabilities in OpenAI’s systems, 6. November 2026
- OWASP: API1:2023 Broken Object Level Authorization
Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft.