Die EU hat einen neuen Call für Cybersicherheit geöffnet. Darin sind 15 Millionen Euro für KI-Werkzeuge vorgesehen, die Cyber-Hubs, Behörden und Teams für Sicherheitsvorfälle unterstützen sollen. Weitere 20 Millionen Euro richten sich mit einem eigenen Topic an kleine und mittlere Unternehmen. Das ist ein konkretes Antragsfenster. Es ist noch keine neue Schutztechnik.
Der Unterschied ist wichtig, weil die Ausschreibung genau an der Stelle interessant wird, an der viele KI-Meldungen vage bleiben: Sie verlangt nicht nur Ideen oder Prototypen. Für die späteren Projekte stehen Entwicklung, Tests, Validierung und Integration in bestehende Abläufe im Dokument. Ob daraus zuverlässige Sicherheitsarbeit entsteht, muss allerdings erst gezeigt werden.
35 Millionen Euro für zwei unterschiedliche Einsatzorte
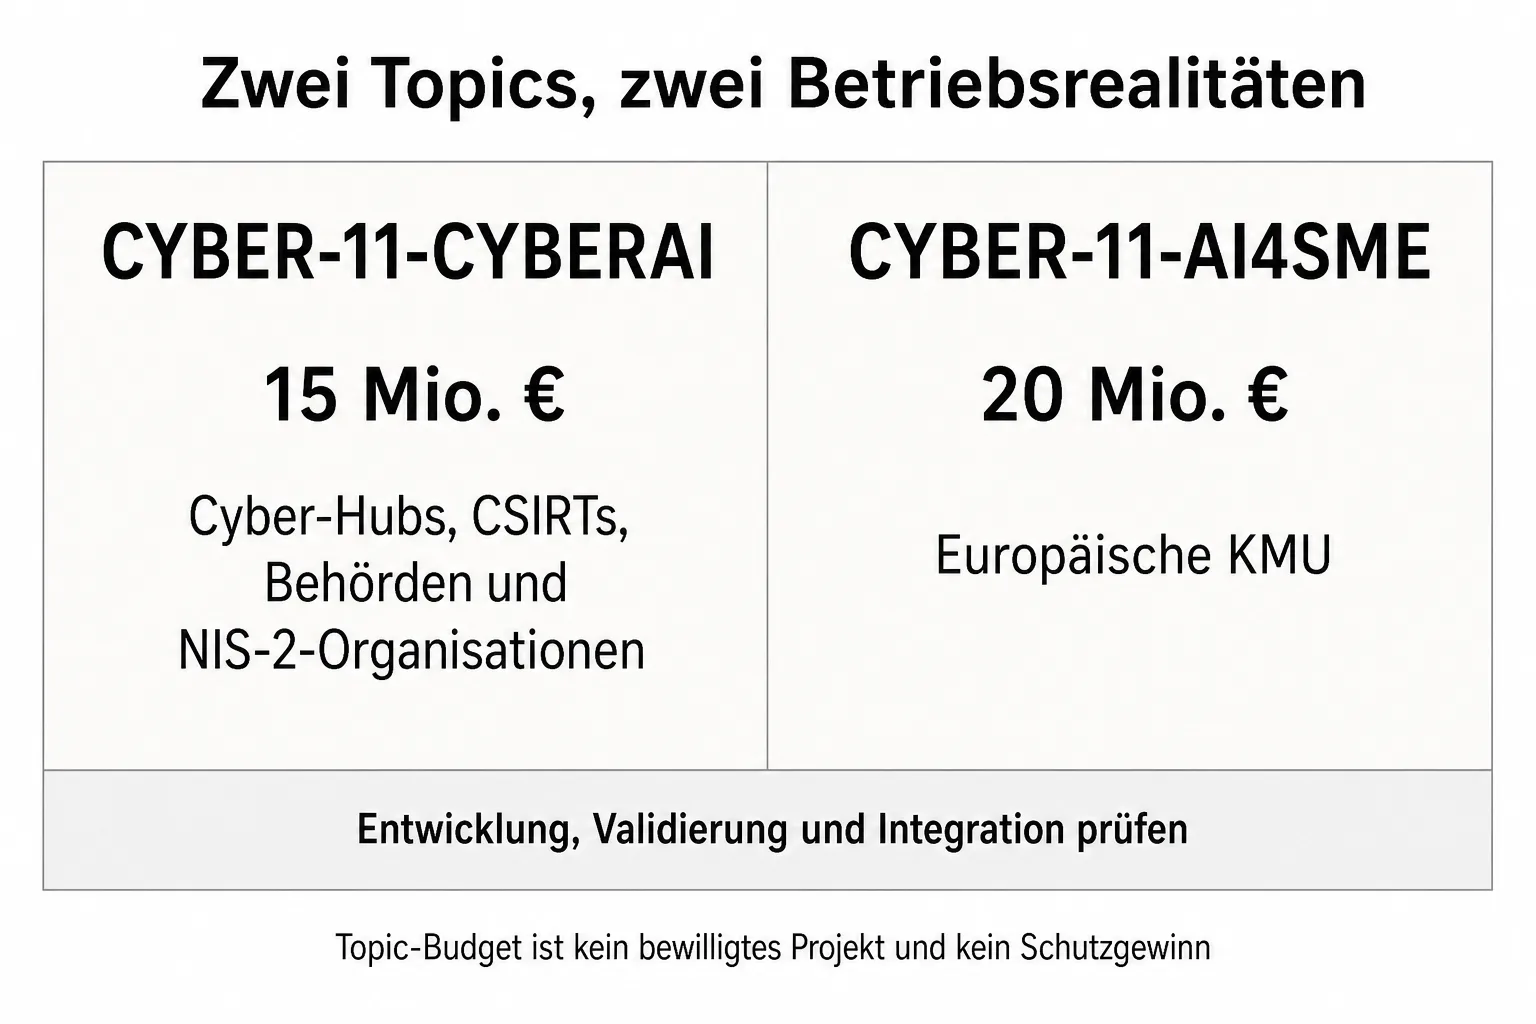
Der am 1. September geöffnete Digital-Europe-Call DIGITAL-ECCC-2027-DEPLOY-CYBER-11 hat nach Angaben des European Cybersecurity Competence Centre (ECCC) einen geschätzten Rahmen von bis zu 96 Millionen Euro. Zwei Topics betreffen KI in der Cybersicherheit besonders direkt: CYBER-11-CYBERAI ist mit 15 Millionen Euro angesetzt, CYBER-11-AI4SME mit 20 Millionen Euro.
Zusammen entfallen damit 35 Millionen Euro, rechnerisch rund 36,5 Prozent des geschätzten Call-Rahmens, auf diese beiden KI-Themen. Die Zahl beschreibt die Größenordnung im Aufruf, nicht bewilligte Ausgaben.
CYBERAI zielt auf Cyber-Hubs, Computer Security Incident Response Teams (CSIRTs), Behörden, öffentliche Stellen und Organisationen, die unter die NIS-2-Regeln fallen. Das zweite Topic, AI4SME, soll KI-gestützte Sicherheitslösungen in europäische KMU bringen. Die beiden Linien sprechen also unterschiedliche Betriebsrealitäten an: hier vernetzte Sicherheitsstellen mit Lageinformationen und gemeinsamen Prozessen, dort Unternehmen mit begrenzten Personal- und IT-Ressourcen.
Der Antrag ist erst der Anfang der technischen Arbeit
Für CYBERAI nennt die Call-Unterlage unter anderem Bedrohungs- und Schwachstellenerkennung, Cyber Threat Intelligence (CTI), Echtzeit-Monitoring, Analyse von Schadsoftware, Unterstützung bei Reaktion und Wiederherstellung. CTI meint Informationen zu Angreifern, Schwachstellen und Mustern, die ein Team tatsächlich für Entscheidungen nutzen kann.
AI4SME beschreibt einen anderen Zuschnitt: Risikoanalyse, Scans der Infrastruktur, Warnungen, Meldungen an Cyber-Hubs sowie Unterstützung bei Incident-Response-Prozessen. Vorgesehen ist auch ein nutzerfreundliches SaaS-Toolkit, also ein über das Netz bereitgestelltes Werkzeugpaket. Gerade dort wird sich zeigen müssen, ob die Funktionen in einen kleinen Betrieb passen oder bloß in einer Funktionsliste gut aussehen.
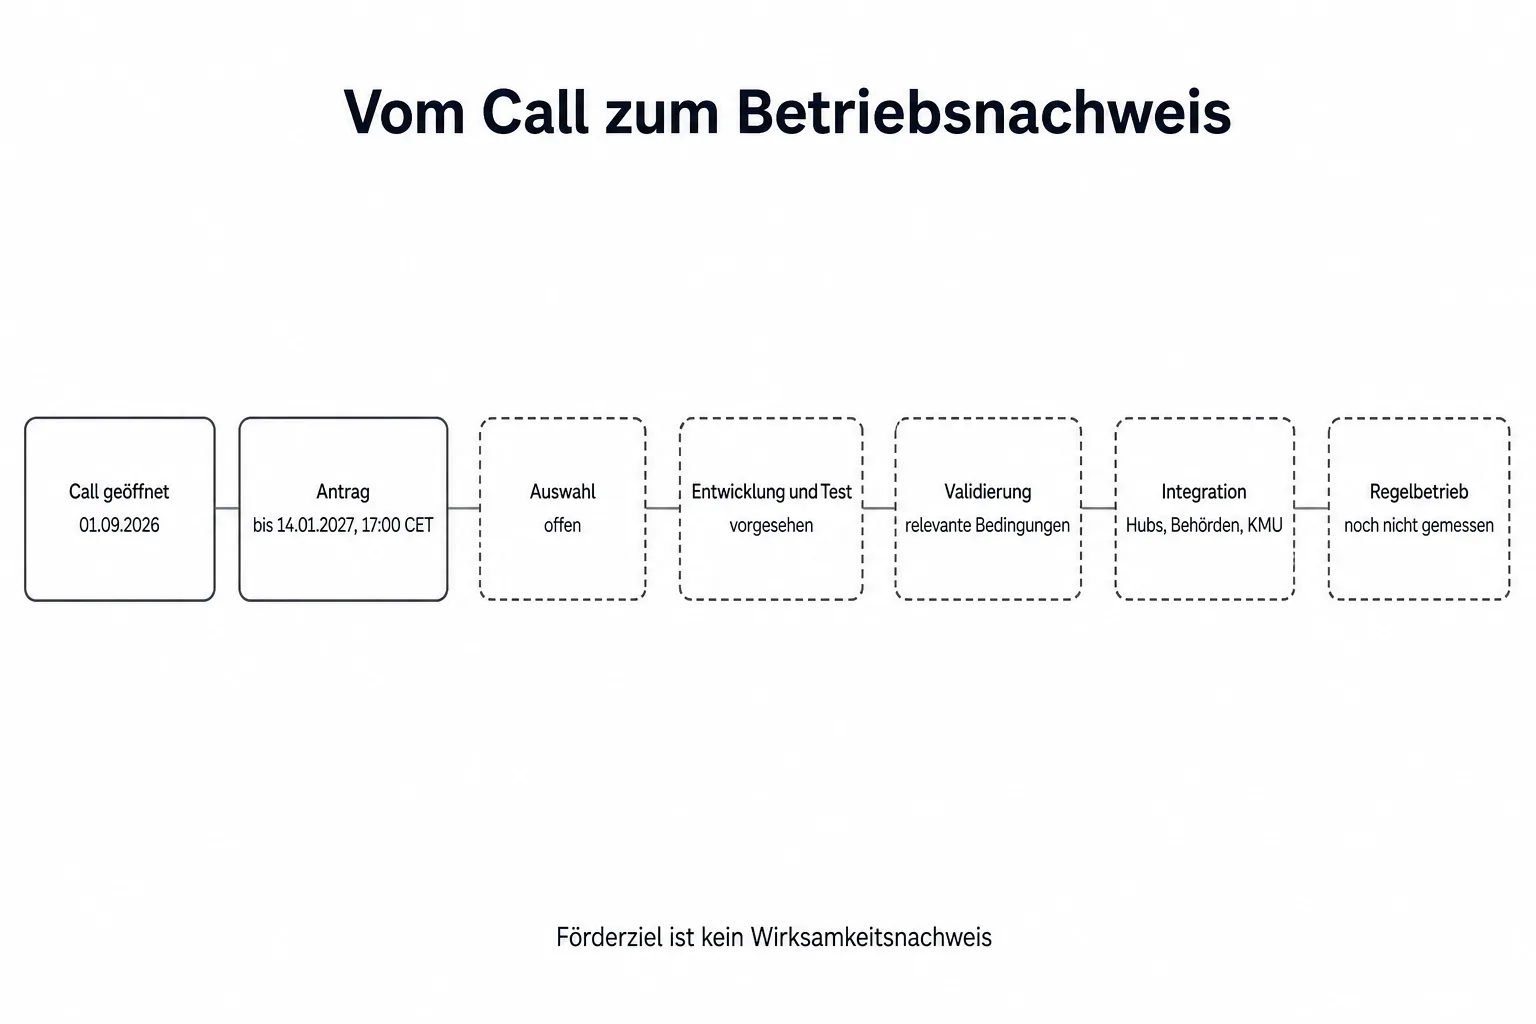
Der Call verlangt bei CYBERAI Entwicklung, Test und Validierung unter relevanten Bedingungen sowie messbare und überprüfbare Kennzahlen. Bei AI4SME gehören Entwicklung oder Anpassung, Validierung, Prozessintegration und Schulung zu den erwarteten Ergebnissen. Das ist mehr als die übliche Formel, KI solle Sicherheit verbessern. Es legt zumindest fest, woran geförderte Vorhaben später gemessen werden sollen.
Die Reihenfolge bleibt dennoch nüchtern: Zunächst reichen berechtigte Organisationen ihre Vorschläge über das Funding-and-Tenders-Portal ein. Das ECCC bewertet Relevanz, Umsetzung und Wirkung. Erst nach einer erfolgreichen Auswahl werden Grant Agreement, Laufzeit, Berichte und Zahlungen festgelegt. Ein Projekt startet regulär erst nach der Grant-Signatur.
Was aus einem KI-Werkzeug einen brauchbaren Teil der Abwehr macht
Ein Modell kann Muster erkennen oder Warnungen priorisieren. Im Sicherheitsbetrieb reicht das nicht. Es braucht nachvollziehbare Datenquellen, klare Zugriffsrechte und Schnittstellen zu den vorhandenen Systemen. Teams müssen wissen, wer eine Warnung bewertet, wer entscheidet und was bei einem Fehlalarm oder bei einem Ausfall passiert. Dazu kommen Datenschutz, Eskalationswege, Wiederherstellung und Wartung.
Genau dort liegt der praktische Maßstab für diesen Call. ENISA, die EU-Agentur für Cybersicherheit, verweist bei KI auf eine mehrschichtige Absicherung: klassische Cybersecurity-Grundlagen, KI-spezifische Sicherheit und die Anforderungen des jeweiligen Einsatzbereichs. Ihr Rahmen belegt keine Wirkung eines ECCC-Projekts. Er macht aber deutlich, warum ein brauchbares System nicht allein an der Qualität eines Modells zu erkennen ist.
Der stärkste Einwand gegen eine allzu vorsichtige Lesart lautet: Die Ausschreibung baut Tests, Validierung und KPIs bereits ein; sie finanziert also nicht nur eine politische Absicht. Das stimmt. Es erhöht die Chance, dass aus der Förderung belastbare Werkzeuge werden. Ergebnisse zu Erkennungsrate, Fehlalarmen, Reaktionszeit, Verfügbarkeit oder Wiederherstellung liegen jedoch noch nicht vor.
Für deutsche Organisationen ist es vor allem eine Kooperationschance
Deutsche Rechtsträger liegen grundsätzlich im geografischen Teilnehmerkreis, weil Deutschland Mitglied der EU ist. Daraus folgt aber keine automatische Förderfähigkeit. Die Call-Unterlage knüpft die Teilnahme an Niederlassung, Kontrolle, Projektort und Sicherheitsauflagen; die konkrete Rolle muss im jeweiligen Antrag geprüft werden.
Für IT-Verantwortliche, Behörden und KMU ist der unmittelbare Nutzen daher nicht ein neues Produkt, das nun bereitsteht. Interessant ist die Möglichkeit, sich in europäische Konsortien und spätere Betriebsmodelle einzubringen. Der niederländische Förderdienst RVO kündigt für den 22. September eine Informations- und Matchmaking-Veranstaltung zur Vorbereitung eines Digital-Europe-Cybersecurity-Calls an.
Die Frist ist klar, die Wirkung folgt später
Vorschläge können bis zum 14. Januar 2027 um 17:00 Uhr CET in Brüssel eingereicht werden. Das ECCC nennt Informationen zu den Evaluationsergebnissen für Februar oder März 2027 und Grant-Signaturen für Oktober 2027 als indikativen Zeitplan. Für beide KI-Topics sind 36 Monate vorgesehen; Start und Laufzeit werden im Grant Agreement festgelegt.
Für die spätere Bewertung werden die langweiligeren Fragen die entscheidenden sein: Welche Daten kommen hinein? Wie viele Fehlalarme entstehen? Funktioniert die menschliche Aufsicht auch unter Zeitdruck? Was lässt sich nach einem Vorfall wiederherstellen, und wer wartet die Systeme? Der Call schafft einen Rahmen, in dem solche Fragen beantwortet werden können. Er beantwortet sie noch nicht.
Quellen und weiterführende Informationen
- ECCC: New call for proposals under the Digital Europe Programme, 1. September 2026.
- ECCC: Call for proposals DIGITAL-ECCC-2027-DEPLOY-CYBER-11, Version 1.0, 1. September 2026.
- ENISA: Cybersecurity in the Frontier AI Era, 7. Juli 2026.
- ENISA: Multilayer Framework for Good Cybersecurity Practices for AI, 7. Juni 2023.
- RVO.nl: NCC-NL Cross Border Cybersecurity Digital Europe Programme Information and Matchmaking session.
Hinweis: Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft. Stand: 2026-09-03.