Das US-Technikinstitut NIST hat am 15. September die endgültige Fassung seiner Leitlinie zum Schutz digitaler Zugangstoken veröffentlicht. Der gemeinsam mit der Cybersicherheitsbehörde CISA erarbeitete Bericht richtet sich vor allem an US-Bundesbehörden und ihre Cloud-Anbieter. Er behandelt eine Sicherheitsaufgabe, die nach der Anmeldung weitergeht: Ausgestellte Zugangsnachweise müssen geschützt, zeitlich begrenzt und bei einem Missbrauch möglichst unwirksam gemacht werden. Die Mitteilung zur Finalisierung nennt unter anderem überarbeitete Vorgaben für kryptografische Schlüssel und zusätzliche Wege zum Widerruf.
Ein Zugangstoken lässt sich als digitaler Berechtigungsnachweis verstehen. Eine Anwendung legt ihn einem Dienst vor, um auf erlaubte Daten oder Funktionen zuzugreifen. Dadurch muss ein Nutzer nicht bei jedem Zugriff erneut seine Anmeldung bestätigen. Gerät ein solcher Nachweis in falsche Hände oder wird er gefälscht, kann genau dieser Komfort zum Sicherheitsproblem werden.
Ein gestohlener Nachweis soll nur begrenzt nützen
Der finale Bericht NIST IR 8587 beschreibt mehrere Schutzebenen. Anbieter sollen die Schlüssel absichern, mit denen sie Token digital unterschreiben. Empfangende Dienste müssen prüfen, ob ein Nachweis gültig und für sie bestimmt ist. Berechtigungen sollen auf den nötigen Umfang begrenzt bleiben; abgelaufene Token müssen zurückgewiesen werden.
Das Ziel eines Tokens ist dabei ähnlich wichtig wie seine Echtheit. Ein gültiger Nachweis für eine bestimmte Anwendung darf nicht automatisch die Tür zu einem anderen Dienst öffnen. Ebenso begrenzt eine kurze Laufzeit den Zeitraum, in dem ein gestohlener Nachweis verwendet werden kann. Die kontrollierte Erneuerung von Token ermöglicht längere Sitzungen, ohne jedem einzelnen Zugangsnachweis eine entsprechend lange Gültigkeit zu geben.
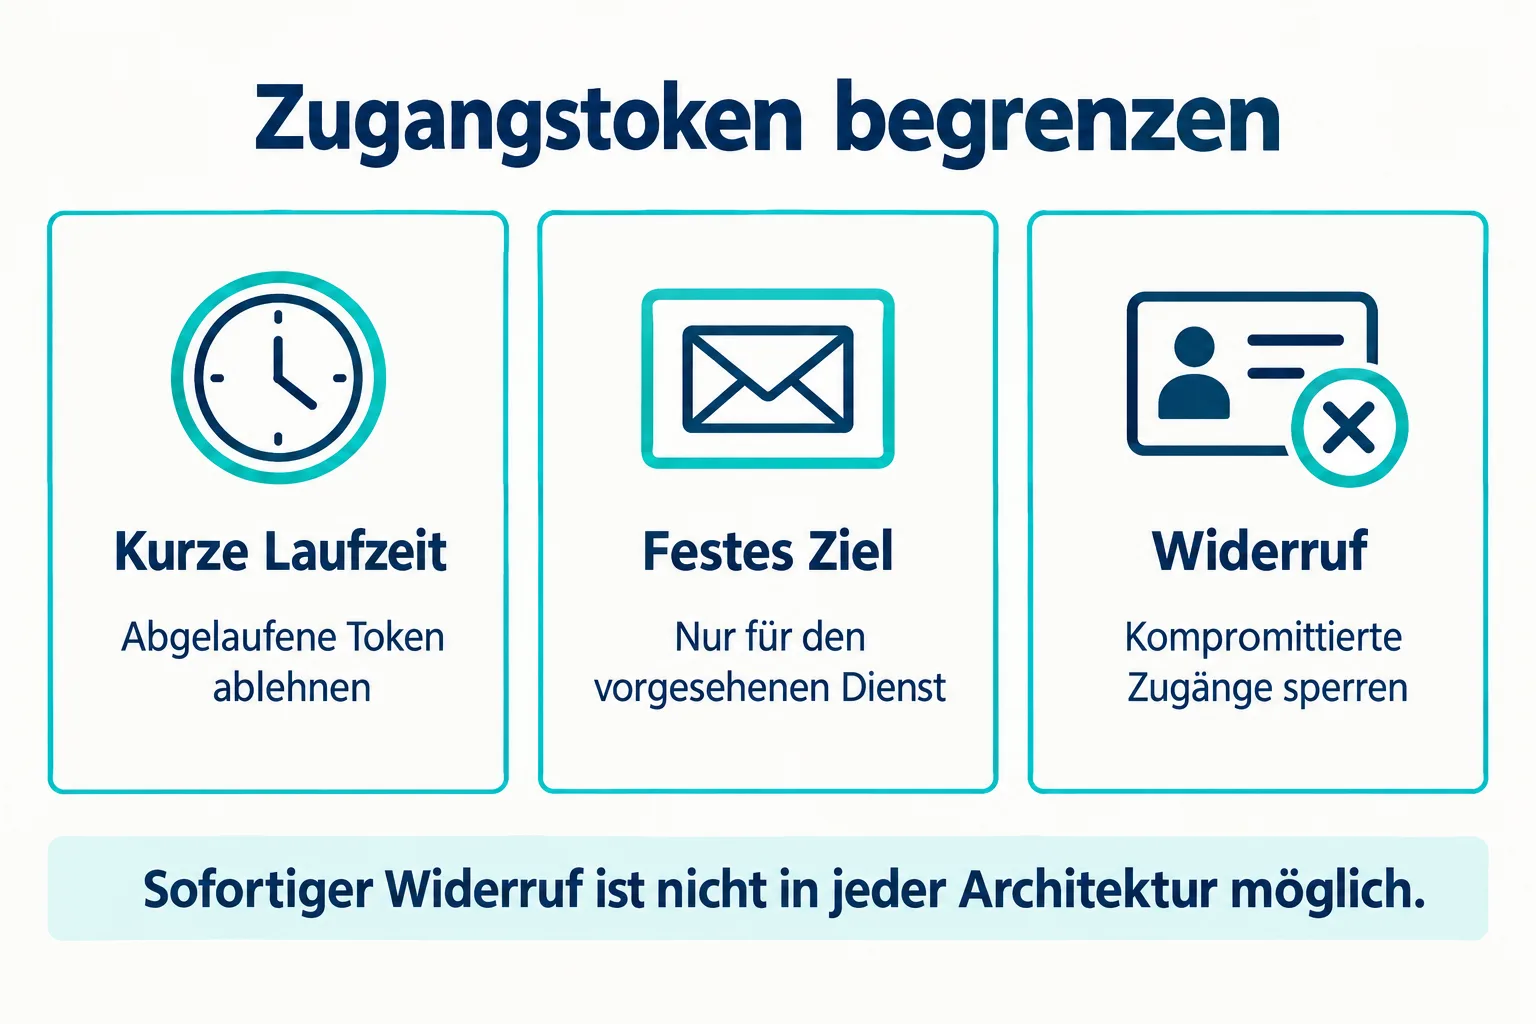
Gerade beim Widerruf nennt der Bericht eine Grenze: In verteilten Systemen, die Token ohne fortlaufende zentrale Statusabfrage prüfen, lässt sich ein Nachweis nicht immer sofort überall sperren. Kurze Laufzeiten, kontrollierte Erneuerung und der Austausch von Sicherheitssignalen sollen diese Lücke begrenzen. Anbieter müssen ihren Behördenkunden erklären, welche Widerrufsmöglichkeiten tatsächlich bestehen. Ein Sperrknopf allein sagt noch nicht, wann jeder angeschlossene Dienst den Zugriff beendet.
Die Finalfassung lässt mehr Wege beim Schlüsselschutz zu
Gegenüber dem Entwurf vom Dezember 2025 beschreibt NIST den Schlüsselschutz stärker über die verlangte Schutzwirkung. Für Systeme mit besonders hohen Schadensfolgen hatte der Entwurf ausdrücklich spezielle Hardware-Sicherheitsmodule vorgesehen. Die Finalfassung verlangt eine isolierte Ausführung der Signierfunktionen und beschreibt dafür mehrere mögliche technische Wege. Schlüssel sollen auch dann geschützt bleiben, wenn eine benachbarte Anwendung oder das Betriebssystem kompromittiert wird.
Neu aufgenommen wurden außerdem übergreifende Hinweise zu KI-Agenten und zum späteren Umstieg auf quantenresistente Kryptografie. Der Bericht ist ausdrücklich kein umfassender Sicherheitsleitfaden für KI-Agenten. Auch die Grundidee begrenzter Token-Laufzeiten ist nicht erst mit der Finalfassung entstanden.
Wie folgenreich Fehler an dieser Stelle sein können, zeigte der Angriff auf Microsofts Cloud-Maildienste 2023. Laut Microsofts damaliger Untersuchung nutzten Angreifer einen erlangten Signierschlüssel für gefälschte Token. Ein Fehler bei der Prüfung erlaubte deren Verwendung über den vorgesehenen Kontenbereich hinaus. Microsoft berichtete, die Kampagne blockiert und die betroffenen Schlüssel ungültig gemacht zu haben. Das ist ein historisches Beispiel, keine Meldung über einen neuen Angriff.
Die Leitlinie dokumentiert, welche Fähigkeiten Cloud-Anbieter und ihre Kunden gemeinsam aufbauen sollen. Sie belegt noch nicht, dass einzelne Dienste sie bereits vollständig umgesetzt haben. Für Nutzer ergibt sich daraus auch keine neue allgemeine Einstellungspflicht: Die beschriebenen Schutzmaßnahmen liegen überwiegend im Betrieb der Dienste. Selbst für die angesprochenen US-Organisationen bleibt die Anwendung laut Bericht grundsätzlich freiwillig, sofern andere verbindliche Vorgaben oder Vereinbarungen nichts anderes festlegen.
Das Titelbild ist ein KI-generiertes Symbolbild für digitale Zugangsnachweise, keine Darstellung eines bestimmten Produkts.
Quellen
- NIST: NIST Finalizes Guidelines on Protecting Online Identity and Access Tokens From Misuse, 15. September 2026.
- NIST/CISA: NIST IR 8587 – Protecting Tokens and Assertions from Forgery, Theft, and Misuse, finale Fassung, September 2026, insbesondere Abschnitte 1.2, 5.1.1.3 und 5.3.
- NIST: NIST IR 8587 – Initial Public Draft, Dezember 2025, insbesondere Abschnitt 5.1.1.3.
- Microsoft Threat Intelligence: Analysis of Storm-0558 techniques for unauthorized email access, 14. Juli 2023, mit späteren Aktualisierungshinweisen.
Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft.