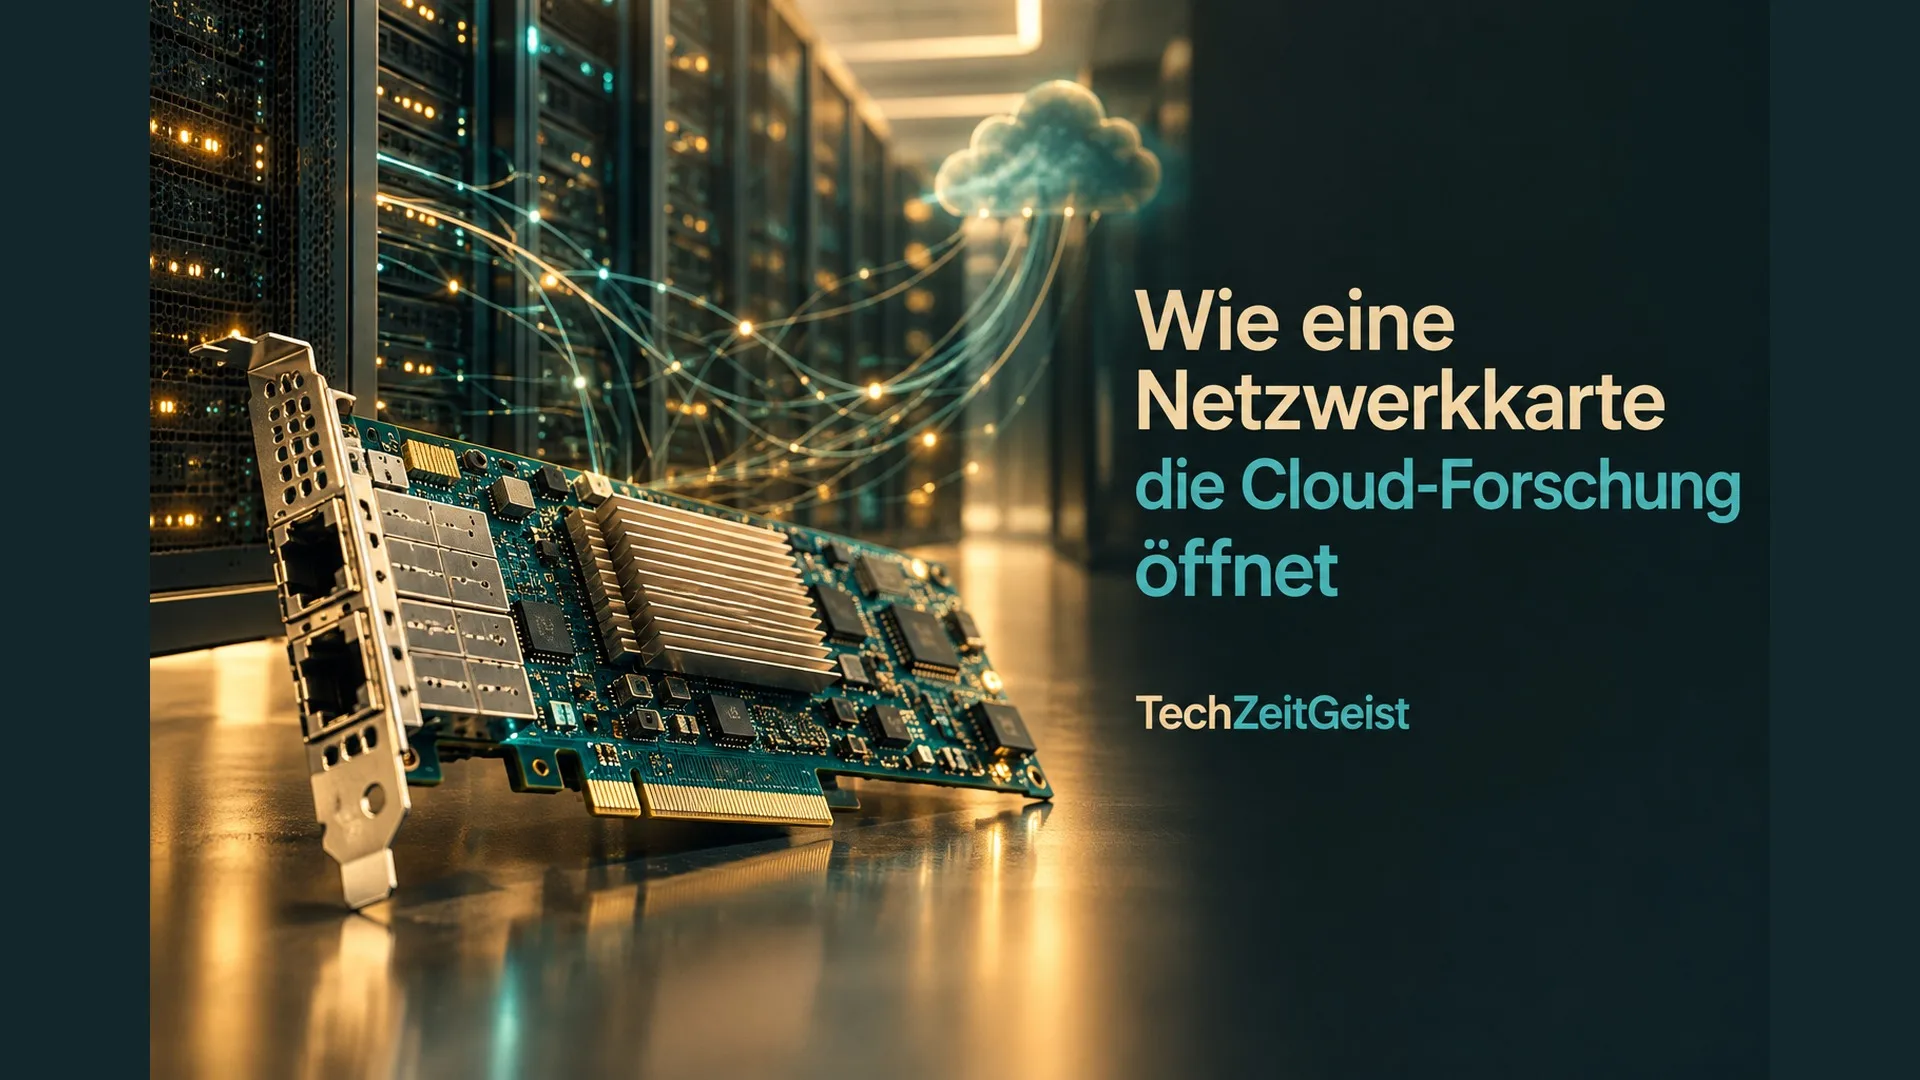
Wer eine Cloud-Anwendung nutzt, teilt sich oft einen Server mit vielen anderen Kunden. Wie deren Daten schnell und getrennt durch das Netzwerk gelangen, hängt auch von spezieller Hardware ab. Ein Forschungsprototyp soll diese Technik für unabhängige Experimente zugänglicher machen: Der Ingenieur Jeffery Lim hat eine programmierbare Netzwerkkarten-Plattform entwickelt, die wichtige Funktionen großer Cloud-Systeme nachbildet.
Das MIT stellte die Arbeit am 2. November vor. Die Plattform verbindet eine Technik für den direkten Hardwarezugriff virtueller Maschinen mit einem eingebauten Verteiler und Sicherheitsregeln. Laut MIT plant Lim, die Arbeit als Open Source freizugeben. Der Ansatz richtet sich an Forschende; er ist kein angekündigtes Produkt für Cloud-Kunden.
Warum ein Server mehrere Computer sein kann
Ein Cloud-Server kann mehrere virtuelle Maschinen beherbergen. Jede verhält sich für ihre Nutzer wie ein eigener Computer, obwohl sie sich die physische Hardware teilen. Eine Verwaltungsschicht, der Hypervisor, teilt Ressourcen zu und vermittelt in einer herkömmlichen Architektur auch den Zugang zum Netzwerk.
Ein gedachtes Beispiel: Zwei Programme laufen in getrennten virtuellen Maschinen auf demselben Server und tauschen Nachrichten aus. Der Server muss erkennen, wohin jedes Datenpaket gehört. Gleichzeitig sollen die Regeln der jeweiligen Kunden eingehalten werden. Bei vielen Maschinen wird diese Vermittlung selbst zu einer Aufgabe für die Hardware und Software des Servers.
Die Technik SR-IOV erlaubt virtuellen Maschinen, jeweils einen eigenen Teil einer geeigneten Gerätefunktion direkt anzusprechen. Damit muss nicht jeder Netzwerkzugriff denselben Weg durch die Vermittlungssoftware nehmen. Das kann Verwaltungsaufwand verringern und Rechenleistung für andere Aufgaben freigeben, wie die Autoren in ihrem Konferenzpapier erklären.
Der Verteiler wandert auf die Karte
Dieser direktere Weg bringt eine Frage mit sich: Wer übernimmt die Funktionen des bisherigen Software-Verteilers? Lims Entwurf nutzt dafür eine SmartNIC, also eine Netzwerkkarte mit zusätzlichen programmierbaren Funktionen. Sie kann Aufgaben ausführen, für die sonst Teile der Server-Software zuständig wären.
Der eingebaute Switch entscheidet anhand einer Tabelle, wohin Pakete weitergeleitet werden. Dazu kommt ein kleiner spezialisierter Prozessor für Firewall-Regeln. Eine Firewall prüft Datenverkehr anhand festgelegter Regeln und kann ihn beispielsweise zulassen oder blockieren. Der Prototyp verwendet dafür eBPF, eine Technik zum Ausführen solcher programmierbaren Prüfungen.
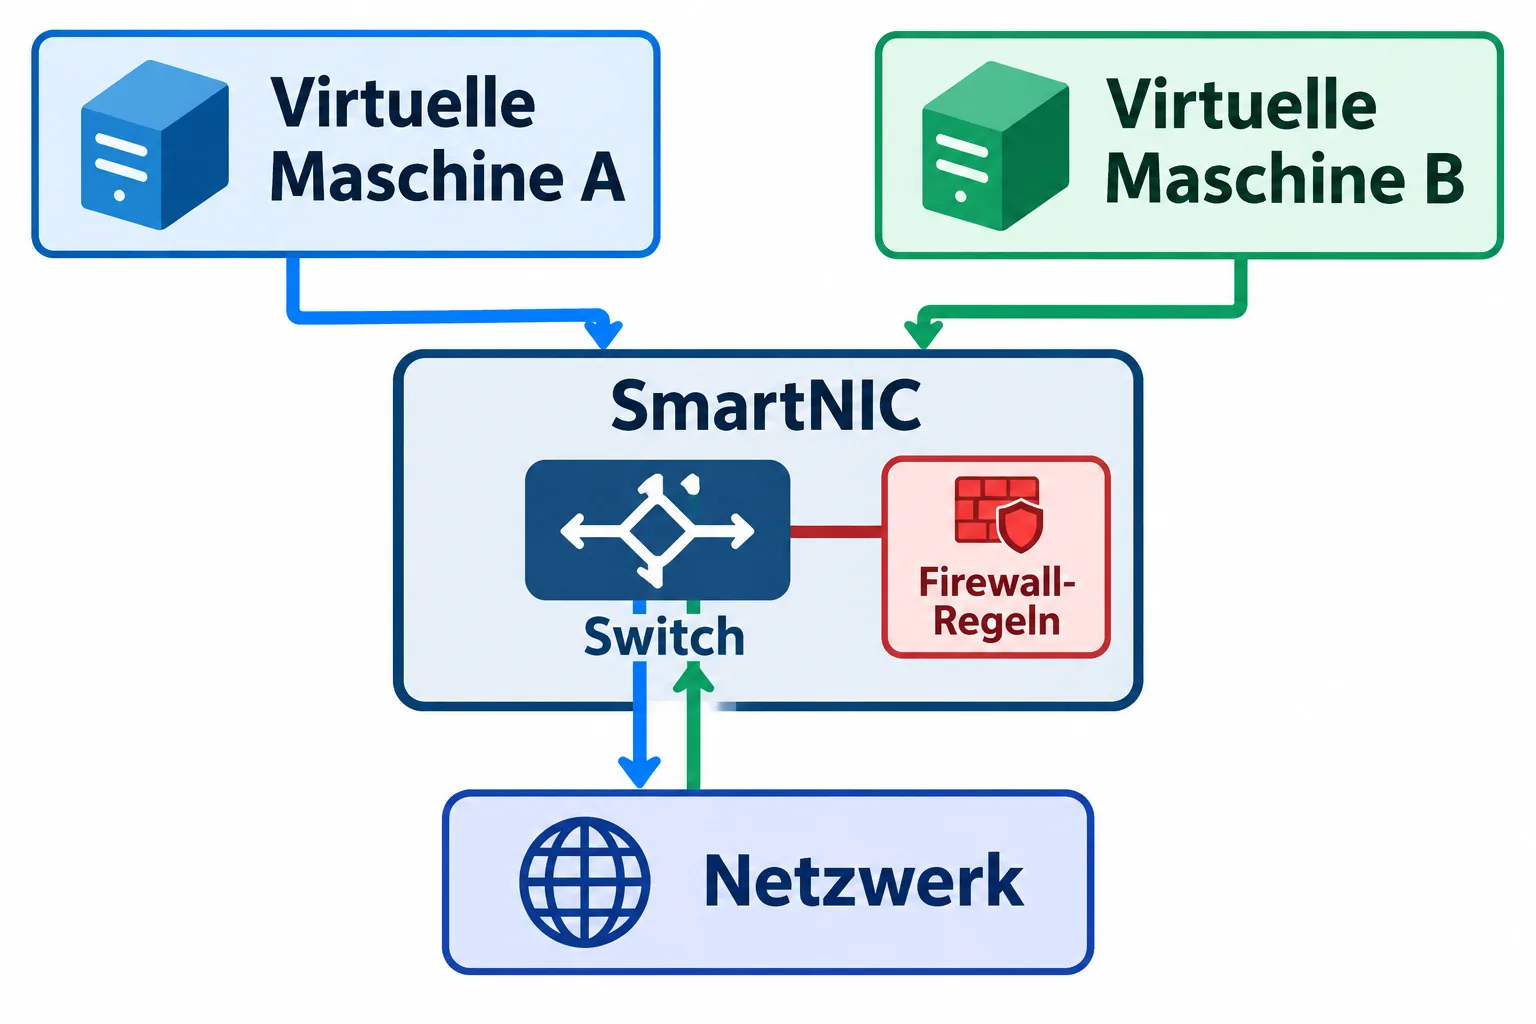
Die Hardware basiert auf einem FPGA. Das ist ein Chip, dessen Schaltungen sich nachträglich für verschiedene Aufgaben konfigurieren lassen. Für die Forschung ist das nützlich: Ein Team kann den Entwurf verändern und untersuchen, wie sich eine andere Verarbeitung auf das System auswirkt.
Ein Werkzeug für Experimente
Große Anbieter kombinieren nach Angaben des MIT SR-IOV mit eigener Hard- und Software. Außenstehende können deren interne Umsetzung jedoch nur begrenzt untersuchen. Lim wollte deshalb eine Plattform schaffen, mit der sich ähnliche technische Zusammenhänge in einer kontrollierten Umgebung erproben lassen. Für seine Tests nutzte er selbst gebaute Server und ein Cloud-Testfeld.
Im Papier vergleichen Lim und sein Mitautor Martin Herbordt den Entwurf unter bestimmten Bedingungen mit einer kommerziellen Netzwerkkarte. Sie berichten von konkurrenzfähigem Datendurchsatz bei bis zu 64 Firewall-Regeln und einem Vorteil bei einem bestimmten Test für den Datenaustausch zwischen 16 Teilnehmern. Bei größerer Regeltiefe wird laut Abstract die zusätzliche Verzögerung des programmierbaren Datenpfads sichtbar.
Die Zahlen beschreiben die jeweiligen Versuchsbedingungen, nicht die Leistung jeder Cloud-Anwendung. Die Autoren sehen ihre Entwicklung ausdrücklich als veränderbare Forschungsplattform und nicht als Netzwerkkarte für maximalen Produktionsdurchsatz. Ihr Wert liegt darin, Fragen zu Leistung und Sicherheit an einer nachvollziehbaren Architektur zu untersuchen. Ob und wann der vollständige Entwurf öffentlich verfügbar wird, geht über die vom MIT beschriebene Freigabeabsicht hinaus.
Quellen
- MIT News: Jeffery Lim wants to open up cloud research, 2. November 2026
- Lim und Herbordt: VNS: An Open-Source FPGA SmartNIC for SR-IOV Inter-VM Switching and Function Offload, Autorenfassung, 2026
Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft.