Apple hat Abgeordnete und Regierungsmitglieder vor gezielten Spyware-Angriffen gewarnt. Viele iPhone-Nutzer fragen sich jetzt, ob sie selbst etwas tun müssen. Die kurze Antwort: meist nur Updates. Die lange Antwort steht hier.
Seit dem 29. Oktober 2026 haben mehrere Mitglieder des Bundestages und weitere Personen des öffentlichen Lebens eine Bedrohungsmitteilung von Apple erhalten. Das meldet das Bundesamt für Sicherheit in der Informationstechnik (BSI). Apple teilt darin mit, einen Angriff mit sogenannter Söldner-Spyware erkannt zu haben. Für Betroffene ist das ernst. Für die meisten anderen iPhone-Besitzer ändert sich wenig. Gefährlich wird es eher dort, wo Betrüger die Aufregung für gefälschte Warnungen nutzen.
Kurz gesagt
Eine echte Apple-Bedrohungsmitteilung erscheint auf dem Sperrbildschirm und in den Einstellungen des iPhone, kommt per E-Mail an die Adressen des Apple Accounts und steht nach der Anmeldung oben auf account.apple.com. Sie verlangt nie Klicks auf Links, Passwörter oder Codes. Wer keine Mitteilung erhalten hat, braucht in der Regel nur aktuelle Software und gute Grundsicherung. Der Blockierungsmodus ist ein Werkzeug für gezielt Angegriffene.
Was Apple mit der Warnung meint
Apple verschickt diese Mitteilungen nach eigenen Angaben seit 2021, mehrmals pro Jahr. Benachrichtigt wurden bisher Nutzer in über 150 Ländern. Es geht um sogenannte Söldner-Spyware. Gemeint ist kommerziell entwickelte Spähsoftware, die oft im Auftrag staatlicher Stellen eingesetzt wird. Das bekannteste Beispiel ist Pegasus der NSO Group.
Solche Angriffe kosten laut Apple Millionen Dollar. Sie richten sich gegen sehr wenige Personen, meist Journalisten, Aktivisten, Politiker und Diplomaten. Apple schreibt ausdrücklich: Die überwiegende Mehrheit der Nutzer wird nie davon betroffen sein.
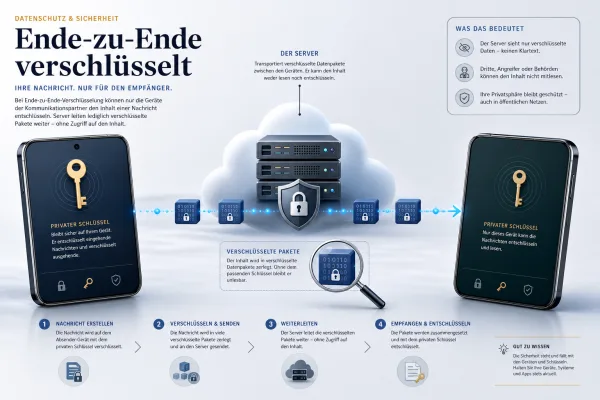
Das BSI ordnet die aktuellen Fälle nüchtern ein. Ob die Mitteilungen eine erfolgreiche Infektion oder nur einen Angriffsversuch bedeuten, ist dem Amt nicht bekannt. Trotzdem rät es Betroffenen, vorsorglich von einer Kompromittierung auszugehen. Der Grund: Diese Spyware kommt oft ohne jedes Zutun auf das Gerät, etwa über eine präparierte Nachricht, die niemand öffnen muss. Fachleute nennen das Zero-Click. Ist ein Gerät befallen, können Angreifer laut BSI Nachrichten mitlesen, auch in verschlüsselten Messengern. Sie sehen Anrufe, Kontakte, Kalender und Standort und können Kamera und Mikrofon einschalten.
So erkennen Sie eine echte Bedrohungsmitteilung
Apple nennt drei Wege, auf denen eine echte Warnung ankommt. Erstens erscheint sie auf dem Sperrbildschirm und in den Einstellungen des iPhone. Zweitens schickt Apple eine E-Mail an die Adressen, die mit dem Apple Account verknüpft sind. Seit 2026 kommt diese Mail laut Apple von threat-notifications@email.apple.com. Drittens zeigt account.apple.com nach der Anmeldung oben ein Warnbanner.
Genauso wichtig ist, was eine echte Mitteilung nie tut. Sie fordert nicht dazu auf, Links anzuklicken, Dateien zu öffnen, Apps oder Profile zu installieren. Sie fragt nie per E-Mail oder Telefon nach dem Passwort oder einem Bestätigungscode.
Der sichere Gegencheck
Wer eine verdächtige Mail oder SMS bekommt, klickt nichts an. Stattdessen tippt man account.apple.com selbst in den Browser und meldet sich an. Hat Apple wirklich gewarnt, steht die Mitteilung dort gut sichtbar oben. Steht dort nichts, war die Nachricht sehr wahrscheinlich eine Fälschung. Eine SMS mit Link ist kein Weg, den Apple für diese Warnungen nennt.
Gefälschte Apps und Messenger-Klone sind ein bekannter Weg für Spähsoftware im Alltag. Wie solche Kopien funktionieren, zeigt unser Beitrag zu gefälschten WhatsApp-Apps als Spyware.
Was Betroffene jetzt tun sollten
Wer eine echte Mitteilung erhalten hat, sollte sie ernst nehmen. Apple bezeichnet die Warnungen als sehr zuverlässig. Den konkreten Anlass nennt das Unternehmen nicht, um Angreifern keine Hinweise zu geben.
- Sofort das Betriebssystem aktualisieren. Das BSI nennt eine Ausnahme: wenn das Gerät noch forensisch untersucht werden soll.
- Den Blockierungsmodus erwägen und dauerhaft eingeschaltet lassen, laut BSI auch auf einem neuen Gerät.
- Bei hohem Risiko rät das BSI zu einem neuen Gerät, einer neuen Rufnummer und neuen Passwörtern für wichtige Konten.
- Fachhilfe holen. Apple verweist auf die Digital Security Helpline von Access Now, die rund um die Uhr erreichbar ist. Betroffene Mandatsträger sollen sich laut BSI direkt beim Amt melden.
Was der Blockierungsmodus kann und was er kostet
Der Blockierungsmodus heißt im Englischen Lockdown Mode. Apple beschreibt ihn als optionalen, extremen Schutz für wenige Menschen. Er steckt in iOS 16 und neuer sowie in macOS Ventura und neuer. Eingeschaltet wird er unter Einstellungen, Datenschutz & Sicherheit, Blockierungsmodus. Danach startet das Gerät neu.
Der Schutz hat einen Preis im Alltag. Laut Apple blockiert der Modus die meisten Anhänge in Nachrichten, bis auf bestimmte Bild-, Video- und Audioformate. Links und Linkvorschauen fallen weg. Komplexe Webtechniken werden gesperrt, manche Seiten laden langsamer oder fehlerhaft. FaceTime-Anrufe kommen nur noch von Personen durch, die man in den letzten 30 Tagen selbst angerufen hat. Geteilte Alben verschwinden aus der Fotos-App. Das iPhone meidet ungesicherte WLAN-Netze, 2G und 3G sind abgeschaltet. Konfigurationsprofile lassen sich nicht installieren.
Telefonieren und einfache Textnachrichten funktionieren weiter. Notruf SOS bleibt verfügbar. Einzelne Websites, Apps und seit Version 27 auch Kontakte lassen sich ausnehmen. Jede Ausnahme schwächt den Schutz aber wieder.
Warum Normalnutzer meist nur Updates brauchen
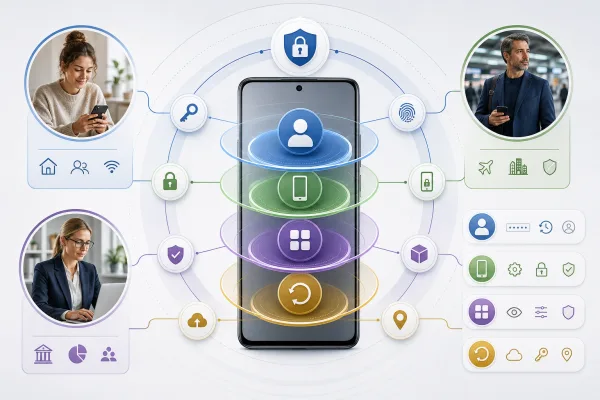
Für die große Mehrheit ist der Blockierungsmodus überdimensioniert. Wichtiger ist die Basis, die Apple allen Nutzern empfiehlt: aktuelle Software, Gerätecode oder Face ID, Zwei-Faktor-Authentifizierung, der Schutz für gestohlene Geräte, Apps nur aus dem App Store und keine Links von Unbekannten.
Updates sind dabei der größte Hebel. Apple schließt regelmäßig Lücken, die zuvor für gezielte Angriffe genutzt wurden. Beispiele dafür waren die Spyware Darksword auf präparierten Websites und ein neues Hacking-Werkzeug gegen iOS 18. Auch ältere Geräte bekommen teils noch Schutz, wie das Update auf iOS 18.7.7 gegen Webangriffe zeigt.
Wer ohne Mitteilung trotzdem glaubt, im Visier zu stehen, etwa als Journalistin, Anwalt oder Aktivist, kann den Blockierungsmodus laut Apple auch vorsorglich nutzen. Für alle anderen gilt: Update einspielen, Mails mit Panik-Ton misstrauen, im Zweifel account.apple.com selbst prüfen.
Quellen
- Apple Support 102174, Bedrohungsbenachrichtigungen und Schutz vor Söldner-Spyware (Stand 13. August 2026)
- Apple Support 105120, Informationen zum Blockierungsmodus (Stand 18. September 2026)
- BSI, Bedrohungsbenachrichtigungen von Apple zu Mercenary Spyware (November 2026)
- Deutschlandfunk, BSI warnt Regierungsmitglieder und Abgeordnete vor Handy-Spionage
Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft.