Ein Unternehmen mit vielen Standorten braucht für sichere Verbindungen mehr als gute Verschlüsselung: Es muss auch geheime Schlüssel zuverlässig zwischen den richtigen Stellen verteilen. Toshiba hat dafür am 21. Oktober eine neue Plattform namens Quantum-Safe Networking, kurz QSN, vorgestellt. Ihre zentrale Idee: Mehrere Standorte teilen sich Technik und Glasfaserinfrastruktur. Das soll den Ausbau von Netzen erleichtern, die gegen künftige Quantencomputer geschützt werden.
Die neue Produktfamilie richtet sich an Netzbetreiber, Rechenzentren und Unternehmen. Toshiba kombiniert darin optische Geräte mit Software zur Schlüsselverteilung. Wie daraus sichere Kommunikation entsteht, lässt sich an zwei getrennten Aufgaben verstehen: Schlüssel vereinbaren und den Gesprächspartner erkennen.
Das Licht transportiert den Schlüssel
Quantum Key Distribution, abgekürzt QKD, nutzt Quantenzustände von Licht zur Verteilung geheimer digitaler Schlüssel. Bei dem von Toshiba erläuterten Prinzip werden Informationen über den Schlüssel auf einzelne Photonen geprägt. Die Lichtteilchen reisen etwa durch eine Glasfaser. Ein Abhörversuch verändert ihre Zustände und kann dadurch bei der Prüfung auffallen.
Der Schlüssel ist dabei etwas anderes als die geschützte Nachricht. Mit ihm können Verschlüsselungssysteme die eigentlichen Daten sichern. Wer eine Patientenakte oder einen Bauplan verschickt, braucht also weiterhin einen vollständigen Kommunikationsweg mit geeigneter Verschlüsselung. Die Quantenstrecke übernimmt darin eine bestimmte Aufgabe.
Interessant ist das besonders für Informationen, die viele Jahre vertraulich bleiben sollen. Medizinische Daten verlieren ihre Empfindlichkeit selten mit dem nächsten Softwareupdate. Angreifer können verschlüsselte Übertragungen schon heute sammeln, um sie später mit leistungsfähigeren Verfahren anzugehen. Toshiba nennt unter anderem Gesundheitswesen, Finanzwirtschaft und kritische Infrastruktur als Einsatzfelder für QKD.
Eine Zentrale für mehrere Standorte
Bei QSN soll ein zentraler Hub über optische Umschaltung mehrere entfernte Endpunkte bedienen. Kompakte Gegenstellen heißen Spokes. Transceiver vereinen Sender und Empfänger in einem Gehäuse. Die Produktdokumentation beschreibt außerdem, wie Multiplexing es ermöglicht, Quantenkanäle und gewöhnlichen Datenverkehr auf bereits genutzten Fasern zusammenzuführen. Eigene unbeleuchtete Fasern werden dadurch für solche Verbindungen entbehrlich.
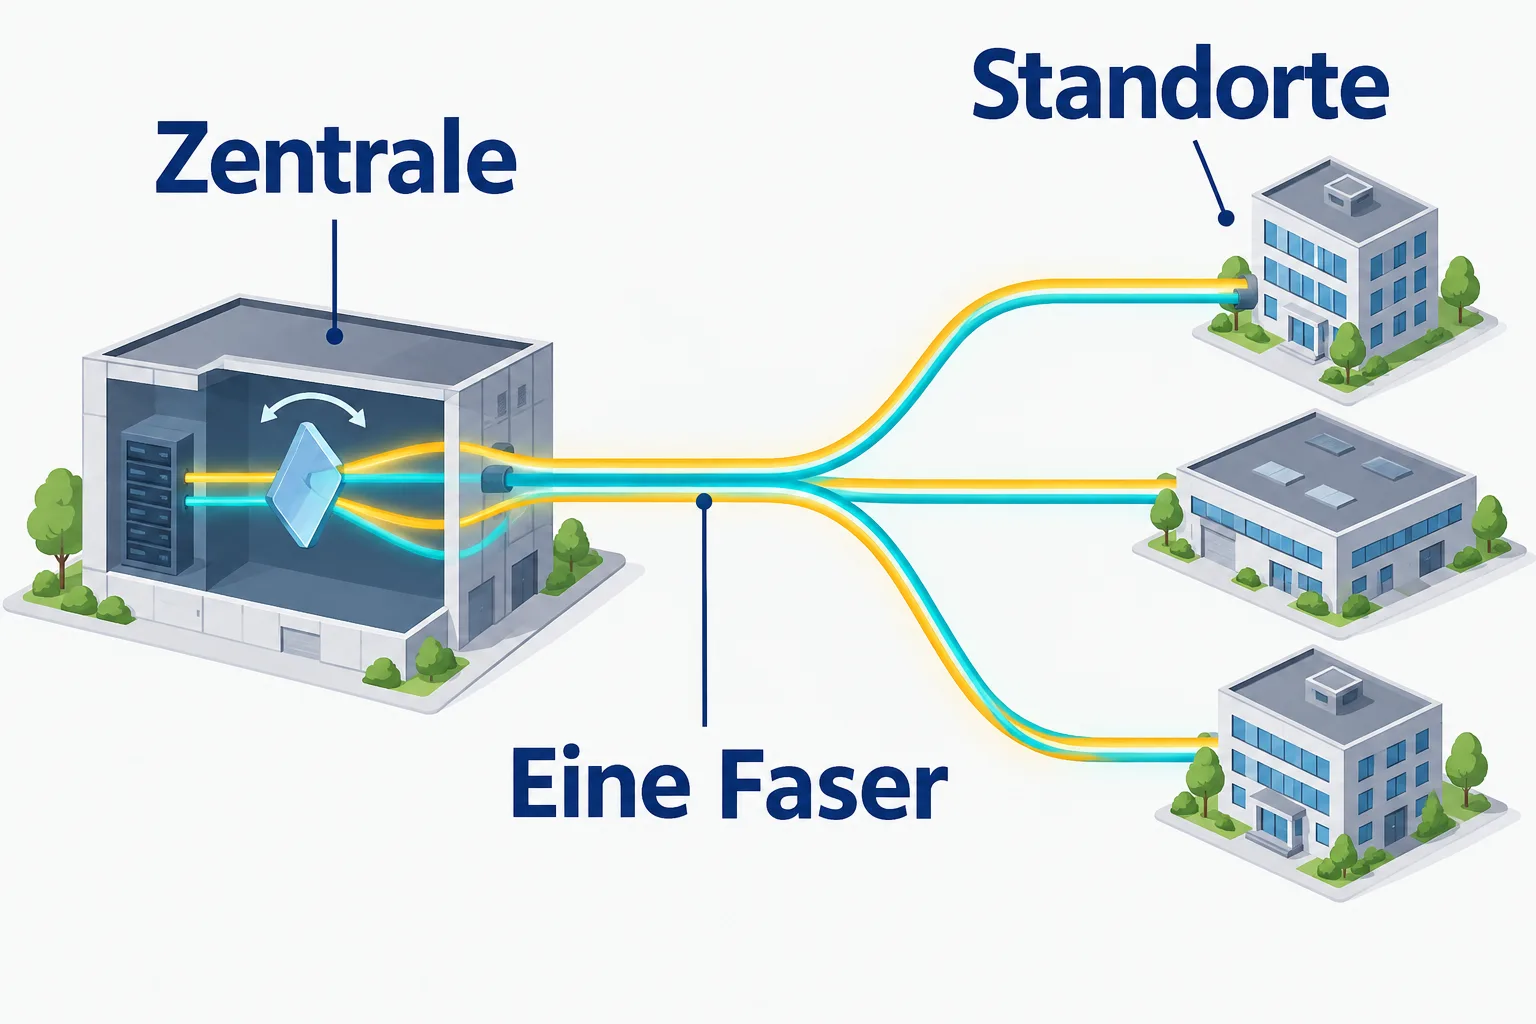
Die Schlüsselsoftware führt QKD, Post-Quanten-Kryptografie und Kombinationen beider Verfahren zusammen. Für Betreiber wird damit die vorhandene Netztopologie zum Ausgangspunkt des Ausbaus. Ob die Architektur im jeweiligen Netz tatsächlich weniger kostet, hängt vom konkreten Aufbau ab; Toshiba veröffentlicht in der Ankündigung keinen Preisvergleich.
Anschaulich entspricht das verschiedenen Lichtfarben auf derselben Strecke: Die Kanäle bleiben unterscheidbar, obwohl sie einen gemeinsamen Transportweg nutzen. Toshibas Dokumentation beschreibt dafür unterschiedliche Wellenlängenbereiche. Der Vorteil liegt im Weiterverwenden der Faser. An ihren Enden werden weiterhin passende optische Geräte gebraucht, damit aus dem vorhandenen Kabel eine nutzbare Quantenverbindung wird.
Wer steht am anderen Ende?
Selbst ein abhörgeschützter Schlüssel hilft wenig, wenn er mit dem falschen Gegenüber vereinbart wird. Genau hier setzt die Einordnung des britischen National Cyber Security Centre an: QKD allein authentifiziert keine Teilnehmer. Die Identität der Kommunikationspartner muss zusätzlich durch geeignete kryptografische Verfahren abgesichert werden.
Die Behörde empfiehlt Post-Quanten-Kryptografie, kurz PQC, als vorrangigen Schutz gegen die kryptografische Bedrohung durch Quantencomputer. Für andere Sektoren als Regierung und Militär rät sie, sich bei der Schlüsselerzeugung und -verteilung nicht allein auf QKD zu verlassen. Zusätzliche Spezialhardware bringt außerdem Komplexität mit, die Betreiber sicher beherrschen müssen.
PQC arbeitet mit mathematischen Verfahren auf klassischen Rechnern. Das US-Standardisierungsinstitut NIST veröffentlichte im August 2024 die ersten drei fertigen Standards. Sie dienen unter anderem dem sicheren Vereinbaren von Schlüsseln und digitalen Signaturen. Dafür muss kein Lichtteilchen durch eine besondere Quantenstrecke geschickt werden.
QSN bringt beide Ansätze in eine gemeinsame Architektur. Für ein Unternehmen beginnt die praktische Entscheidung deshalb bei seinen schützenswerten Verbindungen: Welche Daten müssen lange geheim bleiben, welche Standorte lassen sich verbinden und wie werden deren Identitäten geprüft? Erst daraus ergibt sich, welchen Platz optische Schlüsseltechnik im Netz bekommt.
Quellen
- Toshiba: Toshiba launches QSN Platform to deliver quantum-safe networks at scale, 21. Oktober 2026.
- Toshiba: What is QKD, ohne ausgewiesenes Datum, abgerufen am 22. Oktober 2026.
- Toshiba: Products and Services, ohne ausgewiesenes Datum, abgerufen am 22. Oktober 2026.
- NCSC: Quantum networking technologies, 5. August 2025.
- NIST: NIST Releases First 3 Finalized Post-Quantum Encryption Standards, 13. August 2024.
Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft.