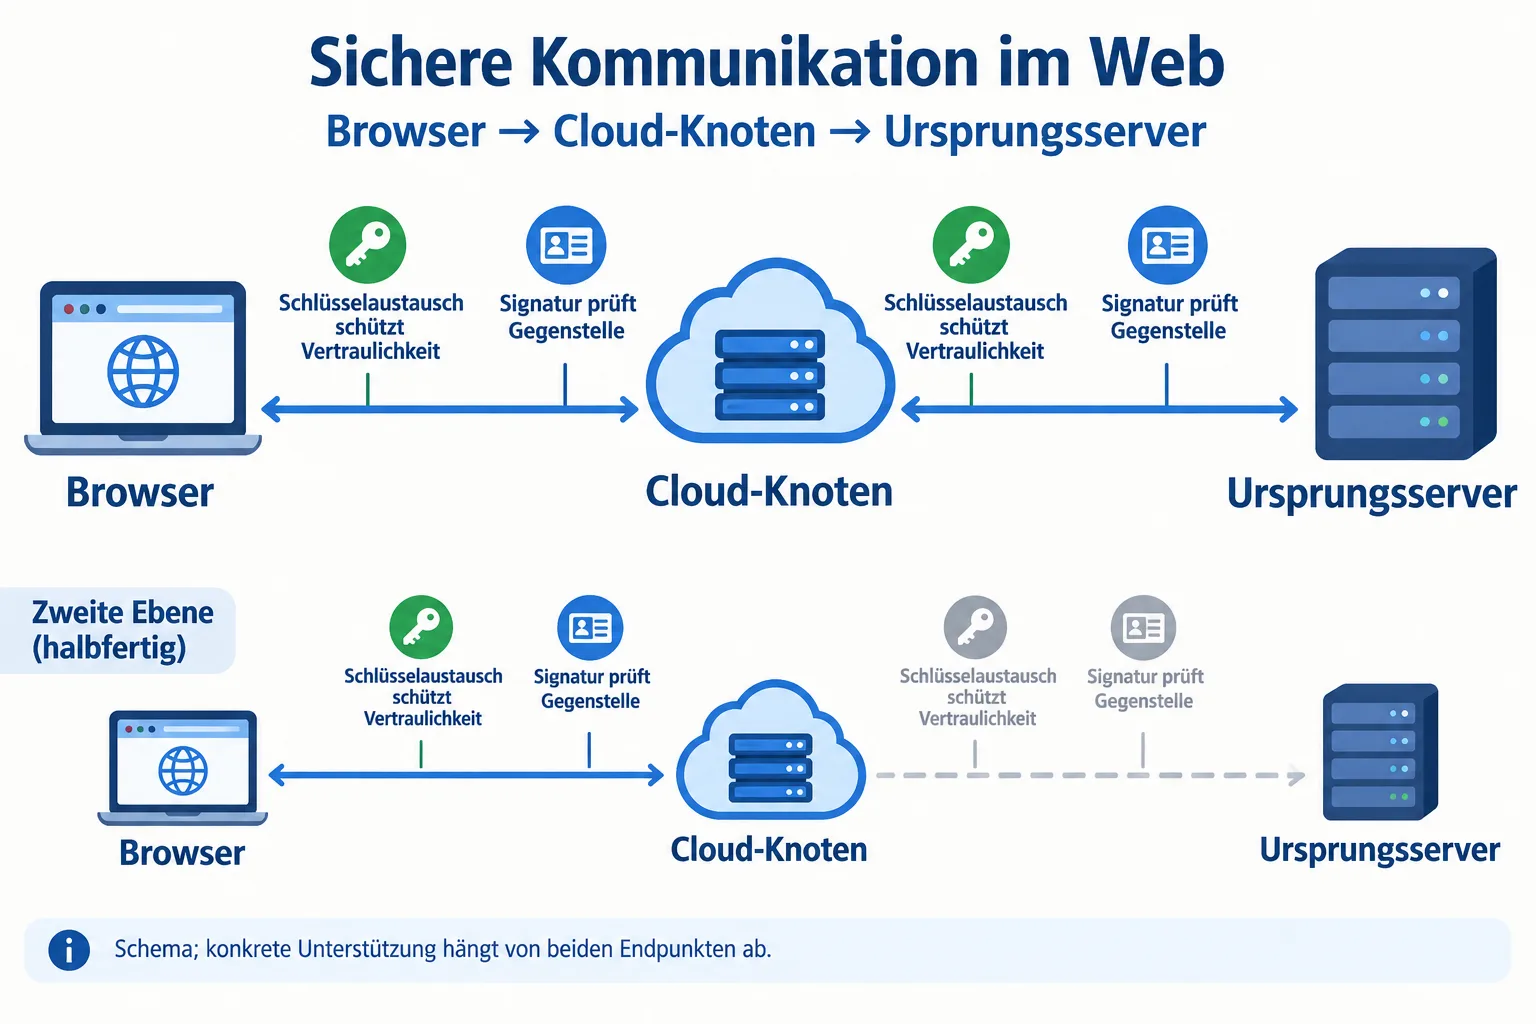
Eine Verbindung kann ihren Sitzungsschlüssel bereits mit quantenfesten Verfahren aushandeln und die Identität der Gegenstelle trotzdem noch mit klassischen Signaturen prüfen. Genau diese Aufteilung erklärt, warum die Post-Quanten-Migration einen zweiten Umbau braucht. Nach dem Schutz des Schlüsselaustauschs müssen auch Zertifikate, Signaturen und Vertrauensketten mitziehen. Beide Aufgaben können parallel laufen; mit dem ersten erfolgreichen Rollout ist das Gesamtsystem noch lange nicht fertig.
Die Entwicklung lässt sich inzwischen an mehreren Stationen verfolgen: an den NIST-Standards von 2024, an Cloudflares Roadmap vom April 2026, an deren aktueller Produktmatrix und an den im Oktober konkretisierten US-Vorgaben für nationale Sicherheitssysteme. Daraus ergibt sich eine These: Der nächste Engpass liegt zunehmend in der Verbindung der Bausteine. Eine quantenfeste Komponente ist leichter zu benennen als eine vollständig umgestellte Kommunikationskette.
Zwei Fragen in derselben Verbindung
Wenn ein Browser einen Dienst aufruft, müssen die Beteiligten unter anderem einen gemeinsamen geheimen Schlüssel vereinbaren und feststellen, mit wem sie sprechen. Der vereinbarte Schlüssel schützt anschließend die übertragenen Daten. Die Prüfung der Gegenstelle soll verhindern, dass sich jemand erfolgreich als der gewünschte Dienst ausgibt. Im technischen Ablauf hängen diese Aufgaben zusammen, bleiben aber unterschiedliche Sicherheitsfunktionen.
Das wird bei Post-Quanten-Kryptografie besonders sichtbar. Ein künftig ausreichend leistungsfähiger Quantencomputer könnte bestimmte heute verbreitete Verfahren für den Schlüsselaustausch und für digitale Signaturen angreifen. Ein neuer Mechanismus für den gemeinsamen Schlüssel ersetzt deshalb nicht automatisch das Verfahren, mit dem ein Zertifikat oder eine Softwaredatei unterschrieben wurde.
Anschaulich ist eine vertrauliche Nachricht an einen vermeintlich bekannten Empfänger. Ein sehr guter Umschlag schützt den Inhalt auf dem Weg. Zusätzlich muss stimmen, an wen die Nachricht adressiert ist. Die technische Entsprechung ist komplexer als dieser Vergleich; die beiden Anforderungen lassen sich damit aber gut auseinanderhalten: Vertraulichkeit und belastbare Identität.
2024 wurden aus Kandidaten nutzbare Standards
Das US-Normungsinstitut NIST veröffentlichte am 13. August 2024 drei erste fertige Post-Quanten-Standards. ML-KEM dient der Schlüsselkapselung, ML-DSA und SLH-DSA dienen digitalen Signaturen. Damit liegen standardisierte Verfahren für verschiedene Aufgaben vor. Ihre gemeinsame Veröffentlichung zeigt schon, dass die Migration mehrere Teile des Sicherheitsmodells betrifft.
Ein Standard stellt jedoch keine komplette Anwendung um. Bibliotheken müssen ihn implementieren, Protokolle müssen ihn passend verwenden und die miteinander kommunizierenden Systeme müssen eine gemeinsame Ausführung unterstützen. Dazu kommen Geräte, die nicht beliebig aktualisiert werden können. Der Aufwand hängt deshalb auch daran, an welchen Stellen eine Organisation ihre Sicherheitsfunktionen austauschen kann.
Für eine einzelne Testverbindung ist das überschaubar. Bei einer größeren Anwendung entstehen mehrere Pfade: Der Nutzer erreicht einen vorgeschalteten Dienst, dieser kontaktiert den eigentlichen Server, weitere Dienste kommunizieren untereinander. Eine erfolgreiche Umstellung auf einem dieser Wege sagt zunächst etwas über genau diesen Weg aus.
2026 rückt die Authentifizierung in den Zeitplan
Cloudflare machte diese zweite Aufgabe in seiner Roadmap vom 7. April 2026 ausdrücklich sichtbar. Der Anbieter setzt sich das Ziel, bis 2029 vollständig quantenfest zu sein, einschließlich der Authentifizierung. In der Zwischenplanung werden verschiedene Verbindungstypen und Signaturverfahren getrennt behandelt. Es ist ein Unternehmenszeitplan, kein Termin, an dem weltweit ein bestimmter Quantencomputer bereitstehen muss.
Der interessante Punkt ist die Abfolge der Arbeiten. Ein großer Anbieter kann bereits erhebliche Teile des Schlüsselaustauschs umgestellt haben und gleichzeitig an der Signaturprüfung weiterarbeiten. Fortschrittsmeldungen zur Verschlüsselung lassen sich deshalb nur einordnen, wenn klar ist, welche Funktion und welche Strecke sie messen.
Die im Oktober aktualisierte Produktdokumentation zeigt diese Trennung konkreter. Sie ordnet den Verkehr vom Besucher zur Cloud, interne Verbindungen und den Weg zum Ursprungsserver verschiedenen Abschnitten zu. Für jeden Abschnitt unterscheidet sie Schlüsselaustausch und Signaturen. Der Dienst an einem Ende allein genügt nicht: Auch die andere Seite muss die passenden Verfahren unterstützen.
Für den Nutzer kann all das wie ein einziger Seitenaufruf aussehen. Für die Migration sind es mehrere technische Beziehungen mit verschiedenen Verantwortlichen. Daraus folgt eine praktische Schwierigkeit: Selbst ein zentraler Cloudanbieter kontrolliert nicht automatisch Browser, Kundenserver und alle eingebundenen Systeme zugleich.
Ein Zeitplan braucht einen klaren Geltungsbereich
Ein unabhängiges Signal kommt aus der staatlichen Beschaffung. Die NSA beschrieb am 1. Oktober 2026 neue Maßnahmen für US-amerikanische National Security Systems. Neue kommerzielle Systeme dieses Bereichs sollen ab 2027 quantenresistente Verfahren unterstützen können; für nicht entsprechend befähigten Altbestand nennt die Mitteilung eine Ausphasung bis 2030.
Diese Daten betreffen einen bestimmten amerikanischen Sicherheitsbereich. Sie sind keine allgemeine Austauschpflicht für deutsche Haushalte oder Unternehmen. Für die Entwicklungsthese sind sie aus einem anderen Grund aufschlussreich: Die Frage wird in konkrete Beschaffungs- und Lebenszyklusentscheidungen übersetzt. Unterstützung für einen neuen Algorithmus muss zu einem Zeitpunkt im Produkt vorhanden sein, nicht erst als spätere Absicht.
Bei langlebigen Geräten ist das besonders relevant. Wer ein System viele Jahre betreibt, braucht eine realistische Antwort darauf, wie dessen Vertrauensanker und Signaturprüfung aktualisiert werden. Der Austausch einer Serverbibliothek und der Umbau einer großen installierten Gerätebasis folgen verschiedenen Zeitplänen.
Ein vereinfachtes Rollout-Beispiel zeigt die Abhängigkeit. Ein Betreiber stellt zuerst seinen Zugangsdienst um. Der dahinterliegende Server wird von einer anderen Organisation gepflegt, und ein angebundenes Gerät akzeptiert nur den bisherigen Zertifikatstyp. Auf dem ersten Abschnitt kann die neue Technik bereits arbeiten, während für den Rest zunächst eine gemeinsame kompatible Konfiguration nötig bleibt. Der Fortschritt ist real, aber an einen abgegrenzten Pfad gebunden.
Für Signaturen kommt noch die Verteilung des Vertrauens hinzu. Eine neue Unterschrift muss von der empfangenden Seite verstanden und einem akzeptierten Herausgeber zugeordnet werden. Ein Verfahren lediglich in einer Bibliothek bereitzustellen, erledigt diese Verbindung nicht automatisch. Genau deshalb gehört zur technischen Umstellung auch ein Test mit den wirklichen Gegenstellen und ihrer vorgesehenen Aktualisierung.
Die Frage nach einem zweiten Umbau ist damit keine Forderung, den ersten zurückzunehmen. Sie beschreibt, wo nach einem sichtbaren Teilerfolg weitere Abhängigkeiten auftauchen. Ein aussagekräftiger Statusbericht würde die erfolgreich umgestellten Kommunikationswege und Sicherheitsfunktionen konkret benennen, statt alle unter einem einzigen Wort wie quantenfest zusammenzufassen.
Warum der erste Umbau trotzdem wertvoll bleibt
Gegen die Rede vom zweiten Umbau lässt sich einwenden, dass sie die bisherigen Fortschritte kleiner erscheinen lässt. Der Schutz des Schlüsselaustauschs hat bereits einen eigenen Zweck: Heute aufgezeichnete vertrauliche Kommunikation soll später möglichst nicht durch einen neuen Angriff auf den damaligen Schlüsselaustausch lesbar werden. Eine frühe Verbesserung an dieser Stelle kann deshalb sinnvoll sein, auch wenn andere Teile noch Arbeit benötigen.
Die zweite Aufgabe betrifft einen anderen möglichen Angriff: Ein Gegner könnte sich mit gebrochenen Signaturverfahren als vertrauenswürdige Gegenstelle oder Herausgeber ausgeben. Wie schwer das wiegt, hängt vom betroffenen System ab. Das Archiv vertraulicher Daten und die Freigabe eines Softwareupdates haben unterschiedliche Schutzbedürfnisse, selbst wenn beide kryptografische Verfahren einsetzen.
Aus der offenen Frage nach der künftigen Quantenhardware folgt daher kein einheitlicher Umbauplan für alle. Die belastbare Priorität entsteht aus dem Zweck der Daten, der Lebensdauer des Systems und den verfügbaren Austauschmöglichkeiten. Ein geplanter Endtermin kann diese Arbeit organisieren; er ersetzt die technische Prüfung der einzelnen Verbindung nicht.
Die Entwicklung von 2024 bis 2026 zeigt vor allem, wie aus einer Algorithmenfrage eine Integrationsaufgabe wird. Standards schaffen gemeinsame Bausteine, Anbieter rollen sie auf einzelnen Wegen aus, Betreiber übersetzen sie in konkrete Systemanforderungen. Vollständig wird die Migration dort, wo Schlüsselaustausch, Identität und die beteiligten Endpunkte zusammenpassen. Daran wird der nächste Fortschritt zu messen sein.
Quellen
- NIST: NIST Releases First 3 Finalized Post-Quantum Encryption Standards (2024-08-13).
- Cloudflare;Bas Westerbaan: Cloudflare targets 2029 for full post-quantum security (2026-04-07).
- Cloudflare Documentation: PQC in Cloudflare products (Stand 2026-10-15).
- NSA: NSA Announces Post-Quantum Cryptography Measures to Safeguard National Security Systems Against Quantum Computing Threats (2026-10-01).
Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft.