Ein neuer kryptografischer Algorithmus kann auf dem Papier sicher sein und trotzdem nicht einfach per Schalter in einem bestehenden IT-System landen. Anwendungen rufen Bibliotheken auf, Kommunikationspartner müssen sich auf Verfahren einigen, und Zertifikate binden Schlüssel an Identitäten. Wer einen Baustein austauscht, muss prüfen, welche anderen Teile mitziehen.
Genau darum geht es bei Kryptoagilität: Systeme so vorbereiten, dass sich kryptografische Verfahren kontrolliert ersetzen lassen, während Sicherheit und Betrieb erhalten bleiben. Der IT-Sicherheitsverband TeleTrusT veröffentlichte am 16. November eine Handreichung dazu. Ein Anlass ist der bevorstehende Wechsel zu Post-Quanten-Verfahren, die gegen Angriffe mit künftig leistungsfähigen Quantencomputern ausgelegt sind.
Ein Algorithmus sitzt selten allein im System
Stellen wir uns eine Anwendung vor, die eine geschützte Verbindung zu einem Server aufbaut. Die Anwendung muss die mathematischen Operationen nicht selbst programmieren. Sie kann eine Kryptobibliothek nutzen: eine Sammlung von Softwarebausteinen, die solche Aufgaben bereitstellt. Über eine Schnittstelle fordert die Anwendung etwa eine Signatur oder einen Schlüsselaustausch an.
Ein Austausch gelingt besonders leicht, wenn die Anwendung nicht von vielen Einzelheiten des alten Verfahrens abhängt. Doch die Schnittstelle muss auch das neue Verfahren unterstützen. Je nach System sind dafür Änderungen an der Bibliothek, der Anwendung oder sogar an Hardware nötig. Das US-Standardisierungsinstitut NIST beschreibt diese Abhängigkeiten in seinem Papier zur Kryptoagilität.
Das ist mehr als eine Frage der Programmierung. Verantwortliche müssen zunächst wissen, wo Kryptografie überhaupt eingesetzt wird: in Anwendungen, Geräten, Schnittstellen und Diensten von Zulieferern. Eine austauschbare Komponente hilft wenig, wenn eine andere Stelle noch fest auf das alte Verfahren zugeschnitten ist oder niemand ihren Einsatz kennt.
Beide Seiten müssen sich verstehen
Bei einer Verbindung kommt eine weitere Bedingung hinzu. Zwei Kommunikationspartner müssen sich auf Verfahren einigen, die beide unterstützen und die ihre jeweiligen Sicherheitsregeln erlauben. Ein aktualisierter Server kann nicht einfach davon ausgehen, dass jeder Client den neuen Weg bereits beherrscht.
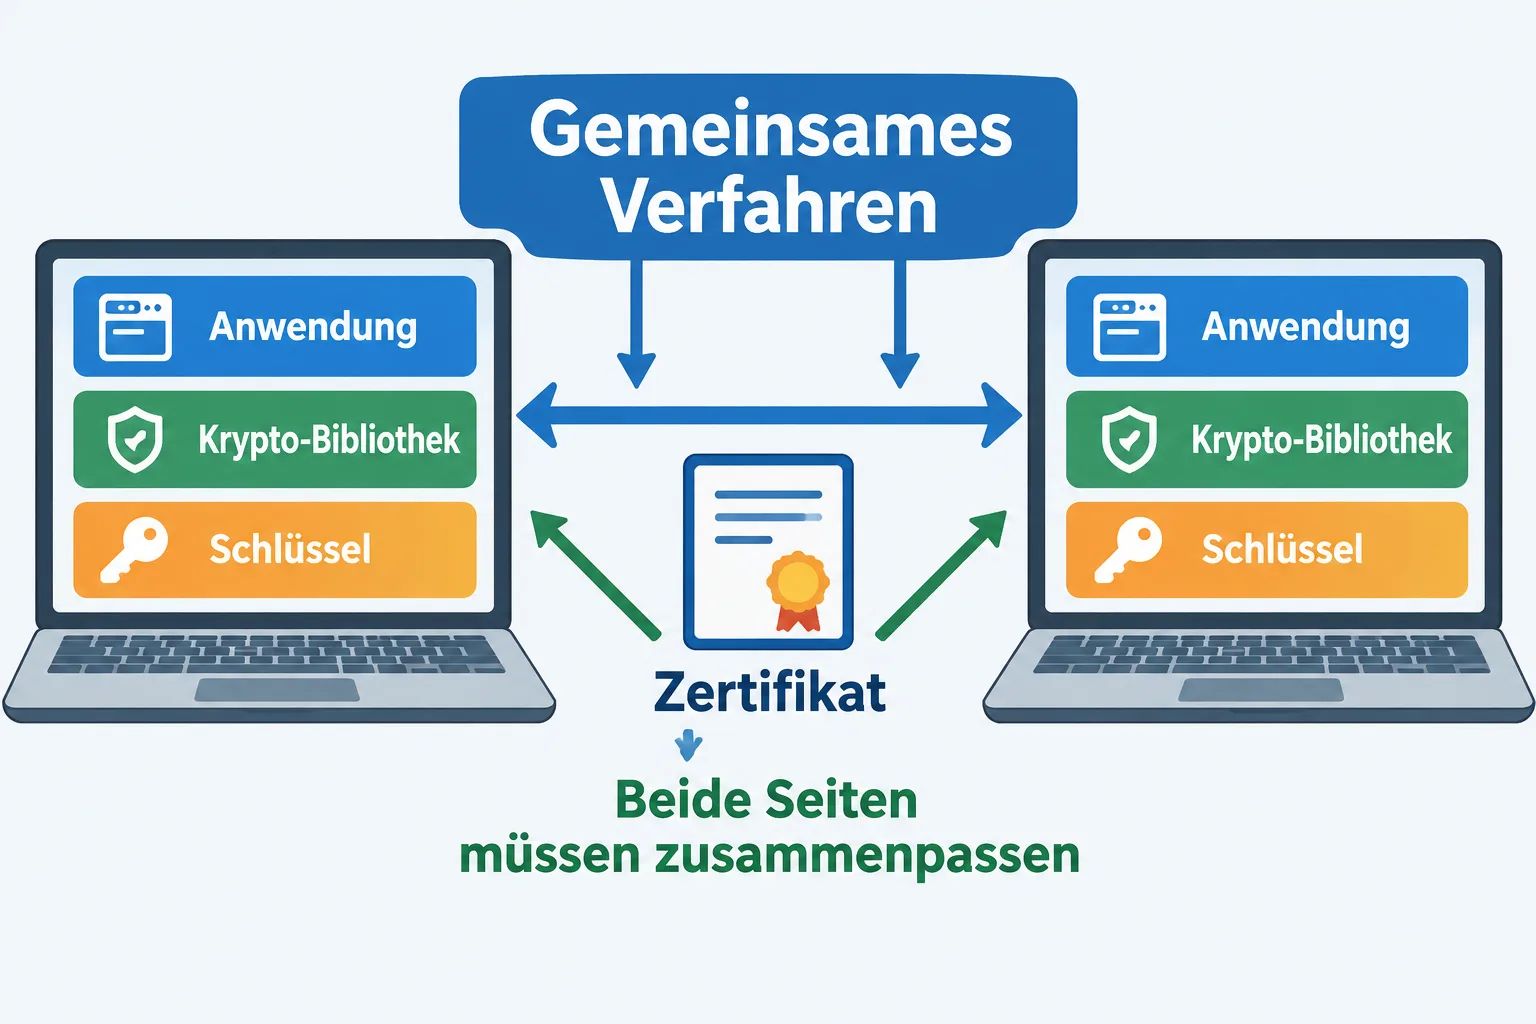
Das Verbindungsprotokoll beschreibt, wie die Partner ihre Möglichkeiten aushandeln. Es muss neue Verfahren überhaupt vorsehen. Danach müssen die jeweiligen Implementierungen sie unterstützen und passend eingerichtet sein. Es genügt also nicht, wenn ein einzelner Hersteller eine Bibliothek bereitstellt: Auch die Gegenseite und die Regeln für die Verbindung spielen mit.
Hier entsteht ein Zielkonflikt. Bleibt ein altes Verfahren lange verfügbar, können ältere Systeme weiter kommunizieren. Ist es aber verwundbar, verlängert seine weitere Nutzung auch das Risiko. Wird es zu früh abgeschaltet, verlieren Gegenstellen ohne Unterstützung womöglich die Verbindung. NIST nennt genau diese Spannung zwischen Sicherheit und Kompatibilität als Hürde früherer Umstellungen.
Schlüssel und Zertifikate ziehen mit
Ein Schlüssel ist kein universeller Gegenstand, der sich unverändert mit jedem Verfahren verwenden lässt. Er gehört zu einem bestimmten kryptografischen Verfahren. Beim Wechsel kann es daher nötig sein, neue Schlüssel zu erzeugen und zu verteilen. Dazu kommt die Frage, wie andere Systeme erkennen, welchem Schlüssel sie vertrauen sollen.
Ein digitales Zertifikat verbindet einen öffentlichen Schlüssel mit einer Identität und wird selbst digital signiert. Andere Stellen prüfen diese Signatur, um die Verbindung einzuordnen. Ein Wechsel betrifft deshalb nicht nur den Schlüssel im Zertifikat, sondern gegebenenfalls auch das Verfahren, mit dem das Zertifikat unterschrieben wurde.
Besonders deutlich wird das bei langlebigen Zertifikaten von Zertifizierungsstellen. Viele abhängige Systeme können darauf angewiesen sein, deren Signaturen weiterhin zu prüfen. Wird die Unterstützung für ein Verfahren entfernt, müssen betroffene Zertifikate unter Umständen ersetzt und die prüfenden Systeme angepasst werden. Das ist eine Kette von Abhängigkeiten, kein einzelnes Update.
Warum Signaturen neben dem Schlüsselaustausch einen eigenen Umbau benötigen, hat TechZeitGeist bereits ausführlicher erklärt. Kryptoagilität ergänzt diese Frage um die Architektur: Wie lässt sich ein solcher Umbau künftig mit weniger Eingriffen wiederholen?
Was austauschbare Schnittstellen leisten
Eine gut gestaltete Schnittstelle kann die Anwendung von Einzelheiten eines konkreten Verfahrens trennen. Die Anwendung fordert dann eine Funktion an, während die darunterliegende Komponente die passende Umsetzung bereitstellt. Das kann spätere Änderungen begrenzen: Nicht jede Anwendung muss für jeden neuen Algorithmus vollständig neu gebaut werden.
Eine solche Trennung macht den Wechsel allerdings nicht automatisch sicher. Neue Verfahren können andere Anforderungen an Schlüssel, Schnittstellen oder Infrastruktur stellen. Auch muss festgelegt werden, welche Verfahren zulässig sind und wie alte Varianten außer Betrieb gehen. Sonst bleibt die Möglichkeit bestehen, dass eine Verbindung weiterhin auf einen unerwünschten alten Weg zurückfällt.
Der praktische Nutzen liegt daher in der Vorbereitung: Abhängigkeiten sichtbar machen, Zuständigkeiten klären, neue und alte Komponenten auf Zusammenarbeit prüfen und den Übergang planen. Welche Schritte nötig sind, hängt vom jeweiligen System ab. Eine Bankanwendung mit vielen angebundenen Partnern hat andere Voraussetzungen als ein einzelner Dienst, dessen beide Enden gemeinsam aktualisiert werden können.
Das NIST beschreibt in einem Bericht vom Oktober 2026 den Übergang von quantenanfälligen Verfahren zu Post-Quanten-Signaturen und Verfahren zur Schlüsseletablierung. Sein Blick gilt dabei auch US-Bundesbehörden; er ist keine allgemeine deutsche Frist. Die grundlegende technische Aufgabe ist breiter: Ein neues Verfahren muss nicht nur verfügbar sein, sondern in einer ganzen Kette von Produkten und Diensten funktionieren.
Die wichtigste Einsicht ist damit einfach: Beweglichkeit entsteht vor dem Notfall. Wer weiß, welche Komponenten zusammenarbeiten und wie sie ersetzt werden können, schafft die Voraussetzung für einen kontrollierten Wechsel. Den Test, die Koordination mit Partnern und das Abschalten alter Verfahren nimmt diese Vorbereitung niemandem ab.
Quellen
- TeleTrusT: Handreichung zu Kryptoagilität, 16. November 2026
- NIST: Considerations for Achieving Crypto Agility, aktualisiert 29. Juni 2026
- NIST: Transition to Post-Quantum Cryptography Standards, 27. Oktober 2026
Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft.