Ein Gerät wird durch einen neuen Kryptografie-Chip noch nicht automatisch quantenfest. Der Chip muss die vorgesehenen Verfahren ausführen, seine Schlüssel schützen und mit der übrigen Software sowie der Gegenstelle zusammenarbeiten. Dazu kommen neue Datenmengen und die Frage, wie sich das System später aktualisieren lässt. Die Migration verändert damit mehrere Schichten eines Produkts gleichzeitig.
SEALSQ hat am 12. Oktober mit VaultIC409 ein entsprechendes Secure Element angekündigt. Die Meldung verbindet Hardwarebeschleunigung, geschützte Schlüssel und eine SPI-Schnittstelle mit klassischen und neuen kryptografischen Verfahren. Zusammen mit den NIST-Standards von 2024 zeigt sie einen Entwicklungsschritt: Auf die Auswahl der Algorithmen folgt ihre Einpassung in konkrete Geräte.
Der Algorithmus erfüllt eine Aufgabe im größeren Ablauf
Kryptografie übernimmt unterschiedliche Aufgaben. Ein Schlüsselaustausch hilft zwei Seiten, ein gemeinsames Geheimnis für die Verbindung zu gewinnen. Eine digitale Signatur hilft, Herkunft und Unverändertheit einer Nachricht zu prüfen. Die spätere Sicherung der Nutzdaten ist wiederum ein eigener Verarbeitungsschritt.
Diese Trennung ist auch im TLS-1.3-Protokoll erkennbar. Beim Aufbau einer Verbindung müssen sich die Beteiligten über unterstützte Möglichkeiten verständigen und die nötigen Prüfungen ausführen. Die Verbindung besteht aus einem Ablauf zwischen zwei Seiten. Ein einzelner schneller Rechenschritt löst diesen Ablauf nicht vollständig.
Ein eigenes Gedankenbeispiel: Ein Messgerät sendet Daten an eine Zentrale. Das Gerät unterstützt eine neue Signatur, die Zentrale kann sie aber noch nicht prüfen. Die vorhandene Fähigkeit im Gerät genügt dann für diese Verbindung nicht. Beide Seiten benötigen einen zusammenpassenden Weg, die Identität und die übermittelten Daten zu behandeln.
Post-Quanten-Kryptografie bezeichnet dabei klassische Rechenverfahren, die gegen bekannte Angriffe ausreichend leistungsfähiger künftiger Quantencomputer widerstandsfähig sein sollen. Sie läuft in gewöhnlicher digitaler Hardware. Der praktische Umbau beginnt also bei bestehenden Prozessoren, Bibliotheken und Protokollen.
Ein Secure Element verankert Schlüssel und Rechenaufgaben
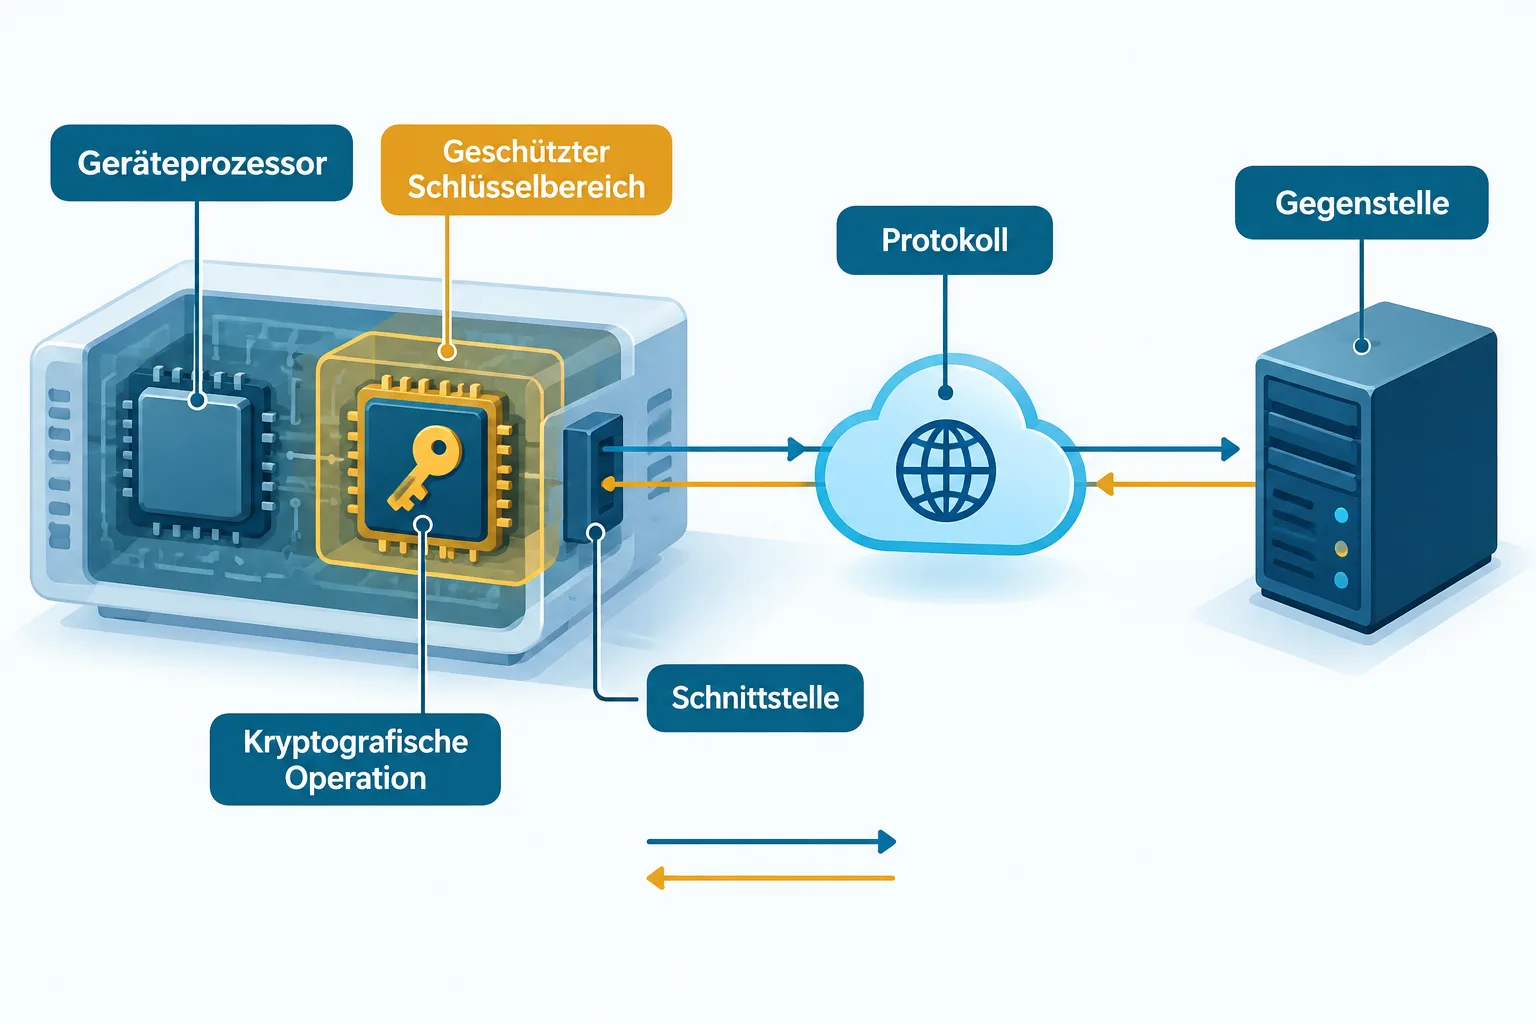
Ein Secure Element ist ein Baustein für besonders schützenswerte kryptografische Funktionen und Daten. Statt alles in der allgemeinen Gerätesoftware abzulegen, kann ein Produkt Schlüssel und bestimmte Operationen in einen dafür vorgesehenen Hardwarebereich verlagern. Wie gut dieser Bereich geschützt ist, hängt vom konkreten Entwurf und seinen Nachweisen ab.
Die VaultIC409-Ankündigung nennt ML-KEM für den Aufbau gemeinsamer Schlüssel und ML-DSA für digitale Signaturen neben RSA und ECC. Das Bauteil soll die schweren kryptografischen Operationen mit eigener Hardware beschleunigen. Eine SPI-Verbindung soll den Austausch mit dem Host-System unterstützen.
Der Host ist dabei der übrige Rechner im Gerät. Er muss die passende Aufgabe an den Sicherheitsbaustein übergeben, das Ergebnis übernehmen und den nächsten Protokollschritt ausführen. Eine ausgelagerte Operation ist somit Teil eines gemeinsamen Ablaufs. Ihre Schnittstelle und ihre Fehlerbehandlung sind für den Gerätebetrieb ebenso wichtig wie die eigentliche Berechnung.
Größere Nachrichten verändern den Weg durch das Gerät
Neue kryptografische Verfahren können andere Größen für öffentliche Schlüssel, Signaturen und weitere Nachrichten verwenden. Das beeinflusst nicht nur die Rechenzeit. Auch Speicherpuffer und Übertragungswege müssen die Daten verarbeiten können. Eine schnelle Berechnung kann deshalb neben einer langsamen Weitergabe stehen.
Ein frei gewähltes Rechenbeispiel zeigt die Größenordnung der Aufgabe. Eine Nachricht mit 3.000 Bytes benötigt bei einer angenommenen Nutzdatenrate von 1.000 Bytes pro Sekunde rechnerisch drei Sekunden. Bei einer Million Bytes pro Sekunde sind es drei Millisekunden. Protokollrahmen, Wartezeiten und zusätzliche Verarbeitung sind in dieser Rechnung noch nicht enthalten.
Das Beispiel beschreibt keine VaultIC409-Schnittstelle. Es verdeutlicht, warum die Übertragung zum Teil des Budgets wird. Wenn eine Operation schneller wird, kann der Engpass an eine andere Stelle rutschen: vom Rechnen zum Kopieren, vom Kopieren zum Senden oder vom Senden zur Verarbeitung durch die Gegenstelle.
Ein Gerät kann außerdem mehrere Verbindungen oder Aufgaben gleichzeitig bedienen. Dann konkurrieren sie um Rechenzeit, Speicher und Schnittstellen. Für die Auslegung ist deshalb der vorgesehene Ablauf unter Belastung interessant. Die größte theoretische Einzelgeschwindigkeit beantwortet diese Systemfrage nur teilweise.
Standard, Baustein und Verbindung haben verschiedene Nachweise
Der NIST-Standard FIPS 204 beschreibt ML-DSA. Ein Standard legt ein Verfahren und seine Parameter fest. Er ist die Grundlage dafür, dass verschiedene Implementierungen dieselbe Aufgabe kompatibel bearbeiten können.
Eine konkrete Implementierung muss zusätzlich zeigen, dass sie dieses Verfahren korrekt umsetzt. Ein Gerät muss zeigen, dass der Baustein in seinen Aufbau passt. Eine Verbindung muss zeigen, dass die Beteiligten gemeinsam den vorgesehenen Ablauf erreichen. Diese Nachweise bauen aufeinander auf, lassen sich aber nicht durch einen einzigen ersetzen.
Auch der Reifegrad der Ankündigung ist hier wesentlich. Laut SEALSQ durchläuft die QS7001-Plattform die Common-Criteria-EAL5+-Zertifizierung. Eine öffentliche TLS-Demonstration ist für November 2026 geplant, Engineering-Muster für das zweite Quartal 2027. Die Mitteilung beschreibt damit Schritte zur Erprobung und Integration.
Für einen Gerätehersteller sind Engineering-Muster eine andere Planungsgrundlage als fertig verfügbare Serienbausteine. Mit ihnen lässt sich ein Aufbau bewerten und die weitere Integration vorbereiten. Ob ein bestimmtes Produkt daraus entsteht und wann es verfügbar wird, hängt von weiteren Entwicklungsentscheidungen ab.
Der langfristige Wechsel braucht Übersicht über die Abhängigkeiten
Das NIST-NCCoE-Migrationsprojekt beginnt entsprechend mit einer Bestandsaufnahme: Wo stecken verwundbare öffentliche Schlüsselverfahren in Hardware, Software und Diensten? Erst aus dieser Übersicht lässt sich ein priorisierter Umbauplan entwickeln.
Ein Gedankenbeispiel aus einem langlebigen Gerät zeigt den Grund. Seine Kommunikationssoftware lässt sich aktualisieren, der Startvorgang prüft Updates aber mit einem fest verankerten Verfahren. Wer nur die laufende Verbindung betrachtet, übersieht möglicherweise eine weitere Abhängigkeit. Die kryptografischen Funktionen sind über den Lebenszyklus verteilt.
Änderbarkeit wird damit selbst zu einer Entwurfsfrage. Welche Software kann ausgetauscht werden? Welche Parameter sind festgelegt? Wie wird eine neue Version geprüft und im Fehlerfall wieder ein verwendbarer Zustand hergestellt? Diese Fragen verbinden die Algorithmen mit dem Betrieb des Produkts.
Die Entwicklung vom Standard zum angekündigten Secure Element macht diesen Übergang sichtbar. Quantenfeste Verfahren erhalten einen Platz in der Gerätehardware. Ihr praktischer Nutzen entsteht anschließend durch die passende Verbindung von Schlüsselverwaltung, Rechenoperation, Datentransport und Protokoll. Genau dieses Zusammenspiel wird über den erfolgreichen Umbau entscheiden.
Quellen
- SEALSQ: VaultIC409 announcement (2026-10-12)
- NIST: Module-Lattice-Based Digital Signature Standard (2024-08-13)
- NIST NCCoE: Migration to Post-Quantum Cryptography (Abruf2026-10-14)
- IETF: The Transport Layer Security (TLS) Protocol Version 1.3 (2018-08)
Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft.