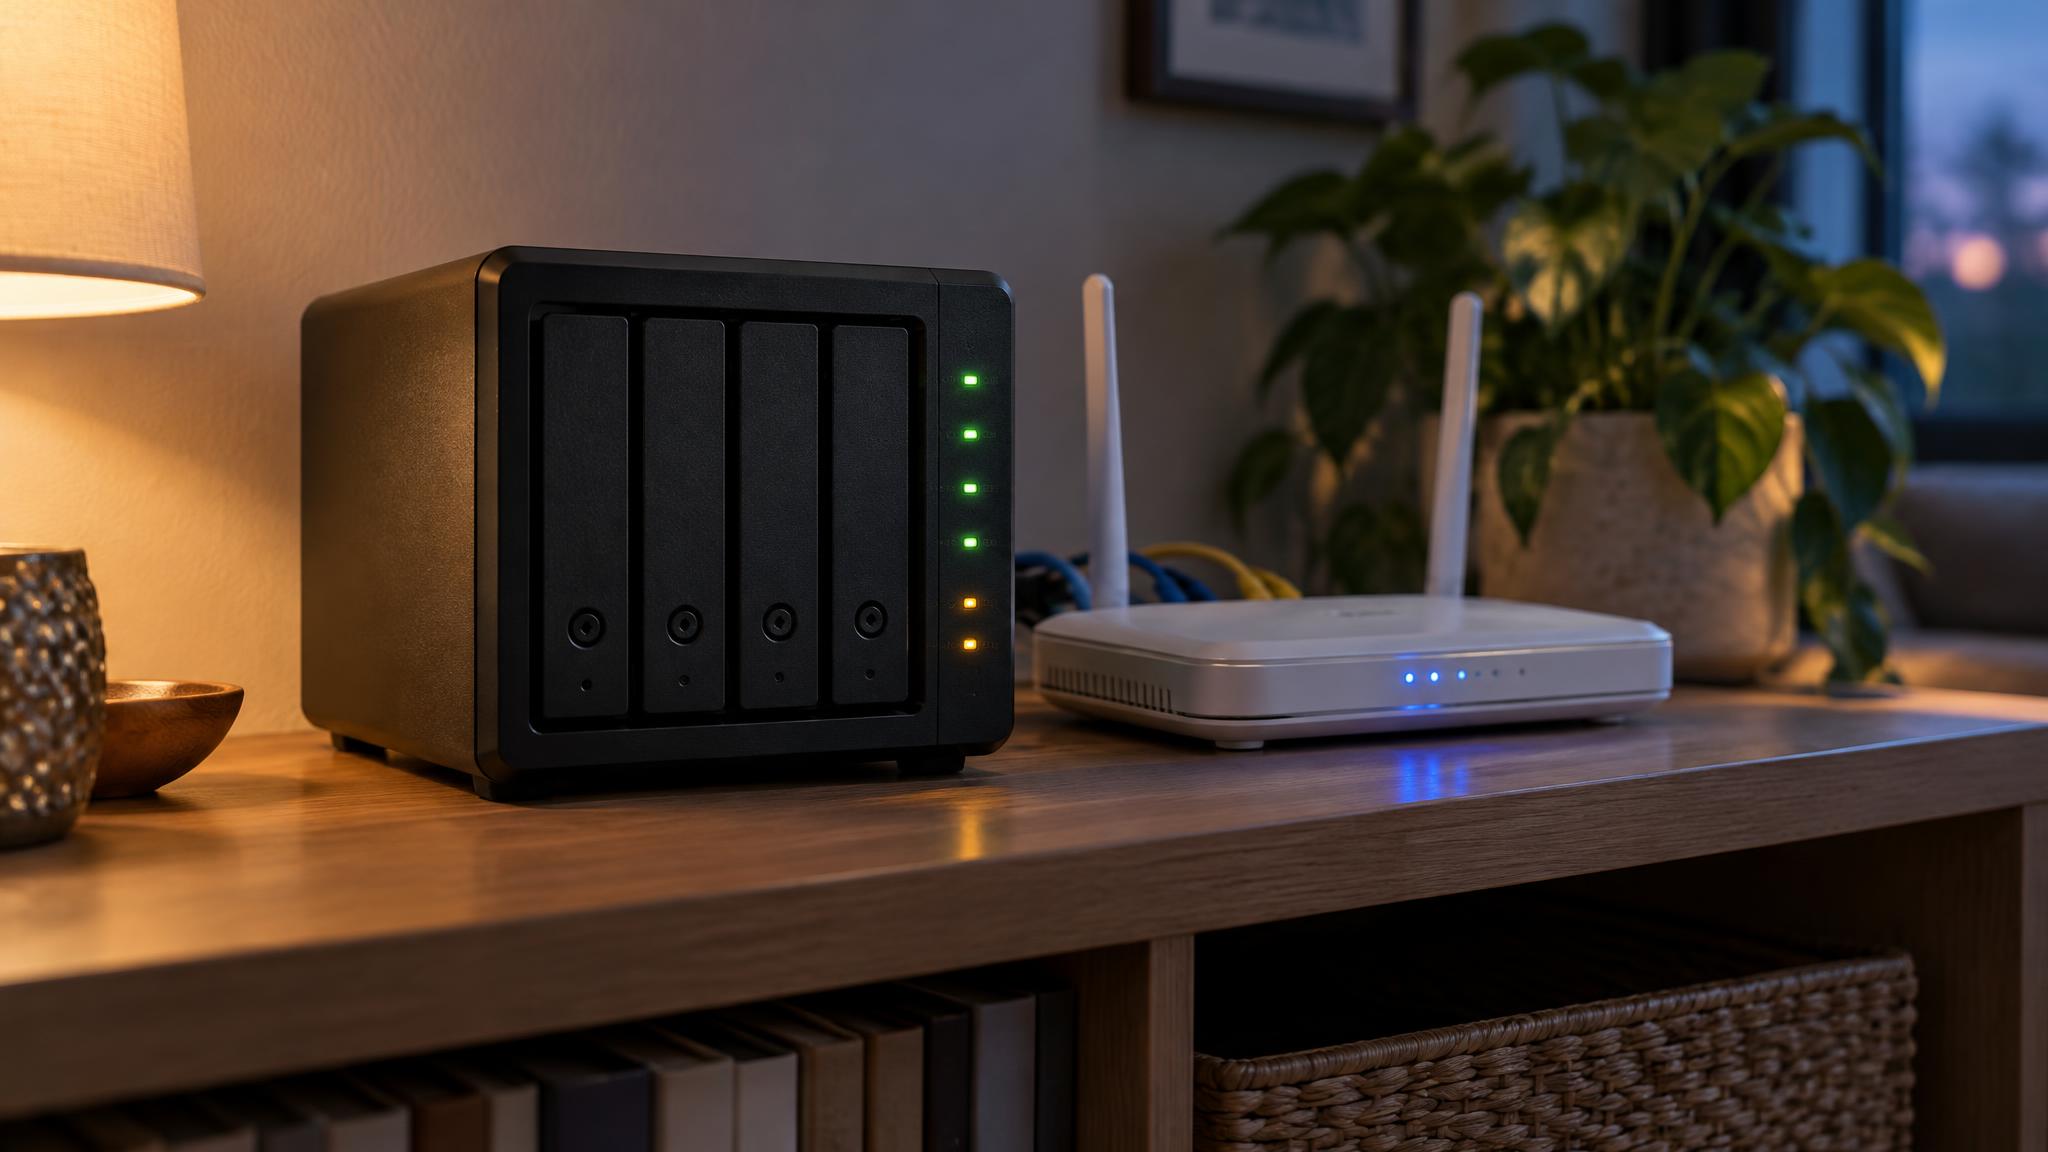
Die kritischen PHP-Lücken mit dem Namen PHP2Shell betreffen nicht nur Webserver. PHP steckt auch in Netzwerkspeichern und anderen Geräten im Heimnetz. Synology und QNAP haben Updates veröffentlicht, einige Pakete bleiben ungepatcht.
Die US-Cyberbehörde CISA hat die beiden PHP-Schwachstellen am 26. Oktober 2026 in ihren Katalog aktiv ausgenutzter Lücken aufgenommen. Damit gilt offiziell, dass Angreifer sie bereits einsetzen. Für Besitzer eines NAS-Systems von Synology oder QNAP stellt sich jetzt die Frage, ob ihr Gerät betroffen ist.
Kurz gesagt
Die Lücken CVE-2026-109618 und CVE-2026-109619 erlauben Angreifern, ohne Anmeldung Code auf Systemen mit PHP auszuführen. Synology und QNAP haben für die meisten betroffenen Pakete und Systeme Updates bereitgestellt. NAS-Besitzer sollten sofort aktualisieren und ihr Gerät bis dahin vom Internet trennen.
Was hinter PHP2Shell steckt
PHP ist eine Programmiersprache für Webanwendungen. Die Entwickler haben am 21. Oktober um 16 Uhr deutscher Zeit Patches für zwei Schwachstellen veröffentlicht. Das BSI bewertet beide nach dem Standard CVSS 4.0 mit 9,2 von 10 Punkten.
Laut BSI brauchen Angreifer für eine Ausnutzung weder eine Anmeldung noch eine Mitwirkung des Nutzers. Sie können aus der Ferne Schadcode ausführen. Nach Angaben der Behörde sind alle bekannten PHP-Versionen bis mindestens PHP 5 verwundbar.
BSI-Vizepräsident Thomas Caspers hielt schon vor Erscheinen der Patches eine großflächige Ausnutzung innerhalb weniger Stunden für wahrscheinlich. Angreifer könnten die Updates mit KI-gestützten Werkzeugen schnell analysieren. Der Name PHP2Shell spielt auf die Lücke Log4Shell an.
Warum Geräte im Heimnetz betroffen sind
PHP läuft auch außerhalb großer Rechenzentren. Viele Hersteller bauen die Sprache in die Bedienoberflächen ihrer Geräte ein. Das BSI meldete am 22. Oktober, dass immer mehr Hersteller von Netzwerkkomponenten eigene Sicherheitshinweise veröffentlichen.
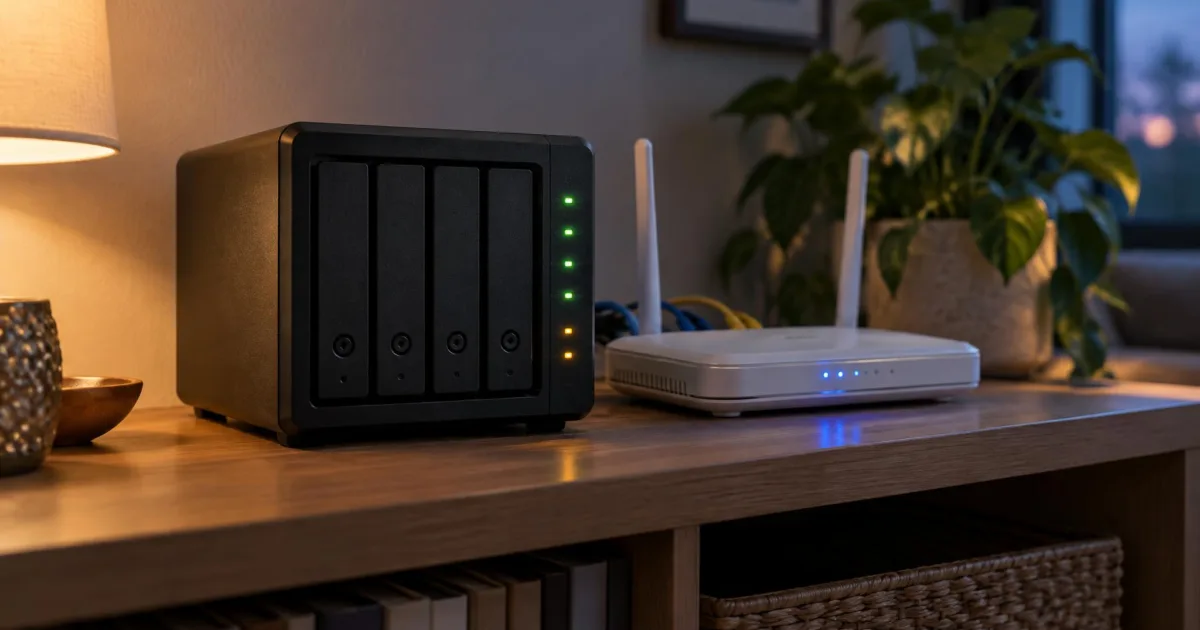
Besonders betroffen sind Netzwerkspeicher. Auf ihnen laufen oft Zusatzpakete mit Weboberfläche, etwa für Kalender, E-Mail oder Notizen. Ist ein solches Gerät per Portweiterleitung aus dem Internet erreichbar, wird es zum Angriffsziel.
Das BSI hatte am 22. Oktober noch keine erfolgreiche Ausnutzung in der Breite registriert. QNAP berichtet dagegen von Scans und Angriffsversuchen gegen die Schwachstellen. Mit dem Eintrag im Katalog der CISA ist die aktive Ausnutzung seit dem 26. Oktober bestätigt.
Synology aktualisiert Pakete, PHP 7.3 bleibt offen
Synology führt die Lücken im Sicherheitshinweis SA-26:14. Er wurde am 22. Oktober veröffentlicht und am 26. Oktober zuletzt aktualisiert. Betroffen sind Synology Calendar, Mail Station und die installierbaren PHP-Pakete.
Für Synology Calendar schließt Version 3.0.4-21435 die Lücken. Mail Station braucht Version 30000002.3.19-20333 und muss laut Synology von Hand über das Paket-Zentrum aktualisiert werden. Für die PHP-Pakete nennt der Hersteller etwa 8.2.35-0171, 8.3.36-0051 und 8.4.27-0051 als sichere Stände.
Für PHP 7.3 liefert Synology keinen Fix mehr. Die Version hat das Ende ihres Lebenszyklus erreicht. Wer das Paket noch nutzt, sollte es entfernen oder auf eine unterstützte Version wechseln.
Das im Betriebssystem eingebaute PHP stuft Synology als wenig gefährdet ein. Es sei von außen nicht erreichbar. Hyper Backup und Synology Drive sind nach Angaben des Herstellers nicht betroffen.
QNAP liefert neue Firmware, einzelne Apps fehlen noch
QNAP hat am 22. Oktober eine Stellungnahme veröffentlicht. Das Sicherheitsteam des Herstellers beobachtet nach eigenen Angaben Scans und Ausnutzungsversuche gegen die Lücken. Mehrere QNAP-Produkte sind betroffen.
Seit dem 24. Oktober stehen Updates bereit. Für QTS ist es Version 5.2.11.3661 vom 23. Oktober, für QuTS hero unter anderem h5.2.11.3661. QTS 6.1.0.3656 ist als öffentliche Beta verfügbar.
Nicht alle Apps sind schon repariert. Laut QNAP waren Korrekturen für Note Station 3 und QVR Surveillance auf ARM32-Modellen noch in Arbeit. Den aktuellen Stand führt der Hersteller im Sicherheitshinweis QSA-26-18.
Bis zum Update rät QNAP, das NAS vom öffentlichen Internet zu nehmen. Dazu gehört, Portweiterleitung und UPnP im Router abzuschalten. Fernzugriff soll nur noch über ein VPN laufen.
Was NAS-Besitzer jetzt tun sollten
- Firmware und alle installierten Pakete auf den neuesten Stand bringen.
- Bei Synology Mail Station gezielt im Paket-Zentrum aktualisieren.
- Nicht mehr unterstützte PHP-Pakete wie PHP 7.3 entfernen.
- Portweiterleitungen und UPnP im Router prüfen und abschalten.
- Fernzugriff nur über ein VPN erlauben.
- Ungenutzte Apps mit Weboberfläche deinstallieren.
Wie ein NAS grundsätzlich sicher eingerichtet wird, beschreibt unsere Anleitung für Synology und QNAP. Auch Router mit veralteter Software sind ein bekanntes Ziel, wie der Fall eines D-Link-Routers auf der Warnliste der CISA zeigt.
Einordnung
Die CISA rät, Systeme mit PHP 8.1 oder älter vom Netz zu nehmen, bis sie aktualisiert sind. Diese Versionen bekommen von den PHP-Entwicklern keine Updates mehr. Behoben sind die Lücken in PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35.
Welche Pakete installiert sind, zeigt bei Synology das Paket-Zentrum und bei QNAP das App Center. Dort steht bei jedem Paket die Versionsnummer. Ein Abgleich mit den Hinweisen der Hersteller zeigt, ob ein Update fehlt.
Für Privatnutzer ist der Aufwand überschaubar. Ein Update über die Verwaltungsoberfläche dauert meist wenige Minuten. Wichtiger ist der Blick auf vergessene Freigaben im Router, die ein Gerät aus dem Internet erreichbar machen.
Das Problem reicht über Netzwerkspeicher hinaus. Jedes Gerät mit Weboberfläche im Heimnetz kann eine verwundbare Komponente enthalten, wie unser Beitrag über vergessene Zugänge im Heimnetz zeigt. Ein aktuelles Backup nach der 3-2-1-Regel schützt zusätzlich vor Datenverlust.
Quellen
- BSI: Pressemitteilung zu kritischen PHP-Schwachstellen, 21.10.2026
- BSI: Cybersicherheitswarnung PHP, Version 1.2
- CISA: Critical Vulnerabilities in PHP Require Immediate Patching
- Synology: Security Advisory SA-26:14 PHP2Shell
- Synology: Stellungnahme zu PHP2Shell
- QNAP: Statement on Critical PHP Vulnerabilities (PHP2Shell)
- QNAP Community: Security Notice und Update-Stand QSA-26-18
Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft.