Google warnt vor Hinweisen auf begrenzte, gezielte Angriffe auf eine Schwachstelle in Pixel-Geräten. Die Lücke mit der Kennung CVE-2026-58704 betrifft das Mobilfunkmodem und ist im Pixel-Sicherheitsbulletin vom 15. September 2026 als hoch eingestuft. Für unterstützte Google-Geräte behebt der Sicherheitsstand vom 5. September 2026 oder neuer die dort aufgeführten Probleme. Pixel-Nutzer sollten deshalb prüfen, ob dieses Update auf ihrem Gerät bereits aktiv ist.
Am 16. September hat auch die US-Cybersicherheitsbehörde CISA die Schwachstelle in ihren Katalog bekanntermaßen ausgenutzter Sicherheitslücken aufgenommen. Die Warnung betrifft damit eine Lücke, deren Ausnutzung bereits beobachtet wird. Wie viele Geräte angegriffen wurden und wer dahintersteckt, geht aus den hier geprüften öffentlichen Angaben nicht hervor.
Der Angriff braucht keinen Klick
Der von Google veröffentlichte CVE-Eintrag beschreibt einen Logikfehler im Modem: Berechtigungsprüfungen können umgangen werden, wodurch ein Angreifer zusätzliche Rechte erlangen könnte. Dafür ist dem Eintrag zufolge keine Interaktion des Nutzers erforderlich. Ein vorsichtiger Umgang mit Links allein verhindert diesen beschriebenen Angriffsweg also nicht.
Der Eintrag grenzt den Zugang zugleich auf räumliche beziehungsweise Netzwerknähe ein. Daraus lässt sich kein beliebiger Angriff aus dem gesamten Internet ableiten. Die öffentlichen Angaben nennen keine vollständige Liste betroffener Pixel-Modelle. Deshalb wäre auch die Behauptung zu weitgehend, jedes Pixel sei auf dieselbe Weise angreifbar. Google kündigt den Patch für alle noch unterstützten eigenen Geräte an.
Den Sicherheitsstand nach dem Neustart kontrollieren
In den Einstellungen lässt sich unter Über das Telefon → Android-Version der Eintrag Android-Sicherheitsupdate prüfen. Für dieses Pixel-Bulletin lautet der maßgebliche Stand 2026-09-05 oder neuer. Die Android-Versionsnummer und das Datum des Google-Play-Systemupdates stehen dort ebenfalls, sind aber eigene Angaben.
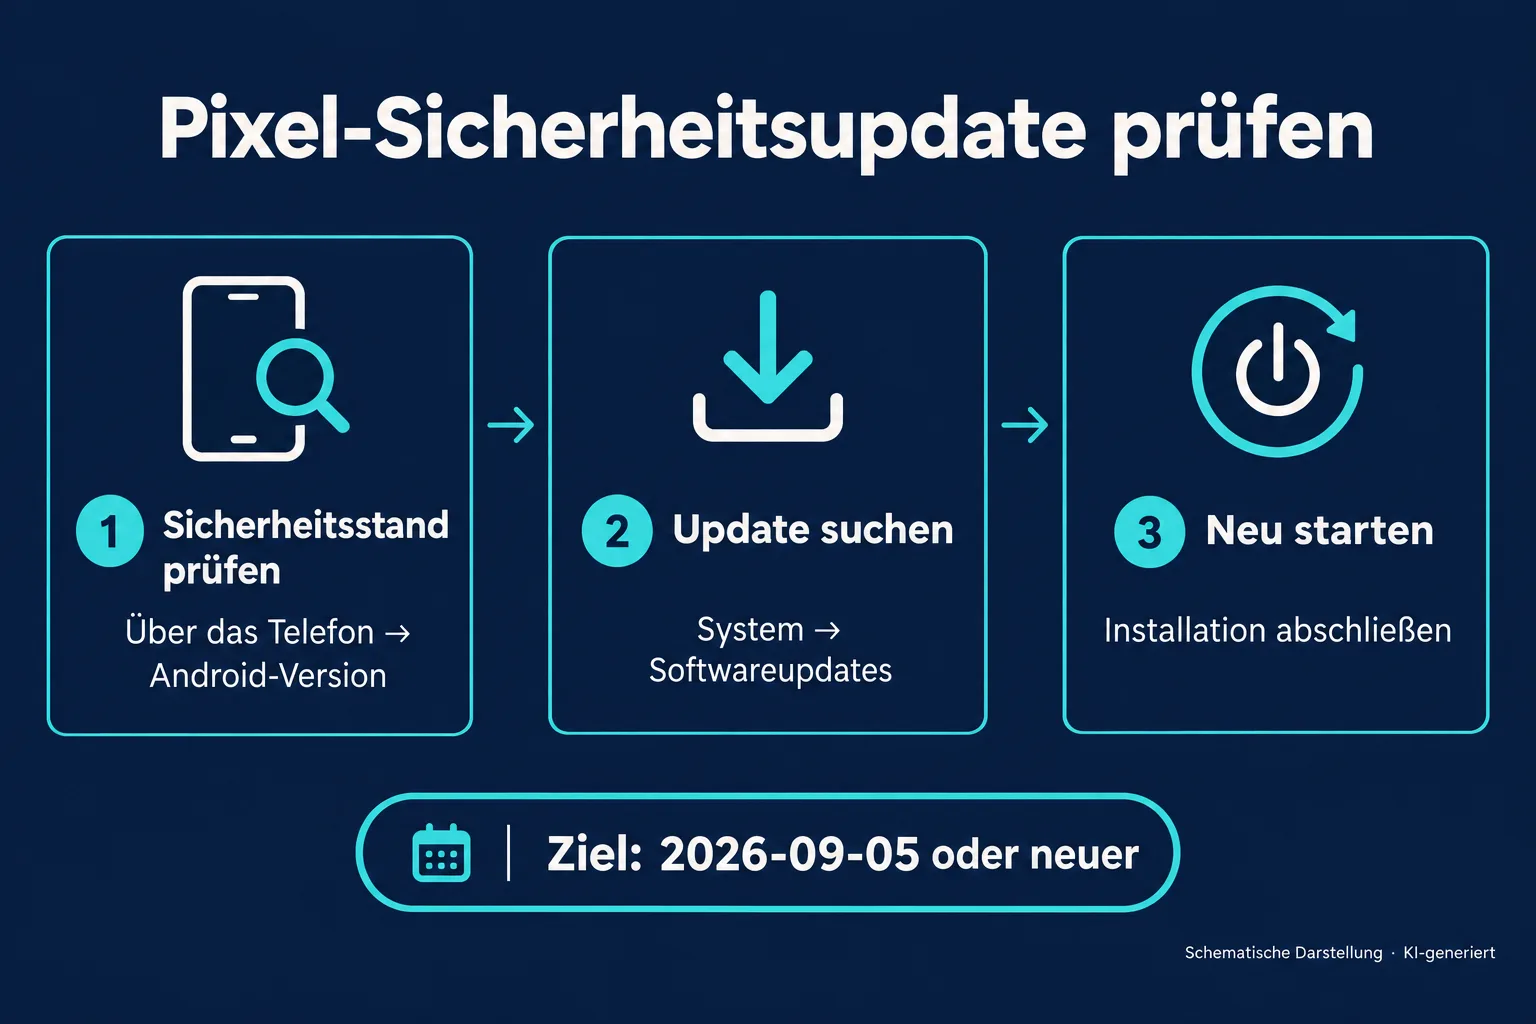
Wer einen älteren Stand sieht, kann laut Googles Anleitung zur Aktualisierung unter System → Softwareupdates nachsehen und den Anweisungen folgen. Bei Pixel-Geräten kann der Menüpunkt auch „Systemupdate“ heißen. Google empfiehlt vor der Installation eine WLAN-Verbindung und einen Akkustand von mindestens 75 Prozent.
Pixel-Geräte installieren Android-Updates im Hintergrund; aktiv werden sie beim nächsten Neustart. Anschließend lohnt sich der erneute Blick auf das Sicherheitsdatum. Die Verfügbarkeit kann je nach Gerät und Mobilfunkanbieter variieren. Ein angekündigtes Update und ein bereits aktualisiertes eigenes Telefon sind deshalb zwei verschiedene Zustände.
Quellen
- Google / Android Open Source Project: Pixel Update Bulletin—September 2026, veröffentlicht am 15. September 2026.
- CISA: Known Exploited Vulnerabilities Catalog, JSON-Ausgabe, Eintrag CVE-2026-58704 vom 16. September 2026.
- Google Devices / CVE Program: CVE-2026-58704, veröffentlicht am 15. September 2026; abgerufener Datensatz aktualisiert am 17. September 2026.
- Google Pixel-Hilfe: Android-Version prüfen und aktualisieren, ohne ausgewiesenes Veröffentlichungsdatum, abgerufen am 17. September 2026.
Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft.