Lattice Semiconductor hat die Version 5.0 seiner Sicherheitsplattform Sentry angekündigt. Sie soll Server-Firmware mit Verfahren der Post-Quanten-Kryptografie absichern und verbindet programmierbare Lattice-Chips mit Verwaltungssoftware von AMI. Der Hersteller bietet bereits Demonstrationsplatinen und angepasste Entwicklungsleistungen an.
Der Schutz setzt an einer Stelle an, die im Alltag selten sichtbar ist: an der grundlegenden Software, mit der ein Rechner startet und seine Hardware verwaltet. Wird diese Firmware manipuliert, kann die Störung weit unterhalb einer gewöhnlichen Anwendung liegen. Genau dafür verbindet das neue Paket die Prüfung von Software mit Mechanismen zur Wiederherstellung.
Vertrauen beginnt vor dem Betriebssystem
Die Ankündigung vom 12. Oktober nennt den Schutz von BIOS, BMC und weiterer Platinen-Firmware. Das BIOS gehört zum Start eines Systems; ein BMC übernimmt Verwaltungsaufgaben in einem Server. Sicherheitsfragen betreffen damit auch Komponenten, die bereits arbeiten, bevor eine normale Anwendung startet.
Die US-Standardisierungsbehörde NIST beschreibt in ihren Firmware-Resilienzrichtlinien drei zusammengehörige Aufgaben: unbefugte Änderungen verhindern, trotzdem erfolgte Änderungen erkennen und anschließend sicher wiederherstellen. Ein Angriff auf grundlegende Firmware kann ein System unbrauchbar machen oder eine Neuprogrammierung durch den Hersteller erforderlich machen. Der Zusammenhang erklärt, weshalb allein die Erkennung eines Fehlers keine vollständige Betriebsstrategie ist.
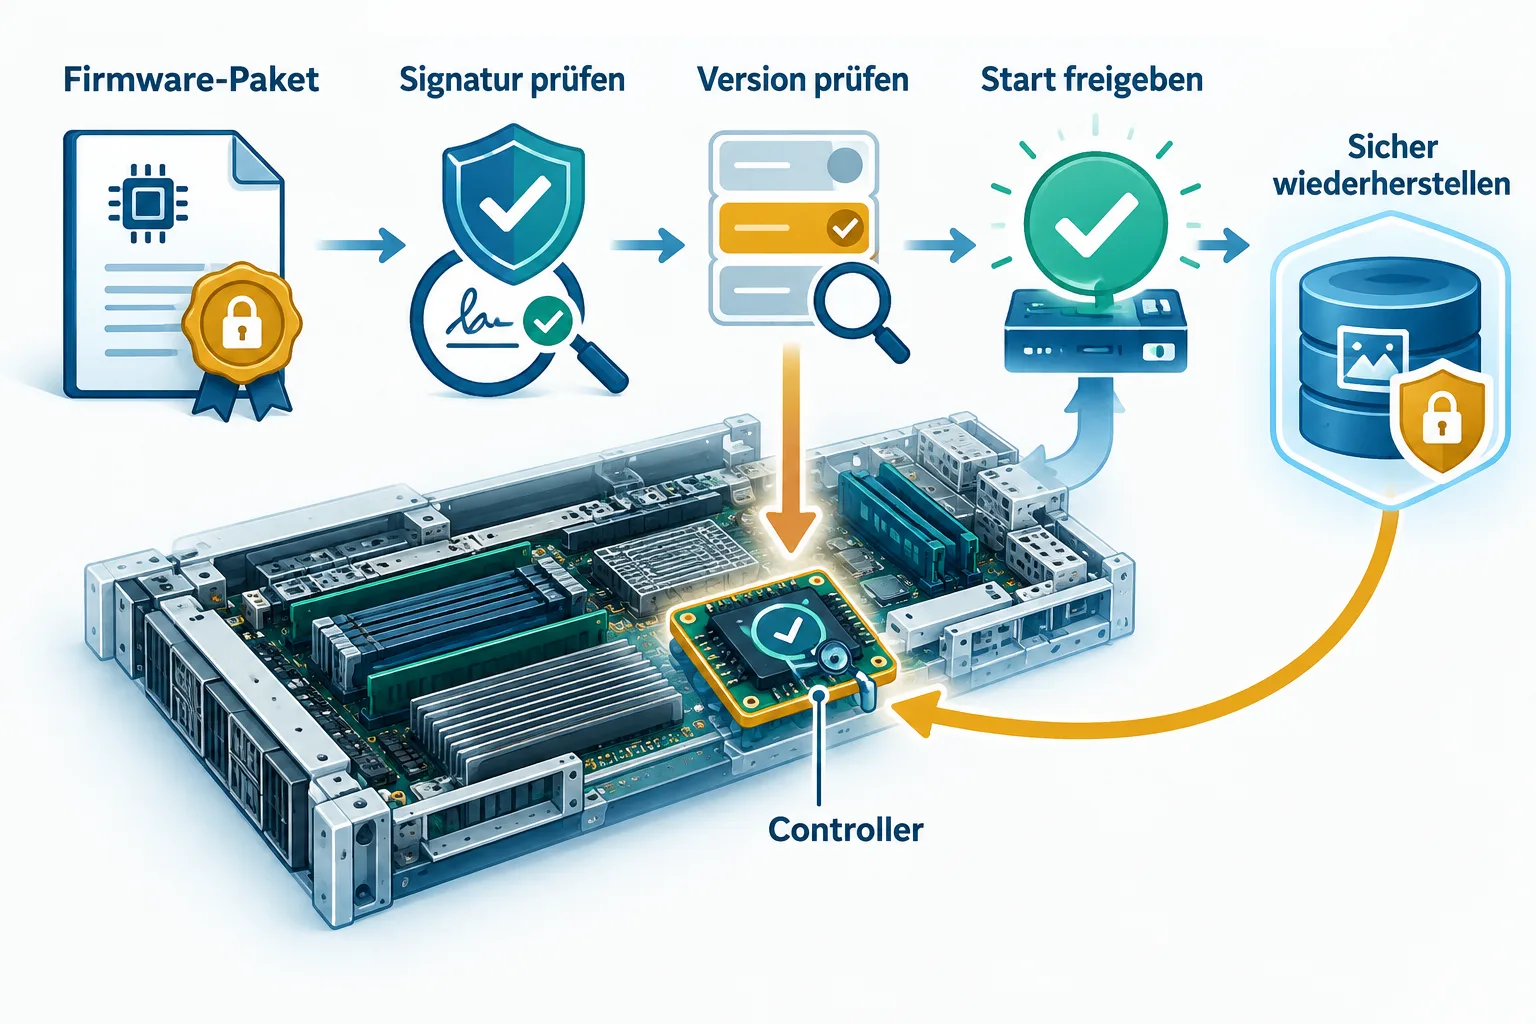
Anschaulich lässt sich das mit einem Gebäude vergleichen. Es reicht nicht, nachträglich eine beschädigte Tür zu bemerken. Man braucht einen verlässlichen Zugang und einen Weg, den normalen Betrieb wiederherzustellen. Bei einem Server besteht dieser Weg aus technischen Prüfschritten und einem vertrauenswürdigen Softwarezustand.
Was eine Signatur am Update verändert
Eine digitale Signatur hilft zu prüfen, wer Daten signiert hat und ob sie unbefugt verändert wurden. NIST legt mit FIPS 204 das Verfahren ML-DSA fest, das auch gegen Angreifer mit einem großen Quantencomputer sicher sein soll. Dabei läuft der Algorithmus auf gewöhnlicher Rechentechnik. Die Bezeichnung Post-Quanten beschreibt die angestrebte Widerstandsfähigkeit des Verfahrens.
Für ein Firmware-Update ist die gedachte Frage ganz konkret: Stammt diese Software von einem autorisierten Herausgeber, und ist sie unverändert angekommen? Die Prüfung bezieht sich auf die Daten und ihre Herkunft. Eine Signatur ersetzt keine Entscheidung darüber, ob die betreffende Version für das Gerät vorgesehen ist.
Deshalb ist auch die Versionskontrolle wichtig. Ein älteres Paket könnte echt signiert sein und trotzdem nicht den gewünschten Sicherheitsstand liefern. Lattice nennt entsprechend einen Schutz gegen das Zurücksetzen auf frühere Versionen. Ebenso gehören nach Herstellerangaben die Bereitstellung und der Widerruf von Schlüsseln zur Plattform. Diese Aufgaben verbinden den kryptografischen Nachweis mit dem Lebenszyklus eines Geräts.
Ein Baustein für die Infrastruktur
Sentry 5.0 soll mehrere klassische und quantenresistente Verfahren unterstützen. Für Betreiber ist dabei die konkrete Verwendung maßgeblich: Ein Verfahren kann Signaturen prüfen, ein anderes den Austausch von Schlüsseln unterstützen. Die Liste der Algorithmen muss zur jeweiligen Aufgabe im System passen.
Das neue Produkt richtet sich an Systementwickler, die diese Funktionen in Server und andere Infrastruktur einbauen. Die angekündigten Demonstrationsplatinen dienen dem Einstieg in die Integration. Für Anwender wird der technische Fortschritt erst dann zum Bestandteil eines Geräts, wenn Hersteller die Prüfung, Schlüsselverwaltung und Wiederherstellung in ihren tatsächlichen Betrieb einbinden.
Quellen
- Lattice Semiconductor: Lattice Delivers Industry-First PQC-Enabled Platform Firmware Resilience for AI Infrastructure with Lattice Sentry Solution Stack (2026-10-12)
- NIST: SP 800-193, Platform Firmware Resiliency Guidelines | CSRC (2018-05-04)
- NIST: FIPS 204, Module-Lattice-Based Digital Signature Standard | CSRC (2024-08-13)
Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft.