Ein erfahrener Sicherheitsforscher brauche für die Untersuchung einer anspruchsvollen Schadsoftware mitunter vier bis sechs Wochen. Mit OpenAI Daybreak sei ein vergleichbares Analyseergebnis in ungefähr acht Stunden möglich, sagt Gregor Stewart, KI-Verantwortlicher bei SentinelOne, in einem am 14. Oktober veröffentlichten Kundenbericht von OpenAI. Das Unternehmen setzt die Technik beim Reverse Engineering ein, also beim nachträglichen Erschließen der Funktionsweise eines Programms.
Die Aussage beschreibt die Erfahrung des Unternehmens mit dieser Aufgabe. Stewart zufolge kann sein Team dadurch mehr verdächtige Programme untersuchen und Verbindungen zwischen ihnen suchen. Die Verantwortung für Entscheidungen bleibt bei den Menschen im Team.
Eine Datei erzählt ihre Absicht nicht freiwillig
Bei gewöhnlicher Software erklärt oft schon die Bedienoberfläche, wozu sie gedacht ist. Schadsoftware kann ihre eigentliche Funktion verstecken. Ein Programm scheint zunächst eine harmlose Datei zu verarbeiten, während es im Hintergrund andere Schritte ausführt. Für eine Untersuchung muss verständlich werden, welcher Teil des Codes wann aktiv wird und welche Voraussetzungen er braucht.
Reverse Engineering gleicht deshalb dem Rekonstruieren einer Maschine ohne Bauplan. Man sieht Bauteile und Verbindungen, muss aber zunächst herausfinden, welche davon den entscheidenden Vorgang auslösen. Eine einzelne auffällige Stelle genügt selten, um das ganze Verhalten zu erklären.
Dabei sind Beobachtung und Interpretation unterschiedliche Arbeiten. Eine Verbindung zu einer Netzwerkadresse lässt sich feststellen. Wozu sie dient, ergibt sich erst aus dem Zusammenhang: Welche Daten werden übertragen? Was passiert vorher? Welche Antwort erwartet das Programm? Solche Fragen führen zu einer Beschreibung, die ein anderes Mitglied des Teams nachvollziehen und prüfen kann.
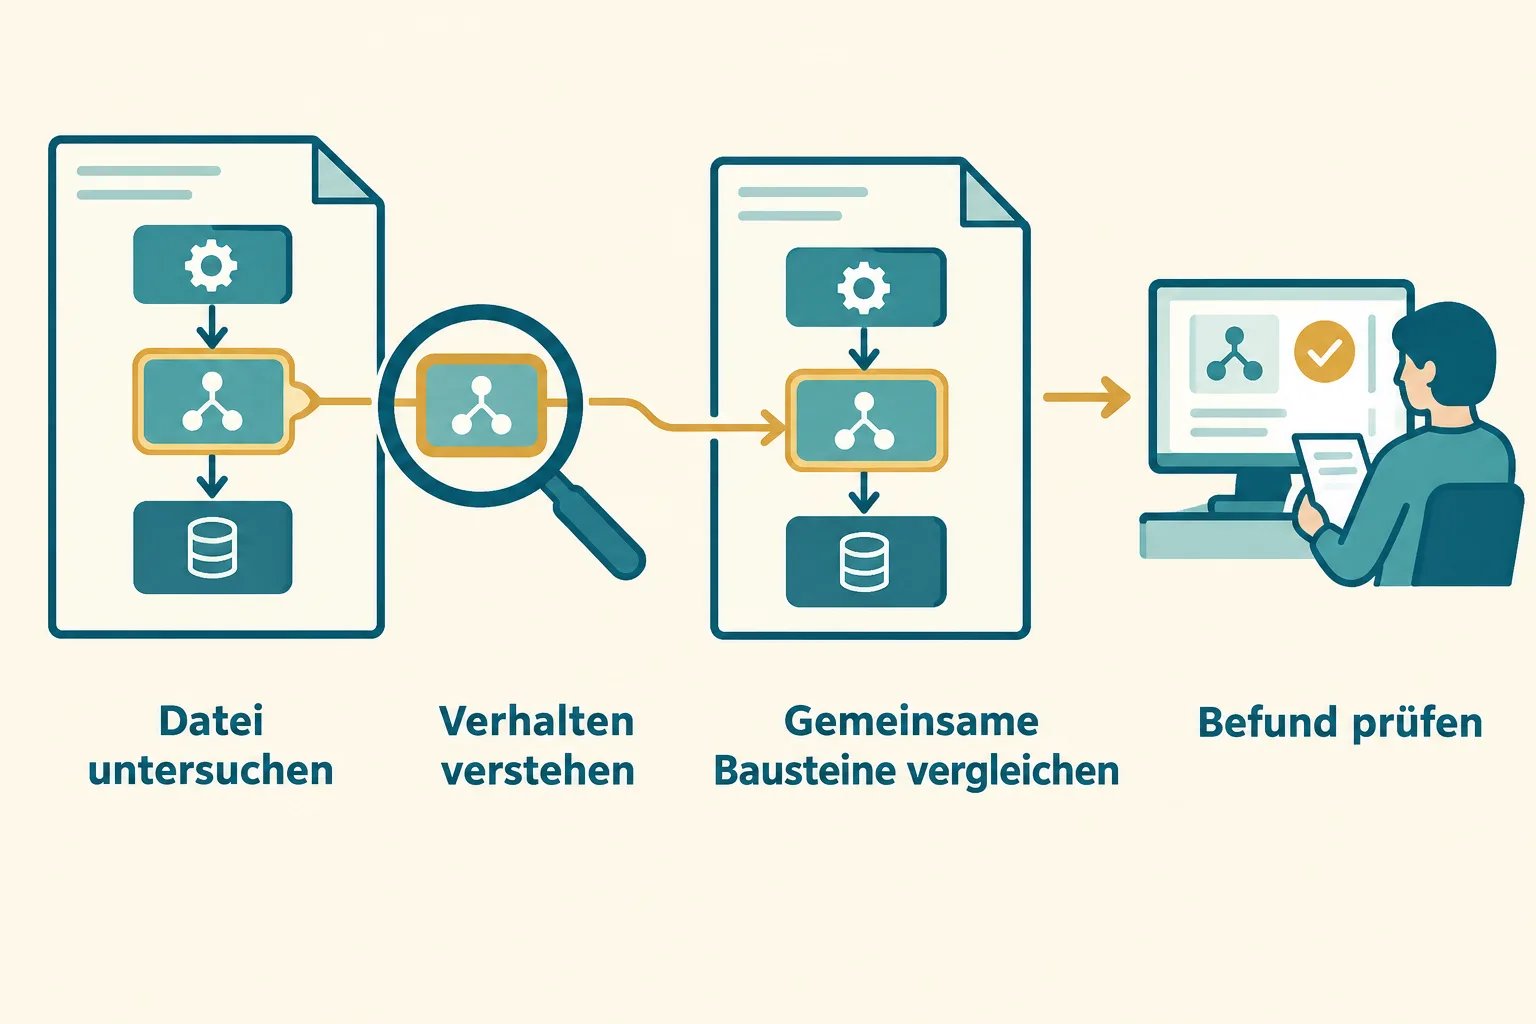
Mehr untersuchen verändert den Blick
Der von SentinelOne beschriebene Nutzen geht über das frühere Fertigwerden eines Berichts hinaus. Wenn mehr Proben untersucht werden, lassen sich auch mehr Ergebnisse miteinander vergleichen. Zwei Dateien mit verschiedenen Namen können auf ähnliche Bausteine zurückgreifen. Umgekehrt können äußerlich ähnliche Programme unterschiedliche Aufgaben erfüllen.
Eine gefundene Gemeinsamkeit ist zunächst eine Spur. Man kann sie sich wie dasselbe ungewöhnliche Werkzeug an zwei verschiedenen Baustellen vorstellen. Daraus entsteht eine sinnvolle neue Frage: Wurde das Werkzeug geteilt, kopiert oder von derselben Gruppe verwendet? Erst weitere Befunde ergeben eine tragfähige Zuordnung.
Für die tägliche Arbeit ist dieser Unterschied wesentlich. Wer lediglich schneller lange Beschreibungen erzeugt, gewinnt noch keinen besseren Überblick. Der Überblick entsteht, wenn die Beschreibungen konkrete, überprüfbare Merkmale enthalten und sich mit vorhandenen Erkenntnissen verbinden lassen. Die Qualität der einzelnen Analyse bleibt damit eine Voraussetzung für den Nutzen der größeren Menge.
Für den Vergleich mehrerer Untersuchungen müssen die Begriffe außerdem zusammenpassen. Wenn zwei Berichte dieselbe Funktion unterschiedlich benennen, ist eine Gemeinsamkeit schwerer zu erkennen. Ein gemeinsamer Beschreibungsrahmen hilft, Ergebnisse wiederzufinden und an konkreten Codeabschnitten zu überprüfen. Damit kann aus dem einzelnen Bericht ein Baustein für die nächste Untersuchung werden. Der zusätzliche Nutzen entsteht an der Verbindung zwischen den Fällen.
Vom Befund zur Entscheidung
Ein Analyseergebnis beantwortet die Frage, was ein Programm tut. Ein Sicherheitsteam muss anschließend entscheiden, wie es damit umgeht. Je nach Lage kann eine einzelne Datei untersucht, ein betroffener Rechner isoliert oder eine bestehende Schutzmaßnahme angepasst werden. Solche Entscheidungen betreffen konkrete Systeme und die Menschen, die damit arbeiten.
Ein einfaches Gedankenexperiment zeigt die Grenze zwischen diesen Schritten. Eine Analyse ordnet einem Programm eine verdächtige Funktion zu. Wenn ein Unternehmen daraus eine Sperrregel ableitet, muss es wissen, welche legitimen Abläufe die Regel ebenfalls treffen würde. Dieselbe technische Beobachtung kann in verschiedenen Umgebungen zu unterschiedlichen Maßnahmen führen.
Darum ist die Nachvollziehbarkeit des Ergebnisses so wichtig. Ein Team braucht die Möglichkeit, eine Schlussfolgerung an den beobachteten Programmschritten zu prüfen. Eine überzeugend formulierte Zusammenfassung hilft beim Lesen; für eine folgenreiche Entscheidung zählen auch die zugehörigen Spuren und ihre Einordnung.
Die von SentinelOne genannte Beschleunigung setzt somit an einer anspruchsvollen Vorarbeit an. Sie soll den Weg vom unbekannten Programm zu einem verständlichen Untersuchungsgegenstand verkürzen. Was daraus für den Schutz eines bestimmten Unternehmens folgt, entscheidet sich im anschließenden Arbeitsablauf: beim Prüfen, Vergleichen und Anwenden der Erkenntnisse.
Quellen
- OpenAI: SentinelOne cuts malware analysis from weeks to hours, Kundenbericht mit Aussagen von Gregor Stewart, 14.10.2026. https://openai.com/index/sentinelone/Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft.