Angreifer setzen KI-Agenten inzwischen bei konkreten Schritten von Cyberangriffen ein. Das berichtet Googles Threat Intelligence Group gemeinsam mit Mandiant. Die beobachteten Werkzeuge können etwa Ziele untersuchen, nach bekannten Schwachstellen suchen und einzelne Angriffsschritte miteinander verbinden. Ein Fall zeigt auch eine Software, die Änderungen an Sicherheitsupdates analysiert und Angriffe automatisch ausführt.
Der Bericht vom 16. November beschreibt unterschiedliche Vorgänge. Google beobachtete nicht überall eine vollständig selbstständig ablaufende Kampagne: Teils ging es um den Einsatz einzelner Werkzeuge, teils um Experimente. Gerade diese Unterscheidung hilft zu verstehen, was sich verändert.
Vom Chat zur Werkzeugkette
Ein Sprachmodell beantwortet normalerweise eine Eingabe mit Text. Ein KI-Agent erhält darüber hinaus Zugriff auf Werkzeuge und kann deren Ergebnisse für den nächsten Schritt verwenden. Mehrere spezialisierte Agenten können Aufgaben untereinander aufteilen. Bei einer Sicherheitsprüfung könnte ein Werkzeug zunächst erreichbare Dienste erfassen und ein anderes auffällige Ergebnisse näher untersuchen.
Solche Programme können für erlaubte Sicherheitstests entwickelt werden. Laut Google und Mandiant verwenden aber auch Angreifer offene Werkzeuge für einzelne Phasen tatsächlicher Einbrüche. Das Team nennt CAIRN und PentAGI als beobachtete Beispiele. Bei anderen Werkzeugen, darunter CyberStrikeAI und HexStrike AI, sah es Experimente.
CAIRN wurde den Angaben zufolge bei Eindringversuchen gegen Ziele eingesetzt, darunter Unternehmen der US-Luft- und Raumfahrt. Eine angepasste Plattform auf Basis von PentAGI nutzte ein Akteur laut Google zwischen Ende August und Anfang Oktober 2026 für systematische Aufklärung und Schwachstellensuche bei zahlreichen Organisationen in Asien. Der Bericht belegt damit bestimmte Aktivitäten, nicht deren Häufigkeit bei allen Angriffen.
Warum Sicherheitsupdates selbst Hinweise liefern
Ein weiterer Fall betrifft ein von Google „exploit_agent“ genanntes System. Es lag auf einem offen zugänglichen Server und war nach den Beobachtungen des Teams darauf ausgelegt, Programme vor und nach Sicherheitsupdates zu vergleichen. Ein Update schließt eine Lücke, verändert dafür aber Programmcode. Der Vergleich kann Hinweise darauf liefern, an welcher Stelle die Schwachstelle lag.
Die untersuchte Werkzeugkette sollte solche Änderungen fortlaufend analysieren, daraus Angriffscode entwerfen und diesen ohne menschliches Eingreifen ausführen. Google fand auf dem Server auch Daten von Opfern und weitere Programme für Aktivitäten nach einem Einbruch. Die vorhandenen Hinweise deuteten laut Bericht auf Interesse an französischen Websites aus Medien, Unterhaltung und Bildung hin.
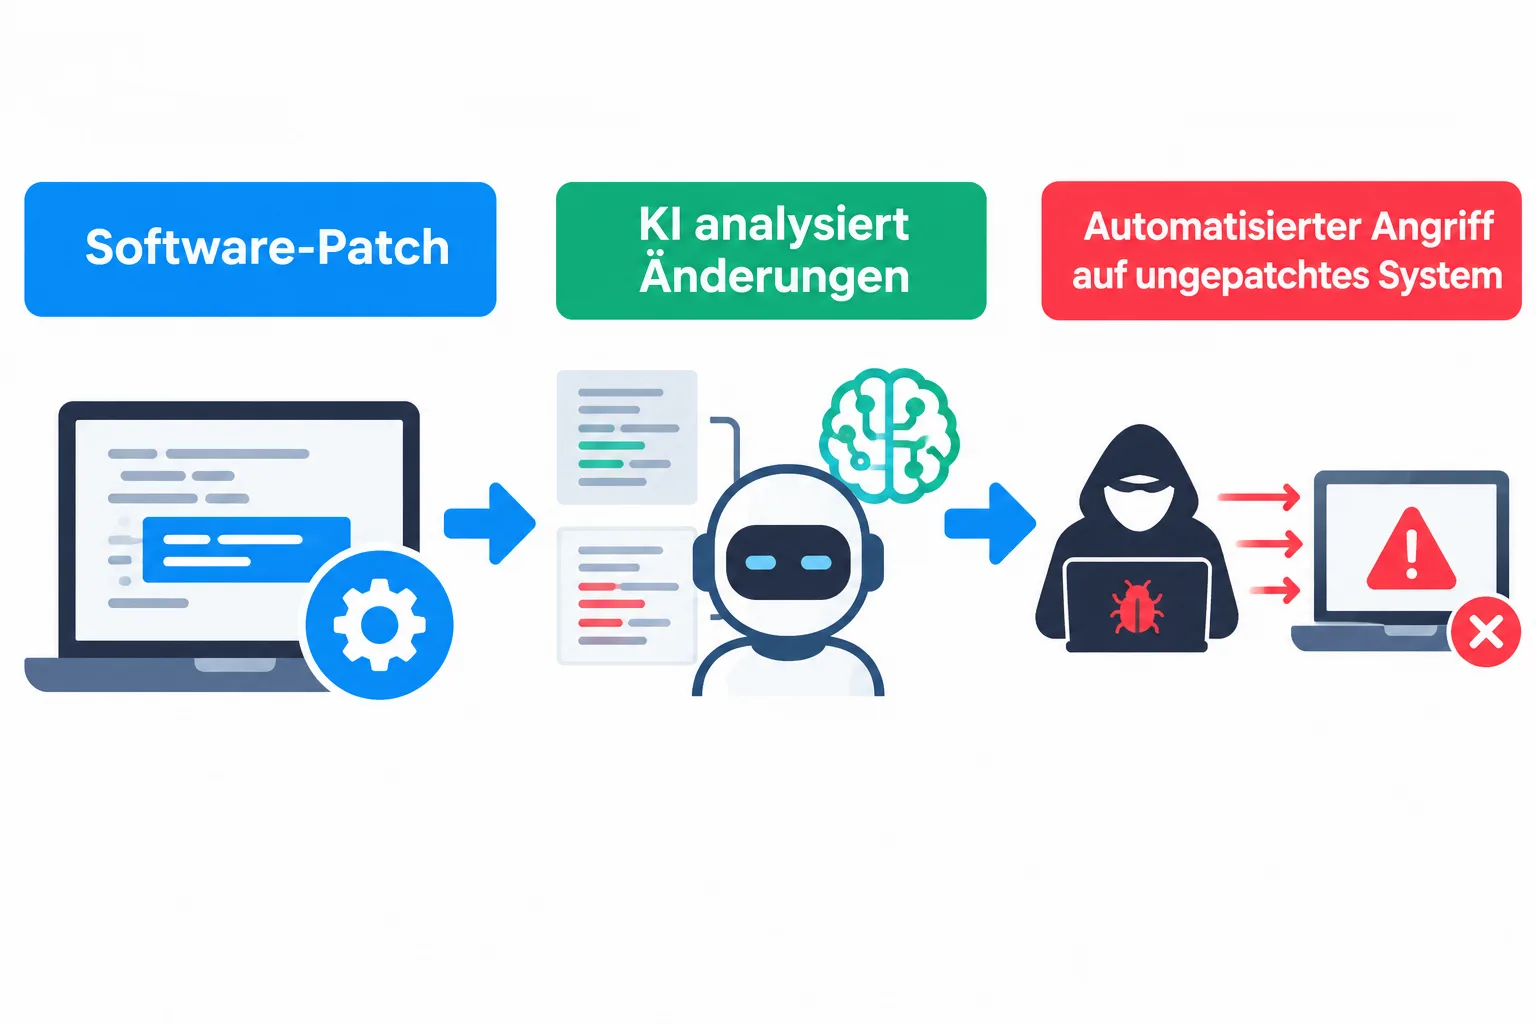
Das bedeutet nicht, dass ein Update das Problem verursacht. Es beseitigt die Lücke auf aktualisierten Systemen. Gefährdet bleiben Anlagen, auf denen die Korrektur noch nicht installiert ist. Wenn ein Werkzeug die Analyse und weitere Schritte beschleunigt, kann sich das Zeitfenster zwischen Bekanntwerden einer Lücke und einem Angriff verkürzen.
Schneller heißt nicht unsichtbar
Die Werkzeuge nehmen Angreifern Arbeit ab, erzeugen dabei aber nach Googles Einschätzung auch Spuren. Ungebremste automatische Abläufe können auffälligen Netzwerkverkehr, erkennbare Kennungen und Hinweise im Code hinterlassen. Das kann Verteidigern helfen, solche Aktivitäten zu erkennen und einzudämmen.
Der Bericht beschreibt also keinen magischen Angriffsknopf, der jede Verteidigung überwindet. Die beobachteten Systeme setzen weiter an bekannten Bedingungen an, etwa an nicht aktualisierter Software. Neu ist die Möglichkeit, mehrere Arbeitsschritte schneller miteinander zu verketten und Ergebnisse laufend für den nächsten Schritt zu nutzen.
Für Betreiber verschiebt das den Zeitdruck: Sicherheitsupdates müssen nicht nur erscheinen, sondern auch auf den eigenen Systemen ankommen. Gleichzeitig bleibt die Überwachung ungewöhnlicher Aktivitäten wichtig. Googles Bericht liefert konkrete Beispiele aus seiner Sicht auf Vorfälle; daraus lässt sich keine allgemeine Zahl erfolgreicher KI-Angriffe ableiten.
Quelle
- Google Threat Intelligence Group: GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold, 16. November 2026.
Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft.