
Ein Angriff auf ein Unternehmen ist nicht schon deshalb aufgeklärt, weil sich ein möglicher Täterkreis benennen lässt. Genau diese Lücke wird in der neuen Wirtschaftsschutzstudie von Bitkom und Bundesamt für Verfassungsschutz sichtbar: Mehr Firmen ordnen Vorfälle ausländischen Nachrichtendiensten zu. Zugleich bleibt bei vielen Fällen unklar, was technisch tatsächlich passiert ist.
Für Beschäftigte, Selbstständige und kleinere Betriebe ist das weniger eine geopolitische Frage als eine organisatorische. Wenn Zugänge, Log-Dateien, Konfigurationen und Backups erst im Ernstfall sortiert werden müssen, wird aus einem Verdacht schnell ein Betriebsproblem. Die Studie liefert keine Anleitung für einen konkreten Angriff. Sie zeigt aber, wo Unternehmen ihre Abläufe genauer ansehen sollten.
Die Schlagzeile beschreibt ein Problem, aber keinen Geheimdienstbeweis
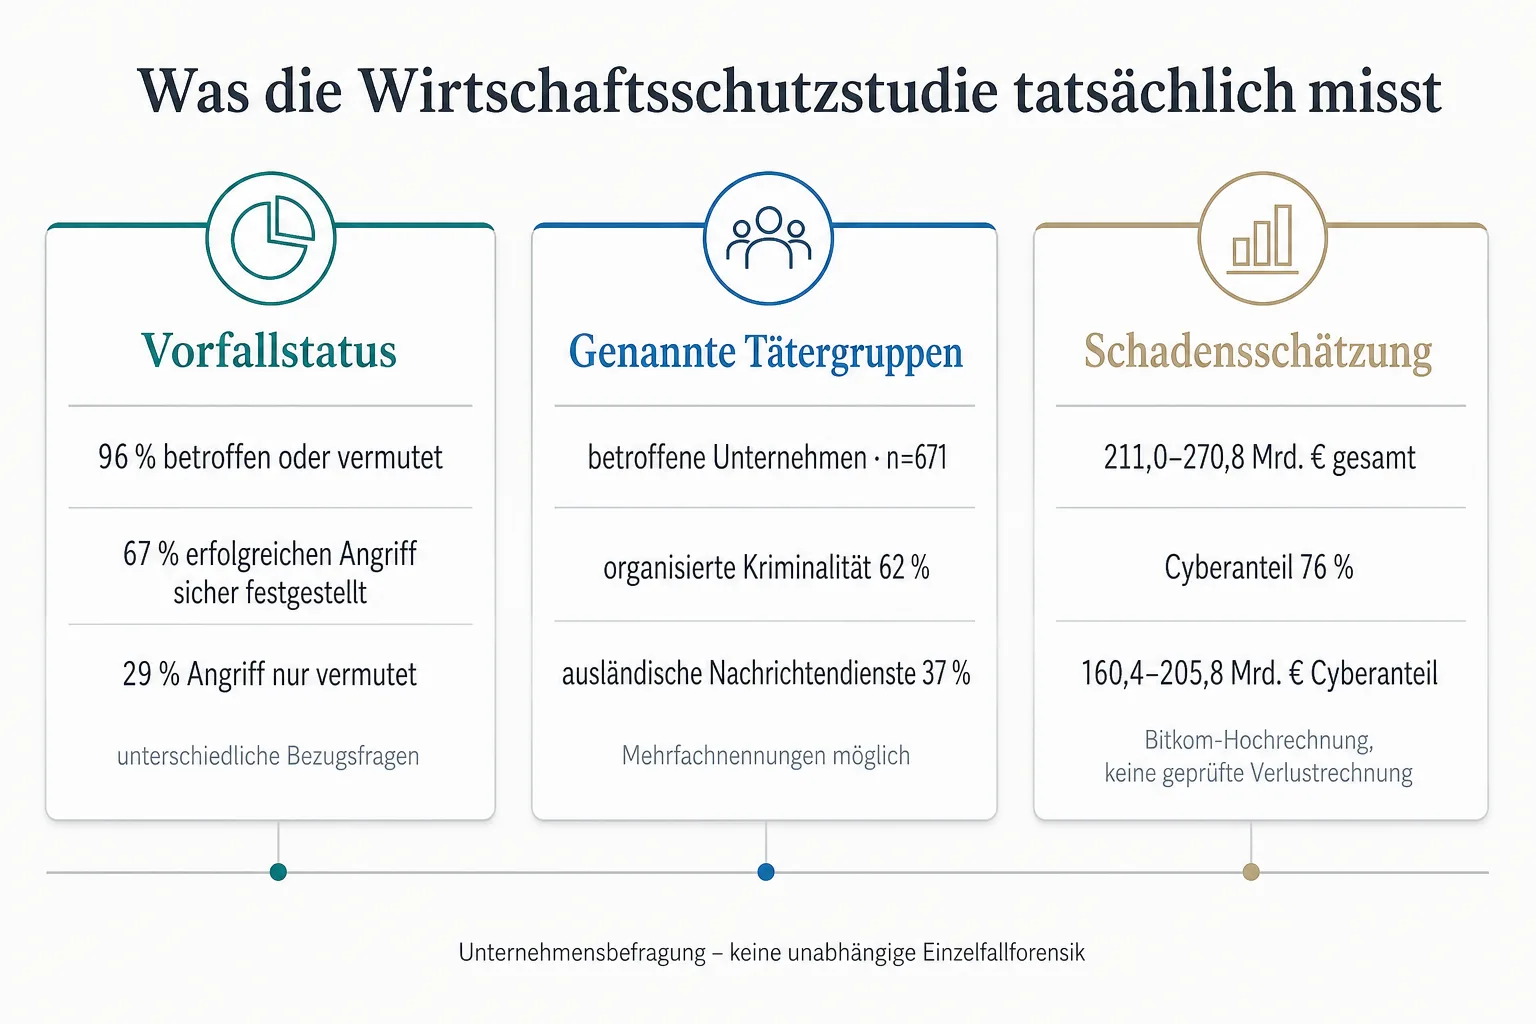
Bitkom und das BfV stellten die Wirtschaftsschutzstudie am 26. August 2026 vor. Grundlage ist eine computergestützte Telefonbefragung von 1.003 Unternehmen in Deutschland mit mindestens zehn Beschäftigten und mindestens einer Million Euro Jahresumsatz. Unter den von Datendiebstahl, Industriespionage oder Sabotage betroffenen Unternehmen konnten 37 Prozent mindestens einen Angriff einem ausländischen Nachrichtendienst zuordnen. 2025 lag dieser Wert bei 28 Prozent, 2023 bei sieben Prozent.
Das ist eine auffällige Verschiebung der gemeldeten Zuordnung. Es ist aber keine forensisch bestätigte Quote staatlicher Angriffe. Die zugrunde liegende Gruppe umfasst 671 betroffene Unternehmen, und bei Täter- sowie Herkunftsangaben waren Mehrfachnennungen möglich. Die Studie misst also, welche Hinweise Unternehmen vorliegen und wie sie diese einordnen können. Sie zählt nicht unabhängig alle Operationen ausländischer Dienste.
Ein weiterer Befund verhindert die bequeme Tätererzählung: Organisierte Kriminalität blieb mit 62 Prozent die am häufigsten genannte Tätergruppe. Die 37 Prozent für ausländische Nachrichtendienste stehen daneben, nicht darüber. Das BfV beschreibt die Bedrohungslage und intensivierte hybride Aktivitäten aus Behördensicht. Eine solche Einordnung ersetzt jedoch keine Untersuchung eines einzelnen Vorfalls.
96 Prozent betroffen oder im Verdacht, 67 Prozent sicher festgestellt
96 Prozent aller befragten Unternehmen gaben an, von Datendiebstahl, Industriespionage oder Sabotage betroffen gewesen zu sein oder dies zu vermuten. 67 Prozent konnten einen erfolgreichen Angriff sicher feststellen, 29 Prozent vermuteten ihn nur. Diese Werte und die Täterzuordnung beantworten unterschiedliche Fragen. Sie widersprechen sich daher nicht.
Gerade darin liegt der praktische Kern der Studie. Ein Hinweis kann ernst sein, ohne dass er bereits eine belastbare Rekonstruktion ergibt. Mehr Behördeninformationen, bessere Analysewerkzeuge oder eine gründlichere Auswertung eigener Daten können dazu führen, dass Unternehmen häufiger einen möglichen Täterkreis sehen. Der Anstieg von sieben auf 37 Prozent beschreibt deshalb eine Veränderung der gemeldeten Zuordnung um 30 Prozentpunkte, nicht eine fünffache Zahl realer Angriffe.
Die praktische Reihenfolge beginnt bei Spuren und Zugängen
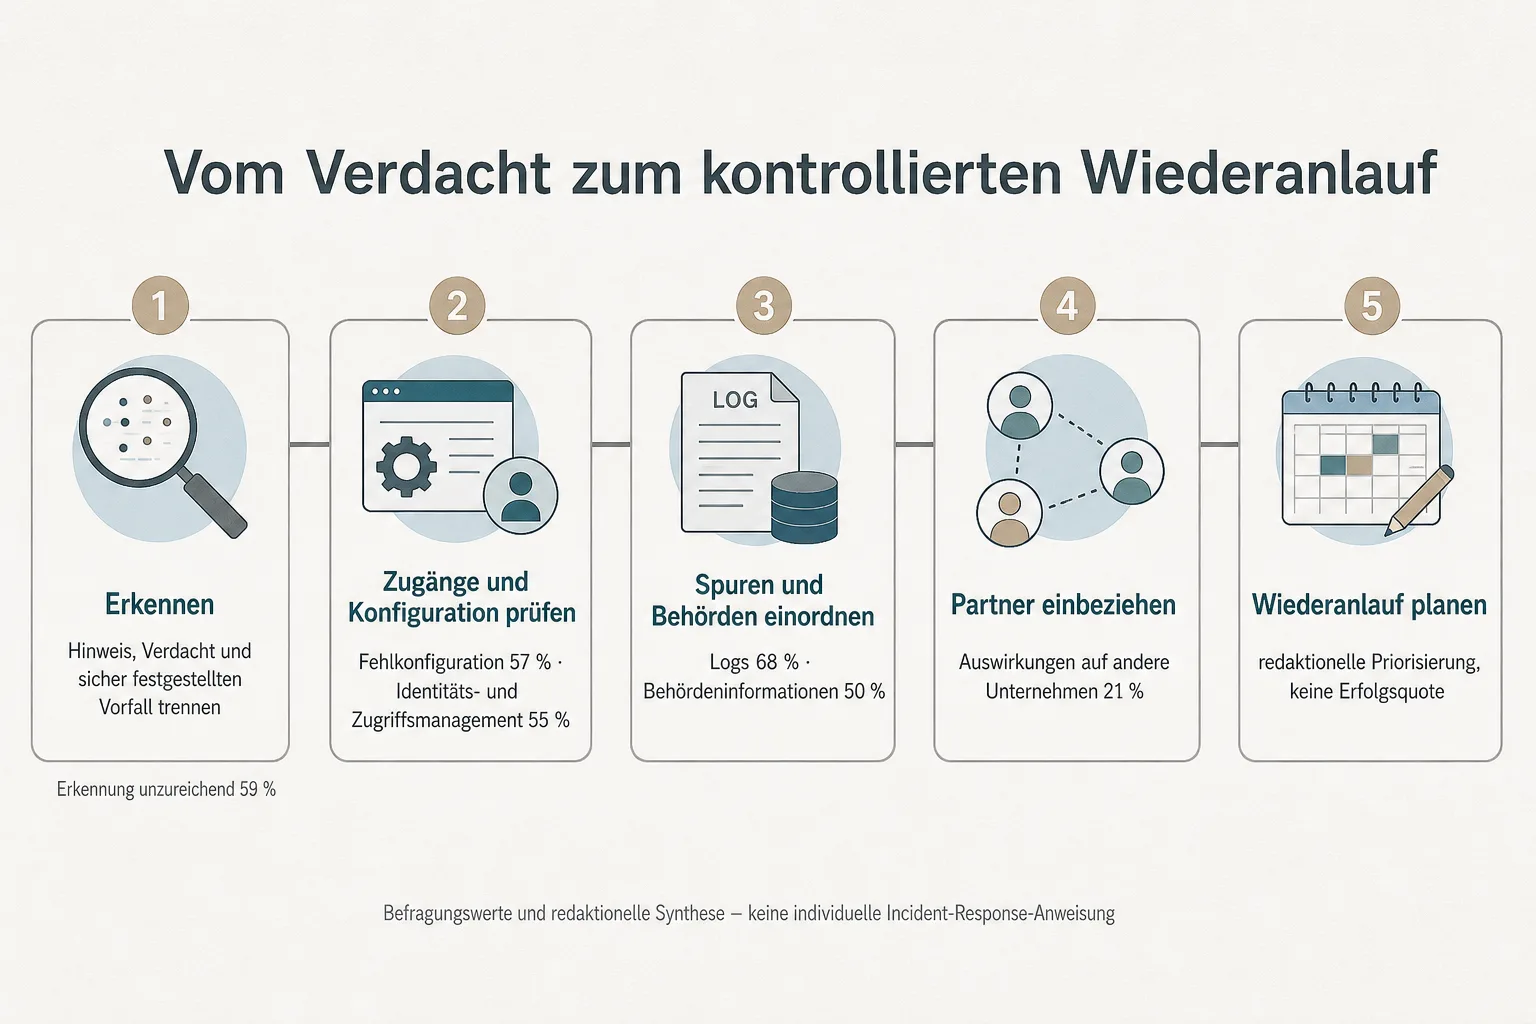
Die Befragung benennt keine geprüfte Erfolgsformel. Sie gibt jedoch konkrete Prioritätssignale. Bei Unternehmen mit Erkenntnissen über Herkunft oder Täterkreis war die Analyse von Log-Dateien mit 68 Prozent die häufigste Erkenntnisquelle. 50 Prozent nannten Informationen von Behörden, 37 Prozent interne und 35 Prozent externe Untersuchungen.
Unter geschädigten Unternehmen wurden unzureichende Erkennung von Sicherheitsvorfällen (59 Prozent), Fehlkonfigurationen (57 Prozent) und unzureichendes Identitäts- und Zugriffsmanagement (55 Prozent) besonders häufig als Schadensfaktoren genannt. Das sind Mehrfachantworten, keine Messung, welcher einzelne Fehler welchen Schaden verursacht hat. Als redaktionelle Einordnung ergibt sich dennoch eine sinnvolle Reihenfolge:
- Erkennen
- Hinweise, Verdacht und sicher festgestellte Vorfälle müssen getrennt werden. Ohne diese Unterscheidung wird jede spätere Bewertung unscharf.
- Zugriffe und Konfigurationen prüfen
- Privilegierte und externe Zugänge sowie auffällige Einstellungen gehören früh auf den Prüfstand. Die Studie nennt sie als häufige Schadensfaktoren, nicht als universelle Ursache.
- Spuren sichern und einordnen
- Logs, interne oder externe Untersuchung und Behördenhinweise können zusammenführen, was ein einzelner Hinweis nicht erklärt.
- Partner einbeziehen
- 21 Prozent der betroffenen Unternehmen berichteten Folgen für andere Unternehmen. Dienstleister und Auftraggeber sind daher Teil der Lage, nicht bloß eine Kontaktliste für später.
- Wiederanlauf planen
- Entscheidend ist, ob der Betrieb kontrolliert wieder arbeitsfähig wird. Diese Priorisierung ist eine redaktionelle Synthese aus den Befragungsbefunden, keine Sicherheitszertifizierung.
Diese Reihenfolge ist absichtlich unspektakulär. Sie verschiebt den Blick von der schnellen Zuschreibung auf die Frage, ob ein Unternehmen Belege sichern, Risiken eingrenzen und weiterarbeiten kann.
Ein hoher Schadenskorridor ist nicht gleich eine Cyber-Schadenssumme
Bitkom beziffert die Schäden durch Datendiebstahl, Industriespionage und Sabotage auf 211,0 bis 270,8 Milliarden Euro. Das ist eine Hochrechnung aus Unternehmensangaben, keine geprüfte volkswirtschaftliche Verlustrechnung. Der Korridor umfasst zudem nicht nur digitale Vorfälle.
Für Cyberattacken weist die Präsentation 76 Prozent der Gesamtschäden aus. Daraus ergibt sich die separat genannte Spanne von 160,4 bis 205,8 Milliarden Euro. Die Rechnung lässt sich nachvollziehen: 76 Prozent von 211,0 Milliarden ergeben gerundet 160,4 Milliarden Euro, 76 Prozent von 270,8 Milliarden gerundet 205,8 Milliarden Euro. Wer den gesamten Korridor als reinen Cyber-Schaden bezeichnet, macht die Aussage größer, als sie die Studie trägt.
KI ist ein weiterer Hinweis, kein Ersatz für Aufklärung
82 Prozent der Befragten stellten einen zunehmenden KI-Einsatz bei Angriffen sicher fest oder vermuteten ihn. Der Wert setzt sich aus 31 Prozent sicherer Feststellung und 51 Prozent Vermutung zusammen. Daraus folgt weder, dass ein bestimmtes Modell eingesetzt wurde, noch dass Angriffe autonom ablaufen. Er erklärt aber, warum überzeugend formulierte Nachrichten, manipulierte Audio- oder Videoaufnahmen und hohe Angriffstaktung die Einordnung erschweren können.
Der Messraum der Studie ist Deutschland. Eine europäische Dimension liegt vor allem in Lieferketten und Dienstleistern: 26 Prozent der betroffenen Unternehmen nannten EU-Länder außerhalb Deutschlands als Herkunftsregion mindestens eines Angriffs, und 21 Prozent berichteten Auswirkungen auf andere Unternehmen. Das ist keine EU-weite Täterstatistik. Es zeigt nur, dass technische und organisatorische Abhängigkeiten selten an einer Landesgrenze enden.
Wieder arbeitsfähig zu werden ist wichtiger als eine schnelle Tätergeschichte
Die Studie liefert ein ernstes Signal über die Aufklärungslücke, keine Lizenz für pauschale Schuldzuweisungen. Für einen Betrieb bleibt die erste Frage deshalb nüchtern: Lassen sich Zugänge, Änderungen und Spuren nachvollziehen, sind Ansprechpartner erreichbar, und ist der Wiederanlauf vorbereitet?
Wer darauf eine belastbare Antwort hat, gewinnt auch dann Zeit, wenn die Täterschaft offen bleibt. Genau darin liegt der praktische Wert der Zahlen: Nicht jede Spur führt sicher zu einem Nachrichtendienst. Aber jedes Unternehmen muss mit den Folgen eines unklaren Vorfalls umgehen können.
Quellen und weiterführende Informationen
- Bitkom: Angriffe auf die deutsche Wirtschaft – Spur führt immer öfter zu ausländischen Geheimdiensten (26. August 2026; veröffentlichte Verbandsbefragung)
- Bitkom: Wirtschaftsschutz 2026 – Präsentation und Untersuchungsdesign (Stichprobe, Methodik und Werte)
- Bundesamt für Verfassungsschutz: Vorstellung der Bitkom-Studie „Wirtschaftsschutz 2026“ (behördliche Einordnung)
- heise online: Cyberangriffe – Immer mehr Firmen vermuten ausländische Geheimdienste dahinter (unabhängige aktuelle Einordnung)
Hinweis: Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft. Stand: 2026-08-29.


