Eine Cloud kann Daten auf vielen Rechnern verteilen und trotzdem begrenzen, wo ein Schlüssel verwendbar ist. Dafür muss sie zwei Wege auseinanderhalten: den Transport der verschlüsselten Kopien und die Freigabe zum Öffnen. Wer diesen zweiten Weg betreibt, entscheidet mit darüber, wie viel Kontrolle ein Kunde tatsächlich erhält. Das zeigen zwei unterschiedliche Entwicklungen bei Cloudflare und Amazon Web Services.
Der aktuelle Anlass ist Cloudflares am 23. Oktober 2026 angekündigter GeoKey Manager mit Schutz gegen künftige Quantenangriffe. Er startet als geschlossene Testversion. Die allgemeine Verfügbarkeit plant der Anbieter für das erste Quartal 2027. Interessant ist daran weniger das Versprechen einer digitalen Grenze als die Frage, welche Infrastruktur diese Grenze durchsetzt.
Schon 2017 lag der Schlüssel woanders
Um die Idee zu verstehen, hilft ein Blick auf eine Website. Eine HTTPS-Verbindung schützt den Austausch zwischen Browser und Server. Beim Verbindungsaufbau weist der Server mithilfe eines privaten Schlüssels seine Identität nach. Anschließend schützen vereinbarte Sitzungsschlüssel die übertragenen Inhalte. Der langfristige private Schlüssel und die Schlüssel für diesen einzelnen Austausch erfüllen also unterschiedliche Aufgaben.
Cloudflare beschrieb 2017 eine Aufteilung dieses Verbindungsaufbaus: Ein Server konnte die erforderliche Operation mit dem privaten Schlüssel bei einem anderen Rechner anfordern. Der Schlüssel musste dafür seinen Aufbewahrungsort nicht verlassen. Dieses Verfahren hieß Keyless SSL. Geo Key Manager ergänzte die Möglichkeit, dafür ausgewählte Standorte im Cloudflare-Netz zu nutzen.
Der Unterschied ist entscheidend. Wenn eine entfernte Maschine eine Schlüsseloperation übernimmt, verrät das allein noch nicht, wo die gesamte Verbindung verarbeitet wird. Aus dem Standort eines privaten Schlüssels lässt sich deshalb nicht einfach der Aufenthaltsort aller lesbaren Inhalte ablesen. Schon das frühe System trennte Aufgaben, die im Wort „Verschlüsselung“ leicht zusammenfallen.
Aus einem Standort wird eine laufend gepflegte Erlaubnis
Eine feste Liste erlaubter Rechner wirkt zunächst übersichtlich. Ein globaler Betreiber nimmt jedoch neue Server in Betrieb und legt andere still. Seine Zugangsregeln müssen mitwandern. Sonst beschreibt die einmal gewählte Einstellung irgendwann eine Infrastruktur, die so gar nicht mehr existiert.
Cloudflares technischer Rückblick vom Januar 2023 schildert genau diesen Umbau. Die im Dezember 2022 angekündigte zweite Version setzte auf attributbasierte Verschlüsselung. Eine Freigabe ließ sich damit an Eigenschaften wie die Zugehörigkeit zu einer Region binden. Das sollte die starren Regeln der ersten Version ablösen und Änderungen an Standorten und Berechtigungen erleichtern.
Die Entwicklung macht eine wenig sichtbare Seite der Cloud verständlich: Eine Länderwahl im Bedienfeld braucht darunter gepflegte Zuordnungen und Regeln. Kryptografie kann den Zugriff an eine Berechtigung knüpfen. Welche Maschine diese Berechtigung erhalten soll, muss der Betreiber organisieren. Die technische Grenze entsteht aus beidem zusammen.
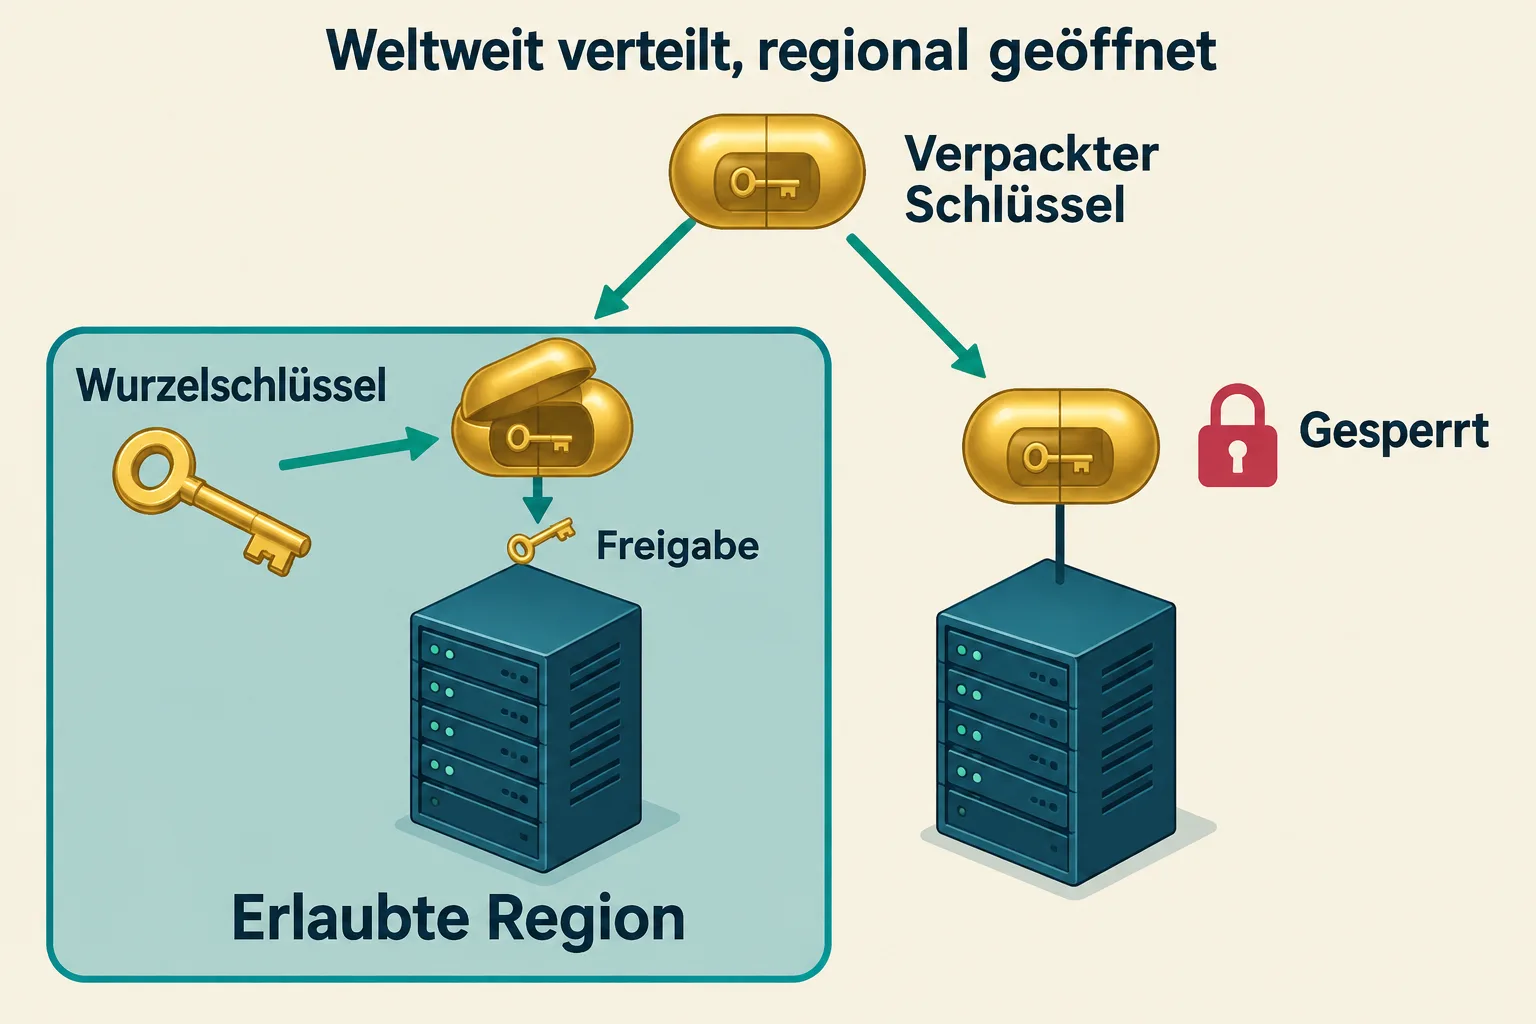
Im nun angekündigten Ansatz verteilt Cloudflare verpackte, also selbst verschlüsselte Kundenschlüssel global. Zum Öffnen benötigen berechtigte Systeme einen regionalen Wurzelschlüssel. Dessen Ausgabe läuft getrennt; Hardwareidentität und Standortinventar gehören zur Autorisierung. Cloudflare bleibt Betreiber dieser Freigabe. Die Kryptografie bekommt ihre geografische Bedeutung somit durch die Zuordnung realer Maschinen.
AWS verlegt die Kontrolle zum Kunden
Amazon Web Services eröffnete am 29. November 2022 einen anderen Freigabeweg. Beim External Key Store können Kunden Schlüssel außerhalb von AWS in einem selbst kontrollierten System halten. Die Ankündigung nennt ausdrücklich eine eigenständige Autorisierung und Protokollierung im externen Schlüsselmanagement.
Der Vergleich zeigt keine zwei austauschbaren Produkte. Cloudflares regionale Freigabe wird vom Anbieter betrieben. Bei AWS XKS kommt ein vom Kunden kontrollierter externer Schlüsselmanager hinzu. Die Gemeinsamkeit liegt darin, dass die Verfügbarkeit verschlüsselter Daten von einer gesonderten Schlüsselentscheidung abhängt. Die Zuständigkeit für diese Entscheidung unterscheidet sich jedoch erheblich.
Die AWS-Dokumentation beschreibt dafür eine Vermittlungssoftware, den XKS-Proxy. Über sie kommuniziert der AWS-Schlüsseldienst mit dem externen Schlüsselmanager. Damit entsteht neben dem eigentlichen Cloud-Dienst eine weitere betriebliche Abhängigkeit: Der Schlüsselweg muss erreichbar sein und die nötigen Antworten liefern.
Genau hier liegt das stärkste Gegenargument gegen immer weiter ausgelagerte Kontrolle. AWS warnt vor zusätzlichem Betriebsaufwand, Verzögerungen und Risiken für die Verfügbarkeit. Wer den externen Dienst betreibt, übernimmt Verantwortung für Zuverlässigkeit und Dauerhaftigkeit des Schlüsselmaterials. Eine erfolgreich verweigerte Freigabe schützt den Zugang; eine versehentlich ausbleibende Freigabe kann dieselbe Anwendung lahmlegen.
Auch ein Entzug wirkt nicht in jeder Schicht sofort. Einige AWS-Dienste halten bereits freigegebene Datenschlüssel vorübergehend im Speicher. Laut Dokumentation können diese bis zum Ablauf des Zwischenspeichers oder zur Deaktivierung der Ressource weiterarbeiten. Die relevante Frage lautet daher: Welche neue Entschlüsselung wird verhindert, und welche schon laufende Nutzung endet wann? Ein pauschaler Aus-Schalter beschreibt diesen Ablauf zu grob.
Quantenfestigkeit beantwortet eine andere Frage
Parallel verändert sich das mathematische Werkzeug. Das US-Standardisierungsinstitut NIST veröffentlichte am 13. August 2024 den Standard ML-KEM. Das Verfahren ermöglicht zwei Parteien, über einen öffentlichen Kanal ein gemeinsames Geheimnis aufzubauen. Dieses kann anschließend für die Verschlüsselung genutzt werden. ML-KEM gilt nach heutigem Kenntnisstand auch gegenüber Angreifern mit Quantencomputern als sicher.
Das betrifft die Schwierigkeit eines rechnerischen Angriffs. Eine regionale Berechtigung betrifft dagegen die Frage, welche Maschine etwas verwenden darf. Ein widerstandsfähigeres Verfahren korrigiert keine falsch vergebene Standortberechtigung. Umgekehrt macht ein korrekt zugeordneter Server ein älteres kryptografisches Verfahren nicht automatisch widerstandsfähiger. Beide Schutzaufgaben müssen jeweils gelöst werden.
Cloudflare verbindet im angekündigten System ML-KEM-768 mit dem herkömmlichen Verfahren X25519. Die neue Integration für das bestehende CDN-Angebot befindet sich laut Ankündigung noch in Entwicklung. Auch die bestehende SSL-Dokumentation hat einen konkreten Produktumfang: eigene Zertifikate und Konfiguration über die Programmierschnittstelle. Unter demselben Namen stehen somit unterschiedliche Entwicklungsstände, die Kunden auseinanderhalten müssen.
Wo wird aus Geheimschrift lesbarer Inhalt?
Für diese letzte Frage braucht es einen weiteren Baustein. Cloudflare beschreibt in Regional Services die gezielte Verarbeitung von HTTPS-Verkehr innerhalb einer gewählten Region. Eine Anfrage kann weltweit entgegengenommen und verschlüsselt in diese Region weitergeleitet werden. Erst dort wird sie entschlüsselt und beispielsweise auf schädliche Inhalte untersucht.
Damit wird die Arbeitsteilung greifbar: Ein Dienst kontrolliert Schlüssel, ein anderer die Verarbeitung des Verkehrs. Wer wissen möchte, wo Inhalte lesbar werden, muss den ganzen Weg betrachten. Das geografische Etikett des Schlüssels allein erzählt diesen Weg nicht.
Die Entwicklung seit 2017 führt deshalb zu einer präziseren Frage an Cloud-Angebote. Neben „Wo liegen meine Daten?“ gehört „Wer erlaubt ihre Entschlüsselung, über welchen Weg und unter welchen Betriebsbedingungen?“ Die verglichenen Architekturen geben darauf verschiedene Antworten. Ihre zusätzliche Kontrolle ist dann nützlich, wenn auch Zuständigkeit, Ausfälle und bereits erteilte Freigaben verstanden sind.
Quellen
- Cloudflare: Geo Key Manager: How It Works, 26.09.2017.
- AWS: AWS KMS launches External Key Store, 29.11.2022.
- Cloudflare: Inside Geo Key Manager v2: re-imagining access control for distributed systems, 27.01.2023.
- NIST: Module-Lattice-Based Key-Encapsulation Mechanism Standard, FIPS 203, 13.08.2024.
- Cloudflare: Bringing post-quantum cryptography to geographically fenced key management, 23.10.2026.
- AWS: External key stores, abgerufen 25.10.2026.
- Cloudflare: Regional Services, aktualisiert 23.07.2026; abgerufen 25.10.2026.
- Cloudflare: Geo Key Manager, SSL/TLS docs, aktualisiert 16.04.2026; abgerufen 25.10.2026.
Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft.