Eine App soll im WLAN den Fernseher finden. Gleichzeitig öffnet das Smartphone eine Webseite, prüft deren Zertifikat und bleibt im Mobilfunknetz eingebucht. Das sind im Alltag getrennte Vorgänge. Android 17 bündelt für sie nun vier neue Schutzschichten. Ihr gemeinsamer Nenner: Sie sollen riskante Standardwege enger machen. Ihre Wirkung ist trotzdem nicht überall gleich.
Google hat die Maßnahmen am 27. August angekündigt. Encrypted Client Hello, eine neue Berechtigung für das lokale Netz, Certificate Transparency und ein möglicher 2G-Standard beim Mobilfunkanbieter greifen jeweils an einer anderen Stelle. Wer aus dem Update einen pauschalen Datenschutzgewinn ableitet, übersieht diese Unterschiede. Nützlicher ist eine einfachere Frage: Was schützt die jeweilige Schicht, wann greift sie – und was bleibt weiterhin die eigene Aufgabe?
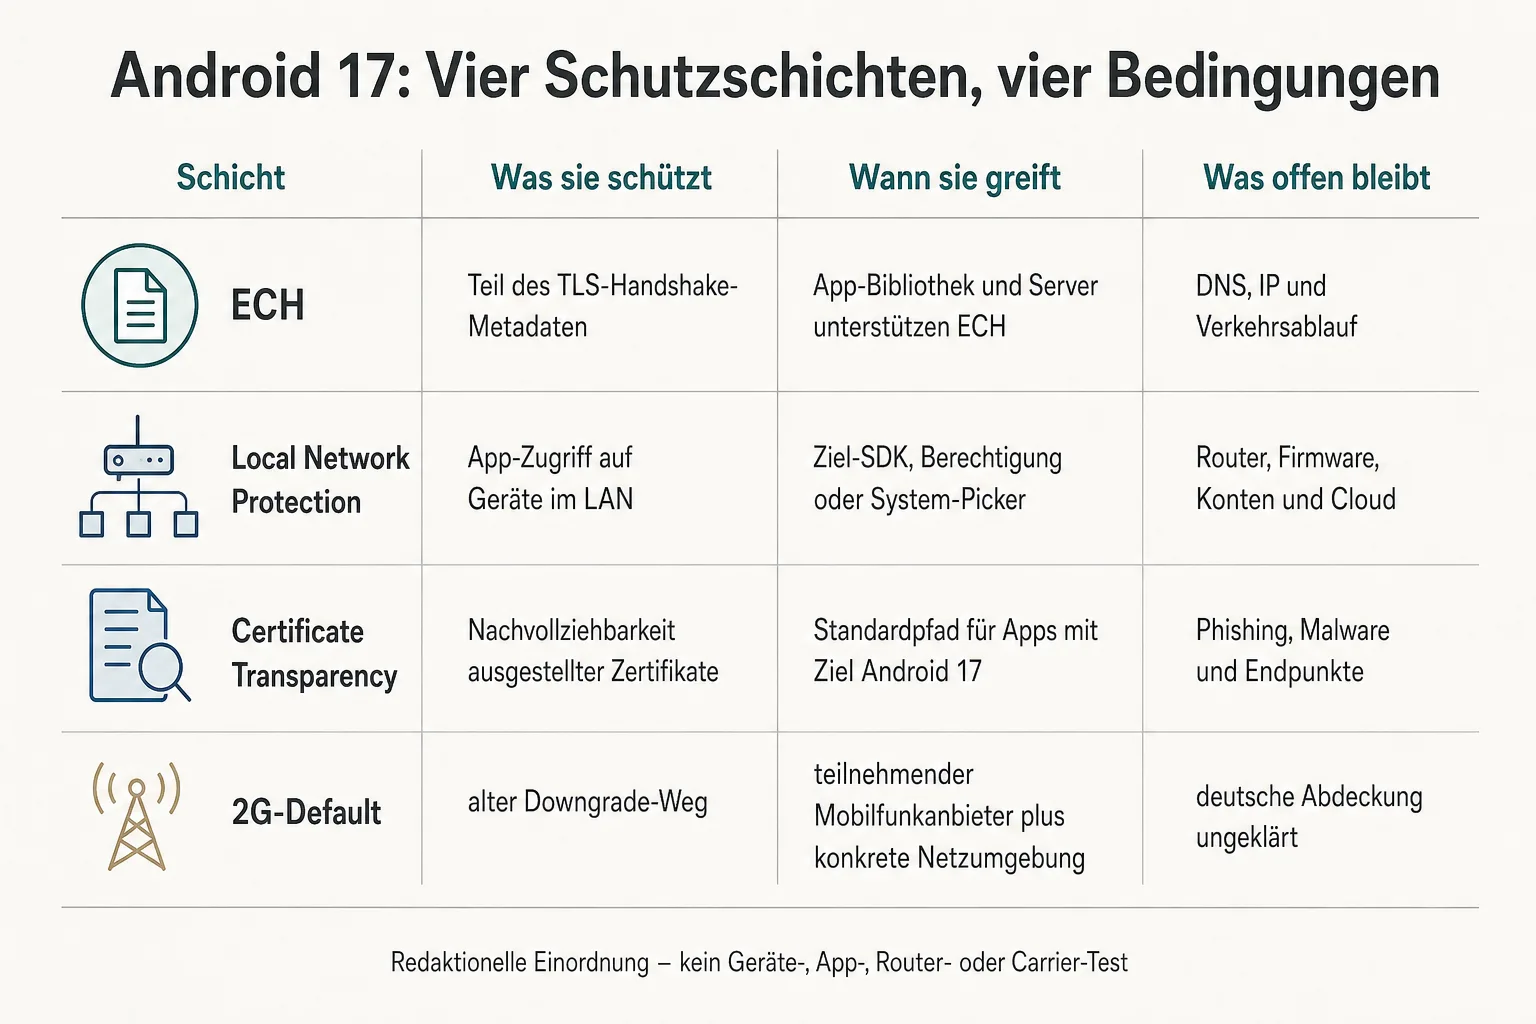
Vier Schutzschichten, vier Bedingungen
Die folgende Matrix ist eine redaktionelle Einordnung der Google-Ankündigung, der Android-Dokumentation, des ECH-Standards und deutscher Verbraucherhinweise. Sie ist kein Geräte- oder Netztest. Gerade das ist wichtig: Ob eine Funktion auf einem bestimmten Smartphone, in einer App oder bei einem Mobilfunkanbieter tatsächlich greift, lässt sich aus den Quellen nicht für jeden einzelnen Fall ableiten.
- ECH bei Webseiten und Apps
- Was es schützt: Bei einer erfolgreichen Aushandlung kann der konkrete Servername im TLS-Handshake für passive Beobachter weniger sichtbar sein.
- Wann es greift: Die App braucht eine passende Netzwerkbibliothek, die Gegenstelle muss ECH unterstützen und die Konfiguration muss passen.
- Was offen bleibt: DNS, IP-Adresse, Zeitpunkt, Datenmenge und das Muster einer Verbindung werden dadurch nicht pauschal verborgen.
- Im Alltag: ECH ist zusätzlicher Metadatenschutz, kein Anonymitätsmodus.
- Local Network Protection im Heimnetz
- Was es schützt: Apps sollen Geräte im lokalen Netz nicht mehr still scannen oder ansprechen können, bevor sie einen passenden Zugriffsweg erhalten.
- Wann es greift: Entscheidend sind Ziel-SDK und konkrete Umsetzung der App. Ein systemvermittelter Picker kann den Zugriff enger begrenzen.
- Was offen bleibt: Router, Firmware, Konten, Cloudzugriff und andere Geräte im Haushalt werden dadurch nicht abgesichert.
- Im Alltag: Bei der Berechtigung lohnt der Blick auf den Zweck – etwa Casting oder die Steuerung eines Lautsprechers.
- Certificate Transparency bei Zertifikaten
- Was es schützt: Öffentliche Protokolle machen ausgestellte Zertifikate nachvollziehbarer und können auffällige Fehl- oder Fälschungsausstellungen eher sichtbar machen.
- Wann es greift: Die Android-Dokumentation beschreibt die Standardaktivierung für Apps mit Ziel Android 17 beziehungsweise API-Level 37+.
- Was offen bleibt: Phishing, Malware und kompromittierte Endpunkte werden nicht automatisch verhindert. Private oder interne Zertifikate können eigene Konfiguration brauchen.
- Im Alltag: CT ist eine zusätzliche Prüfspur, kein Sicherheitssiegel für jede Webseite.
- 2G-Default im Mobilfunk
- Was es schützt: Ein teilnehmender Anbieter kann 2G standardmäßig abschalten und damit einen von SMS-Blastern genutzten Downgrade-Weg reduzieren.
- Wann es greift: Das hängt vom Carrier sowie von Gerät, Android-Version, SIM, Tarif und Netz ab.
- Was offen bleibt: Für Deutschland liegt in den genutzten Quellen keine belastbare Carrier-Liste vor.
- Im Alltag: Eine sichtbare Einstellung oder eine Carrier-Angabe wäre der konkrete Nachweis – nicht allein der Android-Name.
ECH schützt einen Teil der Verbindung, nicht die ganze Spur
Beim Aufbau einer verschlüsselten Verbindung meldet ein Client traditionell früh, welchen Server er erreichen will. Encrypted Client Hello, kurz ECH, verschlüsselt den inneren Teil dieses TLS-Handshakes. Der IETF-Standard RFC 9849 beschreibt das Ziel als Schutz sensibler Angaben wie des tatsächlichen Servernamens gegenüber passiven Beobachtern.
Das ist technisch sinnvoll, aber enger als das übliche Versprechen von „mehr Privatsphäre“. Eine Verbindung hinterlässt weiterhin Merkmale: Die Ziel-IP, DNS-Anfragen, Zeitpunkte, Datenmengen und Verbindungsabläufe können eigene Rückschlüsse zulassen. Auch die Android-Dokumentation bindet ECH an Bedingungen. Für Apps mit Ziel Android 17 oder höher müssen verwendete Netzwerkbibliothek und Server ECH unterstützen. Wenn keine echte Aushandlung zustande kommt, ist ECH GREASE kein Beleg dafür, dass der reale Zielname geschützt war.
Für Nutzerinnen und Nutzer folgt daraus keine neue tägliche Einstellungspflicht. Der praktische Punkt ist kleiner: Ein Android-17-Update sagt für sich noch nichts darüber aus, welche App und welche Webseite diese zusätzliche Schutzschicht schon nutzen.
Warum die LAN-Berechtigung im Smart Home nützlich sein kann
Local Network Protection betrifft eine viel greifbarere Situation. Eine Casting-App möchte den Fernseher finden, eine Lautsprecher-App sucht nach Geräten oder eine Smart-Home-App will einen Controller im WLAN erreichen. Android 17 führt dafür ACCESS_LOCAL_NETWORK als Laufzeitberechtigung ein. Bei Apps mit passendem Ziel-SDK soll der Zugriff auf lokale Geräte erklärt und angefordert werden. Für manche Aufgaben ist ein vom System vermittelter Auswahlpfad vorgesehen, der nicht den vollständigen Blick in das Heimnetz voraussetzt.
Das kann stilles Scannen, Fingerprinting und Tracking im lokalen Netz erschweren. Es macht aus der Berechtigung aber keine Sicherheitsprüfung des Haushalts. Eine App kann trotz nachvollziehbarem LAN-Zugriff ein schwaches Konto verwenden, ein Router kann veraltete Firmware haben und ein Dienst kann Daten in eine Cloud übertragen. Das BSI verweist unabhängig davon weiter auf Updates, sichere Router- und Firewall-Konfiguration, keine Standardpasswörter sowie auf die Frage, ob ein Smart Home überhaupt aus dem Internet erreichbar sein muss.
Die sinnvolle Entscheidung bleibt daher konkret: Braucht diese App im Moment wirklich Zugang zu diesem Gerät? Wenn ja, ist ein enger Auswahlpfad besser als eine pauschale Freigabe. Wenn nein, ist Ablehnen keine übertriebene Vorsicht.
Certificate Transparency hilft bei der Prüfung, nicht bei jeder Täuschung
Certificate Transparency, kurz CT, dreht sich um die Zertifikate, mit denen Webseiten und Dienste ihre Identität in verschlüsselten Verbindungen belegen. Öffentliche Logs schaffen eine zusätzliche Spur: Unerwartet ausgestellte Zertifikate können dadurch besser nachvollzogen werden. Google nennt CT in Android 17 als standardmäßig aktivierte Maßnahme; die Entwicklerdokumentation präzisiert wiederum die Ziel-SDK-Bedingung.
CT kann Missstände bei der Zertifikatsausstellung erkennbarer machen. Es entscheidet aber nicht, ob eine Webseite seriös ist. Eine Phishing-Seite kann ein gültiges Zertifikat besitzen. Malware auf dem Gerät und ein kompromittierter Endpunkt bleiben ebenfalls andere Probleme. Bei Apps mit privaten oder internen Zertifikaten kann die neue Vorgabe zudem eine eigene Konfiguration nötig machen. Transparenz ist hier der richtige Begriff, nicht Rundumschutz.
Beim 2G-Schutz bleibt der Carrier die entscheidende Stelle
Die vierte Schicht führt aus dem Betriebssystem heraus. Google beschreibt eine Möglichkeit für teilnehmende Mobilfunkanbieter, 2G für ihre Kundschaft standardmäßig abzuschalten. Damit soll ein alter Angriffsweg kleiner werden, bei dem SMS-Blaster ein Gerät zu einem Downgrade auf 2G bewegen können.
Für Deutschland lässt sich daraus noch kein Standard ableiten. Die Recherche enthält keine belastbare Liste deutscher Anbieter und keine Prüfung einzelner Tarife oder Geräte. Ob der Weg im konkreten Fall geschlossen ist, hängt also nicht nur an Android 17. Auch Carrier, Region, SIM, Tarif und Netz spielen mit hinein. Wer dazu eine Geräteeinstellung oder eine klare Angabe des eigenen Anbieters findet, hat mehr als eine Ankündigung. Bis dahin bleibt es eine angekündigte Möglichkeit mit nachvollziehbarem Sicherheitsziel.
Die deutsche und europäische Ebene beginnt neben Android
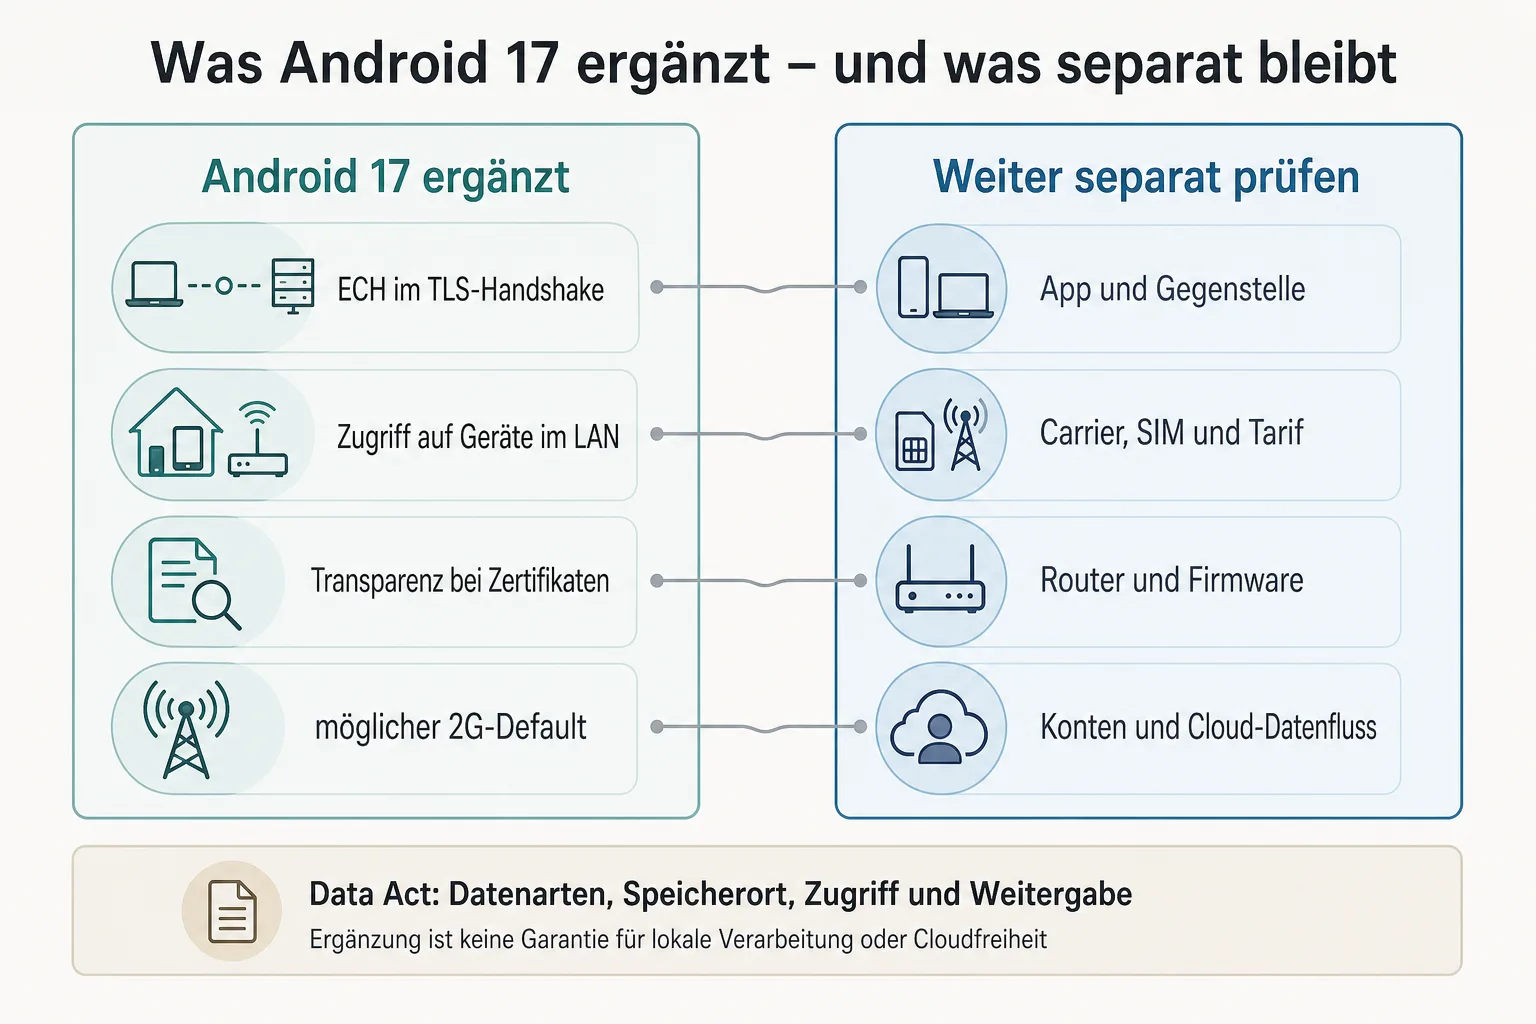
Androids neue Schutzschichten regeln einige Zugriffspfade. Sie beantworten nicht, welche Daten ein vernetztes Gerät erzeugt, wo sie gespeichert werden und wer sie weitergeben darf. Die Verbraucherzentrale verweist im Zusammenhang mit dem Data Act darauf, dass Anbieter vor dem Kauf unter anderem über Datenarten, Speicherort, Zugriff und Weitergabe informieren sollen. Daraus folgt weder lokale Verarbeitung noch Cloudfreiheit. Auch der Data Act ersetzt die DSGVO nicht.
Für ein Smart Home bleibt deshalb eine zweite Prüfung nötig: Wie lange liefert der Hersteller Sicherheitsupdates? Welche Konten sind eingebunden? Welche Daten verlassen das Haus? Und ist Fernzugriff wirklich erforderlich? Android 17 kann die Freigabe einer App im WLAN verständlicher machen. Es kann diese Fragen nicht für Router, Gerätehersteller oder Cloudanbieter beantworten.
Android 17 ist ein gestaffelter Basisschutz
Die vier Maßnahmen passen zusammen, weil sie an Stellen ansetzen, an denen Menschen im Alltag wenig Einblick haben: im TLS-Handshake, bei einer Geräteerkennung im WLAN, bei der Zertifikatskette oder im Netz des Mobilfunkanbieters. Ihre Voraussetzungen sind aber unterschiedlich. Genau deshalb ist die Vier-Fragen-Prüfung hilfreicher als eine Liste neuer Sicherheitsbegriffe: Was wird geschützt? Wer muss die Funktion unterstützen? Was bleibt sichtbar oder ungeklärt? Welche Entscheidung liegt bei mir?
Wer Android 17 nutzt, sollte Updates und Berechtigungen bewusst prüfen. Bei Smart-Home-Geräten bleiben Updatepflege, Router- und Kontosicherheit sowie ein Blick auf Datenwege notwendig. ECH ist kein Unsichtbarkeitsversprechen, CT kein Schutzsiegel und der 2G-Weg kein belegter deutscher Flächenstandard. Als Basisschutz ist das Paket plausibel. Ob es auf dem eigenen Gerät greift, zeigt sich erst an der konkreten App, Gegenstelle und Netzumgebung.
Quellen und weiterführende Informationen
- Google Security Blog: 4 new ways Android is protecting your network connections (27.08.2026)
- Android Developers: Features and APIs
- Android Developers: Behavior changes for Android 17
- IETF/RFC Editor: RFC 9849 – TLS Encrypted Client Hello
- BSI: Smarthome – den Wohnraum sicher vernetzen
- Verbraucherzentrale: Data Act – mehr Kontrolle über Gerätedaten und fairer Datenzugang
Hinweis: Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft. Stand: 2026-08-28.