Ein Ticketsystem sammelt Supportanfragen, interne Notizen und oft auch Anhänge. Wenn Angreifer dort eindringen, treffen sie deshalb auf weit mehr als eine Liste offener Aufgaben. Das niederländische DIVD meldet, bei der Untersuchung eines eigenen Einbruchs zwei Schwachstellen in Zammad gefunden zu haben. Für Betreiber ist nun die installierte Version entscheidend: Der aus dem Netz erreichbare Angriffsweg betrifft praktisch vor allem ältere Ausgaben. Bei einer zusätzlich gemeldeten lokalen Rechteausweitung unterscheiden sich die Angaben von DIVD und Hersteller. DIVD CSIRTZammad
Die beiden Fälle tragen die Kennungen CVE-2026-102489 und CVE-2026-102490. Ihre Trennung ist wichtiger als die große Zahl am Ende einer Risikobewertung. Der erste Befund beschreibt einen Weg von einer übernommenen Sitzung zur Codeausführung mit den Rechten des Systemkontos „zammad“. Der zweite beschreibt den nächsten möglichen Schritt innerhalb des Rechners: vom lokalen Anwendungskonto zu den weitreichenden Root-Rechten. DIVD CSIRT
Zwei Türen im selben Server
Man kann sich die beiden Grenzen wie die Eingangstür eines Gebäudes und den Zugang zu dessen Technikraum vorstellen. Wer die erste überwindet, steht bereits im Haus. Für den zweiten Raum braucht er weitere Rechte. Im Computersystem entscheidet diese Unterscheidung darüber, ob ein Angriff zunächst die Anwendung betrifft oder auch die Kontrolle über den zugrunde liegenden Rechner ausweiten kann.
DIVD nennt für die praktisch ausnutzbare erste Schwachstelle Zammad 6.3.0 bis 6.5.4. Der betroffene Code stecke auch in 7.0.0 bis 7.1.3, sei dort aufgrund der Umgebungsbedingungen aber nicht ausnutzbar. Die Forscher empfehlen den Wechsel auf Version 7 oder, wenn das nicht möglich ist, das System offline zu nehmen. DIVD CSIRT
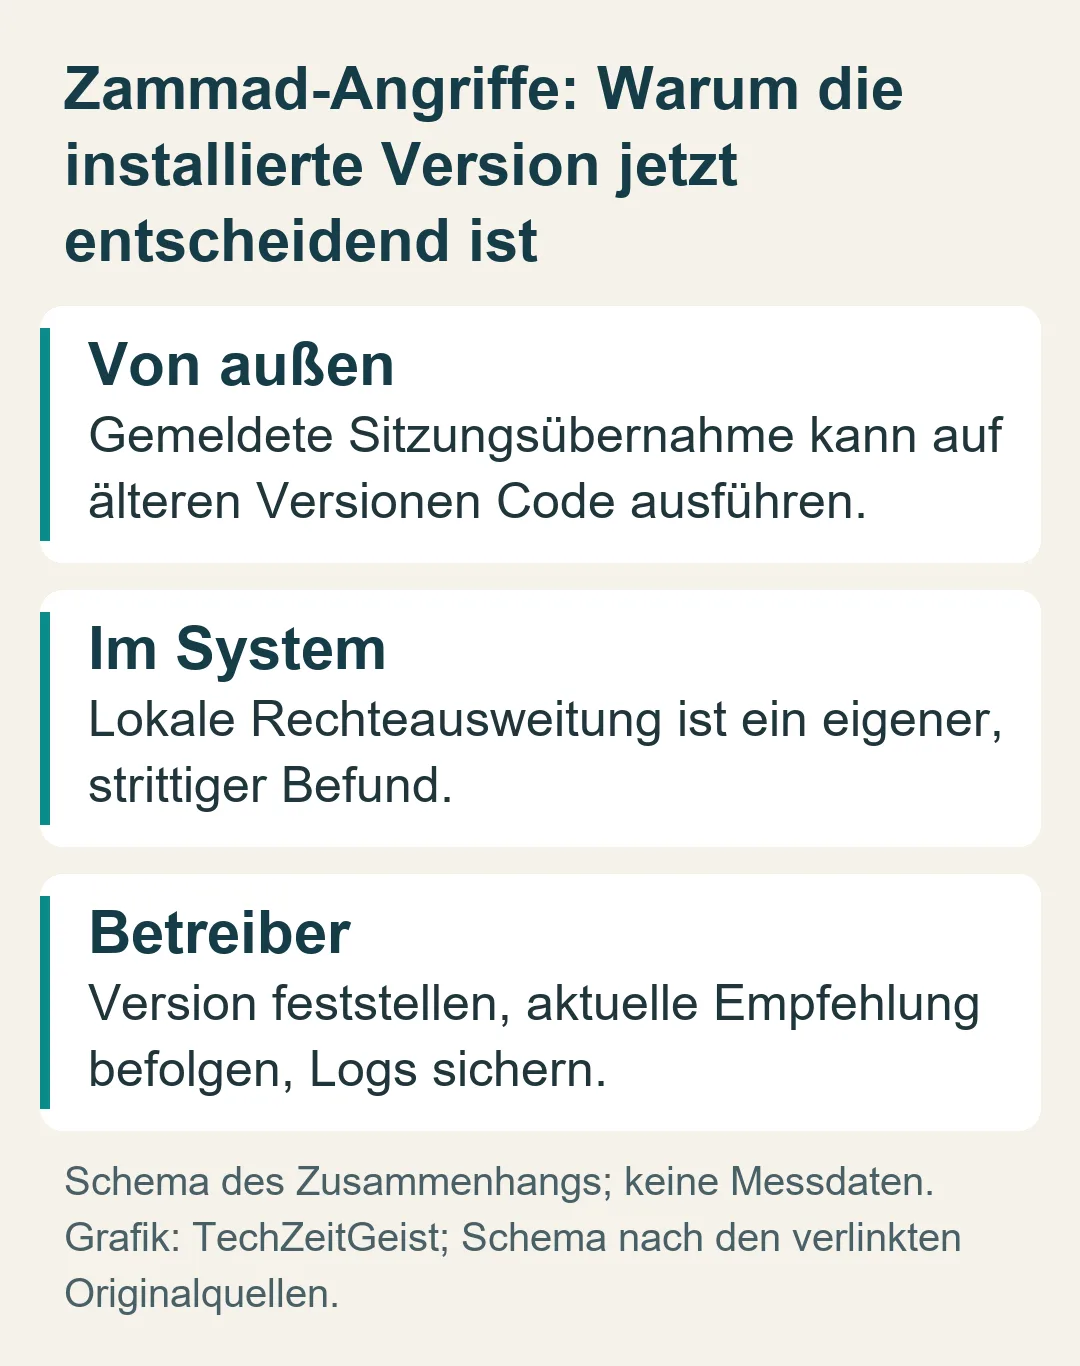
Zammad beschreibt denselben Versionsunterschied aus Sicht des Herstellers: Die Ausnutzung sei in 6.5 und älteren Ausgaben wegen der dort verwendeten Laufzeitumgebung möglich. Version 7 und spätere Fassungen seien von diesem praktisch nutzbaren Angriffsweg nicht betroffen. Zusätzlich habe das Unternehmen den betreffenden Code gehärtet; die Änderung sei in Zammad 7.2.0 enthalten. Der Hersteller empfiehlt diese aktuelle stabile Version. Zammad
Das erklärt, warum eine bloße Liste der CVE-Kennungen für die Entscheidung zu wenig ist. Die Laufzeitumgebung gehört zum Sicherheitsverhalten einer Anwendung. Derselbe verdächtige Code kann unter anderen Bedingungen einen anderen erreichbaren Angriffsweg haben. Ein Betreiber muss daher wissen, welche Ausgabe tatsächlich läuft, und die passende Herstellerempfehlung darauf anwenden.
Beim zweiten Befund gehen die Angaben auseinander
Für CVE-2026-102490 nennt DIVD eine lokale Rechteausweitung des Kontos „zammad“ zu Root und führt einen sehr breiten Versionsbereich auf. Zammad erklärt in seiner Stellungnahme vom 1. Oktober dagegen, zu diesem Befund noch keine technischen Details erhalten zu haben. Der Hersteller habe die Informationen angefordert und wolle nach deren Eingang Umfang und betroffene Versionen prüfen. DIVD CSIRTZammad
Diese unterschiedliche Bewertung hat eine konkrete Bedeutung für die Wartung: Der Wechsel auf 7.2.0 folgt der aktuellen Empfehlung für den ersten Angriffsweg und die zusätzliche Codehärtung. Er sollte in der Dokumentation des Betreibers nicht pauschal als Abschluss beider gemeldeten Fälle erscheinen. Für die lokale Rechteausweitung verweist Zammad auf weitere Sicherheitsinformationen, die nach der technischen Prüfung veröffentlicht werden sollen.
Logs erhalten, bevor die Spur verschwindet
DIVD ordnet den Einbruch in sein eigenes System dem 21. September zu. In den folgenden Tagen habe das Team die Schwachstellen untersucht und reproduziert, den Hersteller informiert und begonnen, Betreiber öffentlich erreichbarer Instanzen zu benachrichtigen. Zur Untersuchung möglicher eigener Betroffenheit stellt DIVD ein Skript für die Prüfung von Zammad-Protokolldateien bereit. DIVD CSIRT
Für eine betreute Installation ergibt sich daraus eine klare Reihenfolge: Versionsstand und Erreichbarkeit erfassen, relevante Logs sichern, die aktuellen Empfehlungen anwenden und anschließend die Sicherheitsmeldungen zum offenen Befund verfolgen. Eine Aktualisierung verändert den künftigen Angriffsweg. Die Protokolle beantworten die andere Frage, was vor dieser Änderung bereits geschehen sein könnte. Beides gehört zusammen, wenn ein Ticketsystem mit seinen vertraulichen Inhalten wieder zuverlässig betrieben werden soll.
Quellen
- DIVD CSIRT: Vulnerabilities in Zammad during investigation of case DIVD-2026-00014 (2026-10-01)
- Zammad: Statement on vulnerability reports in DIVD case DIVD-2026-00015 (2026-10-01)
- heise Security: CISA warnt vor Angriffen auf Zammad und Citrix NetScaler (2026-10-05)
Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft.