Ein TLS-Zertifikat lässt sich als Datei betrachten, die ein Webserver irgendwann erhalten hat. Für den zuverlässigen HTTPS-Betrieb ist diese Sicht zu klein. Das Zertifikat hat ein Ablaufdatum und muss rechtzeitig ersetzt werden. Wenn die Laufzeit kürzer wird, rückt die Erneuerung vom gelegentlichen Termin zu einem regelmäßig funktionierenden Betriebsablauf.
Die Regeln des CA/Browser Forums und der Zeitplan von Let’s Encrypt zeigen diese Entwicklung aus zwei Perspektiven. Die gemeinsamen Vorgaben verkürzen die maximal zulässige Laufzeit neuer öffentlich vertrauenswürdiger TLS-Zertifikate. Der Zertifikatsanbieter beschreibt, wie seine eigenen kürzeren Laufzeiten umgesetzt werden sollen. Die Zeitpläne sind dabei nicht identisch. CA/Browser Forum Let’s Encrypt
Für Betreiber liegt der entscheidende Gedanke darin, dass Sicherheit und Verfügbarkeit denselben funktionierenden Prozess brauchen. Ein frisches Zertifikat hilft wenig, wenn es nicht beim richtigen Dienst ankommt. Eine automatische Erneuerung hilft wenig, wenn ihr Scheitern unbemerkt bleibt.
Was heute gilt und was später folgt
Die aktuellen Baseline Requirements unterscheiden neue Zertifikate nach ihrem Ausstellungszeitpunkt. Seit dem 15. März 2026 gilt eine maximale Laufzeit von 200 Tagen. Ab dem 15. März 2027 folgen 100 Tage, ab dem 15. März 2029 höchstens 47 Tage. Die Regel betrifft öffentlich vertrauenswürdige TLS-Serverzertifikate; private Zertifikatsumgebungen und PDF-Unterschriften sind nicht derselbe Gegenstand. CA/Browser Forum
Wichtig ist der Bezug auf neu ausgestellte Zertifikate. Eine neue Stufe bedeutet nicht, dass sämtliche älteren Zertifikate an diesem Tag gleichzeitig ungültig werden. Für die Betriebsplanung zählen deshalb der konkrete Ausstellungszeitpunkt, die tatsächliche Laufzeit und der eigene Anbieter.
Let’s Encrypt hat einen eigenen Übergang von 90 zu 45 Tagen angekündigt. Kürzere Laufzeiten sind bereits in einem optionalen Profil vorgesehen. Für das klassische Standardprofil folgen nach dem veröffentlichten Zeitplan zunächst 64 Tage im Februar 2027 und 45 Tage im Februar 2028. Am heutigen 6. Oktober 2026 wäre die Aussage, sämtliche klassischen Let’s-Encrypt-Zertifikate liefen bereits nur 45 Tage, falsch. Let’s Encrypt
Die beiden Ebenen lassen sich einfach auseinanderhalten: Die gemeinsame Regel setzt eine zulässige Obergrenze. Ein Anbieter kann darunter bleiben und einen eigenen Übergang gestalten. Wer nur eine Zahl hört, sollte deshalb zuerst fragen, für welches Profil und welchen Zeitpunkt sie gilt.
Warum die Erneuerung wichtiger wird
Ein Zertifikat verbindet einen öffentlichen Schlüssel mit Angaben für die TLS-Verbindung. Bei den weit verbreiteten domainvalidierten Zertifikaten geht es darum, dass ein Schlüssel einer Domain zugeordnet ist. Diese Bestätigung besitzt eine zeitliche Gültigkeit.
Kürzere Laufzeiten verringern den Zeitraum, in dem eine einmal ausgestellte Bestätigung ohne erneuten Vorgang verwendet wird. Das CA/Browser Forum begründet seinen Beschluss unter anderem mit einer stärkeren regelmäßigen Überprüfung und geringeren Folgen langlebiger Zertifikate. Diese Begründung ist ein Sicherheitsansatz. Sie ist kein gemessener Nachweis, dass jede Website dadurch einen bestimmten Prozentsatz weniger Angriffe erlebt. CA/Browser Forum
Für den Betrieb verschiebt sich der Schwerpunkt. Bei einem seltenen manuellen Termin könnte eine einzelne Person das Ablaufdatum im Kalender verfolgen. Bei häufigeren Erneuerungen wird ein wiederholbarer Ablauf zunehmend sinnvoll. Das erklärt die Bedeutung der Automatisierung, ohne zu behaupten, dass eine automatische Lösung von selbst fehlerfrei wäre.
Der Mechanismus ähnelt anderen regelmäßig fälligen Wartungsaufgaben: Je häufiger ein Vorgang zuverlässig gelingen muss, desto wichtiger sind seine Voraussetzungen, Rückmeldungen und Zuständigkeiten. Die eigentliche Arbeit besteht nicht nur aus dem Starten, sondern aus dem nachweisbaren Abschluss.
Ausgestellt ist noch nicht ausgeliefert
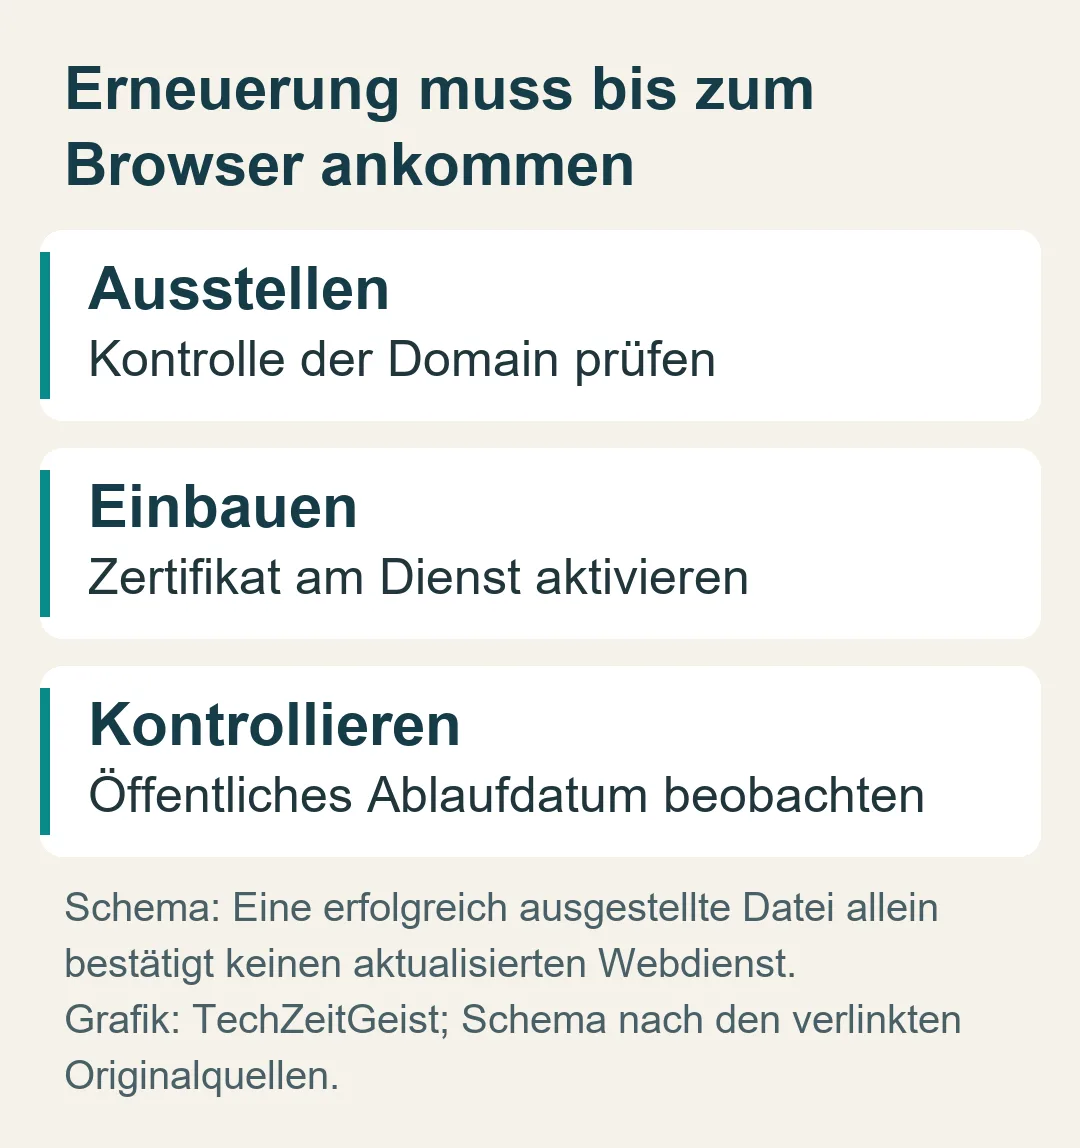
Die Erneuerung kann gedanklich in mehrere Schritte zerlegt werden. Der Betreiber muss seine Berechtigung für die Domain nachweisen können. Ein neuer Schlüssel und ein Zertifikat müssen gegebenenfalls erzeugt oder angefordert werden. Anschließend muss die passende Konfiguration den neuen Stand verwenden. Schließlich muss der Dienst diesen Stand tatsächlich ausliefern.
Zwischen diesen Schritten liegen mögliche Fehler. Ein Auftrag kann erfolgreich abgeschlossen sein, während ein anderer Server weiterhin eine alte Datei verwendet. Eine lokale Konfiguration kann aktualisiert sein, ohne dass der öffentlich erreichbare Dienst bereits den neuen Stand zeigt.
Deshalb ist die Rückprüfung vom tatsächlichen Dienst aus so nützlich. Sie beantwortet eine andere Frage als das Protokoll des Erneuerungsprogramms. Das Protokoll sagt, was der Ablauf berichtet hat. Die öffentliche Verbindung zeigt, was beim Besucher ankommt. Beide Nachweise können zusammengehören, sollten aber nicht miteinander verwechselt werden.
Für Leser erklärt dies, warum ein abgelaufenes Zertifikat nicht zwingend bedeutet, dass niemand ein neues beantragt hat. Der Fehler kann auch in der Weitergabe oder Aktivierung liegen. Das ist keine Entschuldigung für den Ausfall, sondern eine präzisere Beschreibung der möglichen Ursache.
Automatisierung benötigt beobachtbare Ergebnisse
Let’s Encrypt verweist beim Übergang auf geeignete Erneuerungsmechanismen und die Abstimmung des Erneuerungszeitpunkts. Ein weiterer Beitrag erklärt, dass die geplanten kürzeren Laufzeiten nicht einfach eine proportional höhere Belastung bestehender Ratenlimits erzwingen; unterstützte Erneuerungen werden entsprechend behandelt. Let’s Encrypt Let’s Encrypt
Der betriebliche Schluss daraus lautet nicht, Erneuerungen beliebig oft auszulösen. Ein sinnvoller Ablauf folgt den vorgesehenen Regeln und erkennt, wenn eine notwendige Erneuerung ausbleibt. Dafür braucht er eine Rückmeldung, die jemand tatsächlich erhält und versteht.
Eine automatische Aufgabe ohne überwachte Ergebnisse ist lediglich ein regelmäßig gestarteter Versuch. Ein verlässlicher Prozess weiß dagegen, wann der letzte erfolgreiche Durchlauf stattfand und welchen Stand der Dienst verwendet. Die entscheidende Grenze verläuft zwischen eingeplant und bestätigt.
Auch Abhängigkeiten bleiben wichtig. Wenn der Nachweis für die Domain von einer bestimmten Schnittstelle oder Berechtigung abhängt, muss diese während der Erneuerung verfügbar sein. Eine Änderung an anderer Stelle kann den Vorgang unterbrechen. Je klarer die Zuständigkeit ist, desto leichter lässt sich eine solche Störung rechtzeitig beheben.
Was die kürzere Laufzeit nicht leistet
Ein gültiges domainvalidiertes Zertifikat macht den Inhalt einer Website nicht automatisch vertrauenswürdig. Let’s Encrypt erläutert diese Grenze bereits in seinem Beitrag über Phishing und Schadsoftware: Die technische Zuordnung eines Schlüssels zu einer Domain ist keine inhaltliche Prüfung der Website. Let's Encrypt
Diese Unterscheidung bleibt auch bei kürzeren Laufzeiten erhalten. Ein Besucher kann eine korrekt geschützte Verbindung zu einer betrügerischen Seite aufbauen. Der Schutz der Verbindung und die Glaubwürdigkeit des Angebots sind unterschiedliche Fragen.
Ebenso wenig ersetzt ein häufiger erneuertes Zertifikat die übrige Absicherung des Servers. Es ist ein Baustein innerhalb des Betriebs. Seine kürzere Laufzeit löst nicht jedes Problem und schafft zugleich mehr regelmäßig zu erledigende Vorgänge.
Ein hilfreicher Prüfgedanke ist die Frage nach der letzten erfolgreichen Erneuerung. Wenn darauf nur die Uhrzeit des letzten Starts antwortet, fehlt noch ein Teil des Nachweises. Ein Start kann auch zu einer Fehlermeldung geführt haben. Für die Verantwortung im Betrieb zählt das Ergebnis.
Dasselbe gilt bei mehreren öffentlich erreichbaren Diensten. Eine einzelne erfolgreiche Prüfung ist nur so weit aussagekräftig, wie ihr betrachteter Ausschnitt reicht. Der Betreiber muss wissen, welche Dienste er damit tatsächlich geprüft hat. Diese Überlegung benötigt keine besondere neue Produktklasse. Sie folgt aus dem Unterschied zwischen einer abgelegten Datei und ihrer tatsächlichen Verwendung.
Der Sicherheitsbaustein wird zum laufenden Dienst
Die Standardsentscheidung von 2025 und die nachfolgenden Anbieterpläne stützen eine konkrete Entwicklung: Öffentlich vertrauenswürdige TLS-Zertifikate sollen künftig in kürzeren Abständen erneuert werden. Sie belegen keine bereits gemessene Verringerung von Ausfällen oder Angriffen.
Für die Praxis ist die Konsequenz dennoch deutlich. Ein Betreiber sollte nicht nur wissen, ob irgendwann ein Zertifikat ausgestellt wurde. Er muss wissen, ob die Erneuerung funktioniert, der richtige Dienst den neuen Stand ausliefert und ein Fehler rechtzeitig sichtbar wird. Kürzere Laufzeiten machen diese ohnehin wichtige Aufgabe dringlicher. Das Zertifikat bleibt eine Datei; zuverlässiges HTTPS ist ein fortlaufender Prozess.
Quellen
- CA/Browser Forum: Ballot SC081v3 (2025-04-11)
- CA/Browser Forum: TLS Baseline Requirements section6.3.2
- Let’s Encrypt: Decreasing Certificate Lifetimes to45Days (2025-12-02)
- Let’s Encrypt: Shorter Certificate Lifetimes and RateLimits (2026-02-24)
- Let's Encrypt: The CA's Role in Fighting Phishing and Malware (2015-10-29)
Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft.