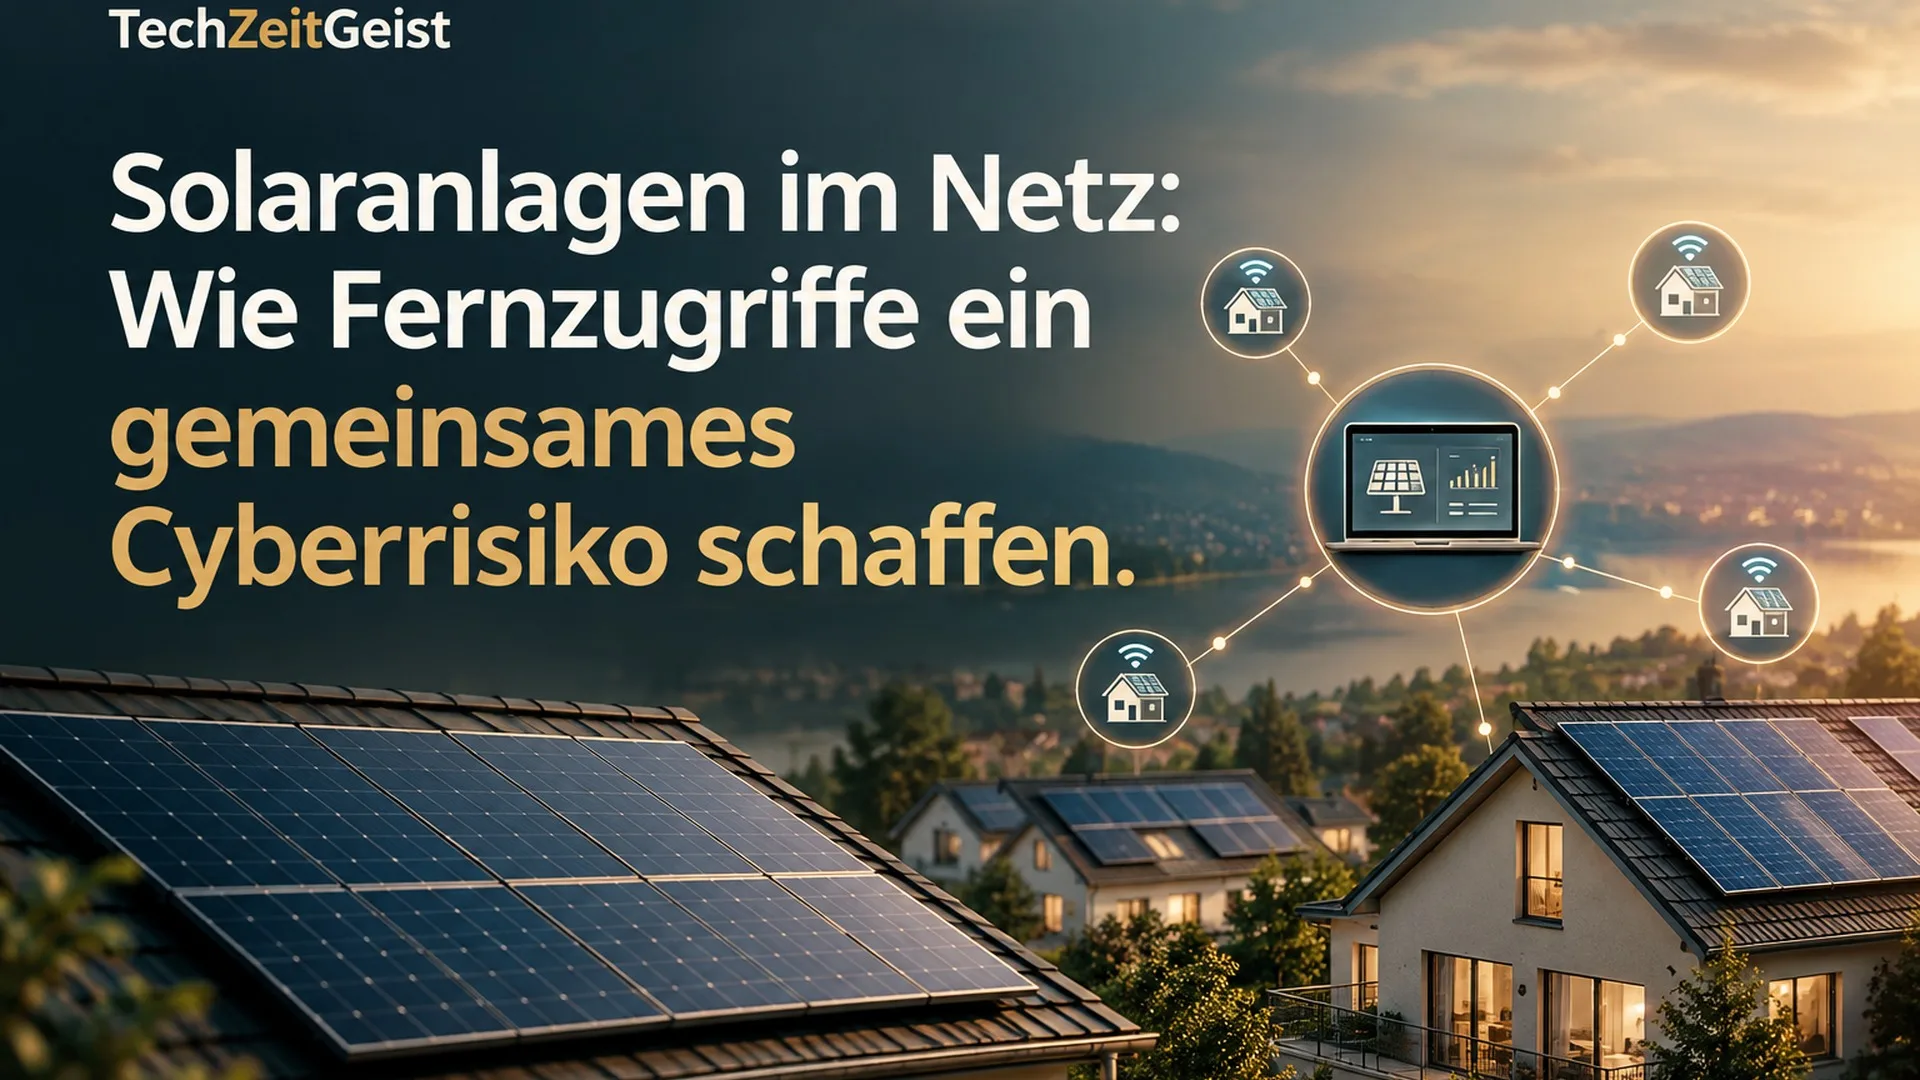
Viele Solardächer machen die Stromerzeugung räumlich vielfältiger. Ihre digitale Steuerung kann trotzdem an wenigen Stellen zusammenlaufen. Ein Herstellerportal, ein Wartungsdienst oder eine Plattform zur gemeinsamen Vermarktung verbindet unter Umständen Anlagen, die auf der Landkarte weit auseinanderliegen. Damit entsteht eine zweite Ordnung des Stromsystems: Die Dächer sind verteilt, die Eingriffsmöglichkeiten möglicherweise gebündelt.
Der europäische Bericht Recommendations to address cybersecurity risk in photovoltaic generation vom September 2026 untersucht solche Cyberrisiken der Photovoltaik. Für das Verständnis ist eine Unterscheidung entscheidend: Ein unsicheres Gerät und eine kompromittierte Steuerung vieler Geräte haben unterschiedliche mögliche Folgen. Daraus lässt sich keine bevorstehende Stromunterbrechung ableiten. Es erklärt aber, warum der Schutz einer privaten Anlage allein eine gemeinsame Steuerungsabhängigkeit nicht vollständig lösen kann.
Der Weg hinter der Ertragsanzeige
Aus Sicht des Besitzers beginnt die Verbindung oft mit etwas Alltäglichem: Eine App zeigt den aktuellen Ertrag, meldet einen Fehler oder macht eine Einstellung zugänglich. Technisch kann dahinter mehr stehen als ein Bildschirm mit Zahlen. Der Wechselrichter ist die Schnittstelle zwischen den Modulen und dem elektrischen Netz; digitale Dienste ergänzen Überwachung und Steuerung.
Man kann die Funktionen gedanklich trennen. Telemetrie transportiert Messwerte. Konfigurationszugriff verändert Einstellungen. Ein Softwareupdate verändert das Programm, das diese Einstellungen ausführt. Gemeinsame Steuerung kann viele Anlagen nach einem übergeordneten Ziel koordinieren. Dass diese Funktionen in einer Oberfläche erscheinen, macht ihre Berechtigungen und Folgen nicht gleich.
Die hilfreiche Frage lautet deshalb: Welcher Dienst darf welche Handlung an welcher Anlage auslösen? Ein Zugang zum Lesen von Ertragsdaten ist anders zu bewerten als die Möglichkeit, Firmware auf eine große Geräteflotte zu verteilen. Auch ein Fernzugriff zur Wartung kann eng begrenzt oder weitreichend sein. Das muss an der konkreten technischen Architektur geprüft werden, statt aus dem Vorhandensein einer App abgeleitet zu werden.
Wenn aus vielen Geräten eine gemeinsame Angriffsfläche wird
Der SEEG-Bericht beschreibt unterschiedliche PV-Anwendungen und Verbindungen über Herstellerplattformen. Die Schlussfolgerung ist bedingt: Wo viele Anlagen durch denselben wirksamen Zugriff erreichbar sind, können Handlungen gleichzeitig viele Standorte betreffen. Es wäre dagegen falsch, jede private Dachanlage und jeden großen Solarpark als gleich angebunden zu behandeln. Ihre Steuerungswege können erheblich voneinander abweichen.
Ein Gedankenexperiment verdeutlicht das Problem. Zehn unabhängig betriebene Anlagen können zehn getrennte lokale Fehler haben. Werden dieselben Anlagen zusätzlich über einen gemeinsamen Dienst steuerbar, kommt ein gemeinsamer Fehlerpfad hinzu. Der Dienst spart möglicherweise Aufwand und verbessert den Betrieb. Zugleich hängt ein Teil der Sicherheit aller angeschlossenen Anlagen davon ab, wie dieser Dienst seine Zugriffe begrenzt.
Das Bild eines einzelnen schlecht geschützten Routers reicht dafür nicht aus. Ein lokaler Zugang und ein Flottenzugang liegen auf verschiedenen Ebenen. Stärkere Passwörter im Haus können einen lokalen Angriffsweg erschweren; sie beantworten noch nicht, wer beim Anbieter eine Updatefreigabe erteilen darf. Diese Trennung folgt aus der Architektur, ohne dass man dafür eine konkrete erfolgreiche Attacke behaupten muss.
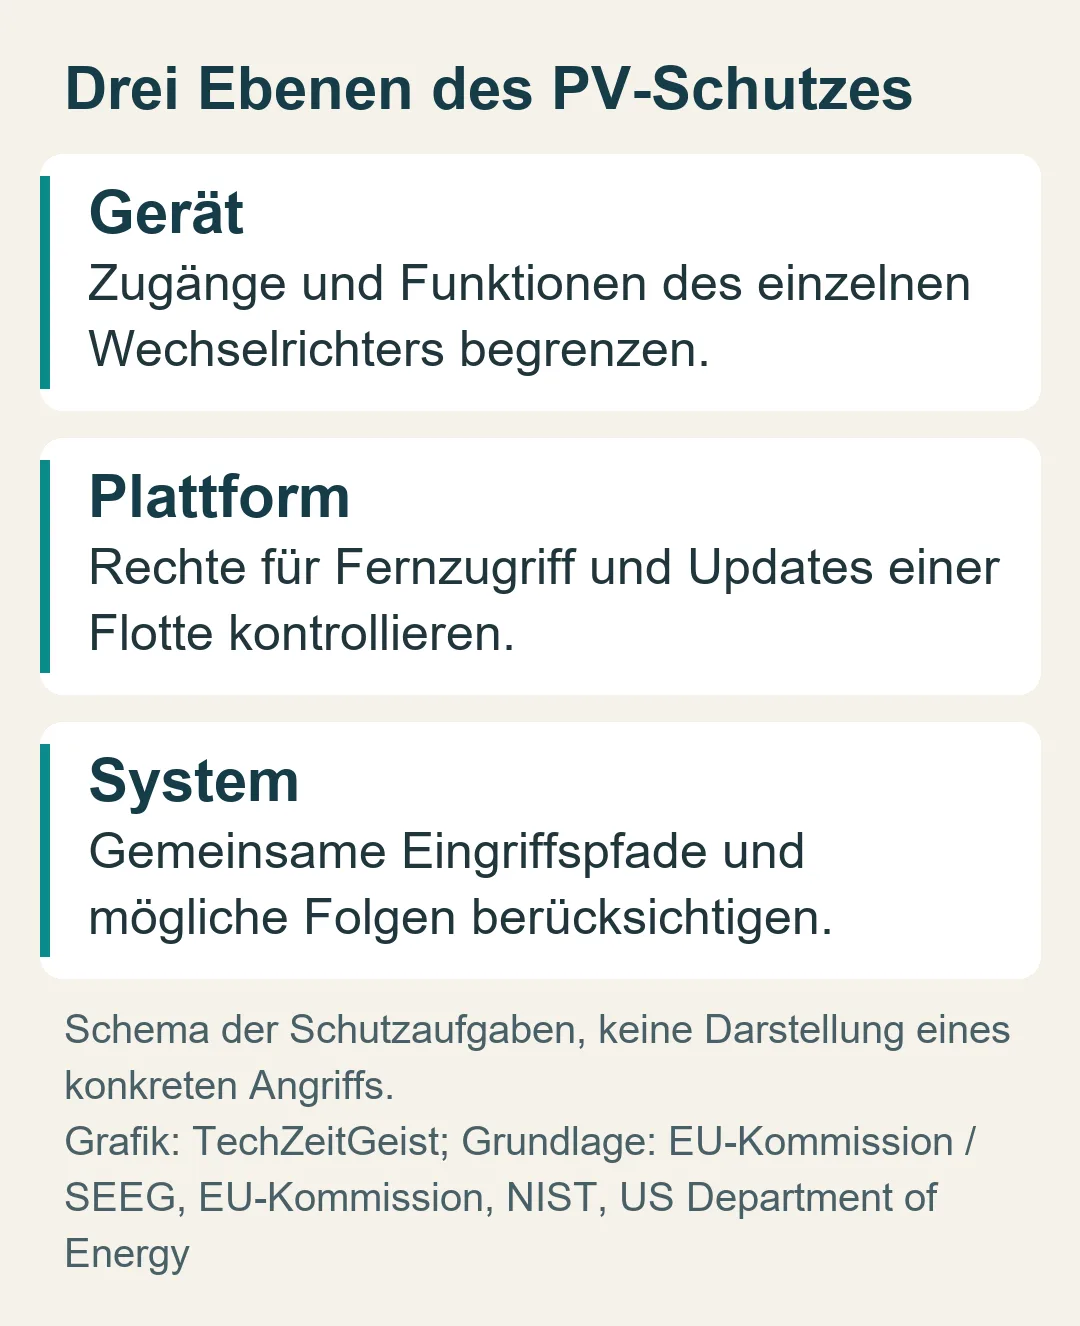
Drei Schutzaufgaben mit unterschiedlichen Verantwortlichen
Auf der Geräteebene geht es darum, welche Funktionen der Wechselrichter bereitstellt und wie Zugänge sowie Änderungen kontrolliert werden. Das US-amerikanische NIST hat mit NIST IR 8498 einen Leitfaden für Anlagen in Haushalten und kleinen Betrieben veröffentlicht. Grundlage waren bekannte dokumentierte Schwachstellen, Informationen über Angriffe und Tests von fünf Beispielwechselrichtern. Der Bericht liefert damit praktische Orientierung, keine repräsentative Quote unsicherer Anlagen.
Auf der Plattformebene muss dagegen der Umfang zentraler Berechtigungen betrachtet werden. Ein kompromittiertes Benutzerkonto sollte möglichst wenig erreichen können. Für besonders weitreichende Veränderungen sind entsprechend starke Freigaben und nachvollziehbare Abläufe wichtig. Diese Erklärung benennt eine Schutzlogik; sie ist kein Prüfbericht über einen bestimmten Hersteller und keine Zusicherung, dass ein angebotener Dienst sie bereits erfüllt.
Auf der Systemebene wird gefragt, wie Netzbetreiber, Anlagenbetreiber und technische Dienste zusammenwirken. Auch eine sichere Einzelkomponente kann in einem schlecht abgestimmten Gesamtprozess zu einer ungünstigen Abhängigkeit beitragen. Umgekehrt kann eine zusätzliche Systemgrenze die Folgen eines Fehlers begrenzen. Schutz muss daher sowohl das Gerät als auch die Reichweite seiner Umgebung betrachten.
Das Forschungsprogramm Securing Solar for the Grid des US-Energieministeriums ordnet seine Arbeit ausdrücklich auf Geräte-, Anlagen- und Systemebene ein. Es umfasst unter anderem Standards, Prüfverfahren, Werkzeuge und Schulung. Daraus kann man die Breite der Aufgaben ablesen. Die Beschreibung eines Forschungsziels beweist jedoch nicht, dass alle heute betriebenen Solaranlagen bereits nach einem einheitlichen Verfahren zertifiziert sind.
Warum zentrale Dienste auch einen Sicherheitsnutzen haben
Eine rein negative Betrachtung würde die Vorteile gemeinsamer Infrastruktur übergehen. Zentral organisierte Updates können eine bekannte Schwachstelle schneller bei vielen Geräten beheben. Gemeinsame Überwachung kann wiederkehrende Fehler sichtbar machen. Professionelle Wartung kann einem Haushalt Aufgaben abnehmen, die er kaum selbst zuverlässig erledigen könnte.
Dieser Nutzen beseitigt die Abhängigkeit nicht, sondern verändert die Abwägung. Dieselbe Möglichkeit, eine Verbesserung breit auszurollen, könnte bei missbrauchtem Zugang auch eine schädliche Änderung breit verteilen. Deshalb ist die Geschwindigkeit eines Updates nur eine Seite der Bewertung. Die andere ist, wie seine Herkunft, Freigabe und Zielgruppe kontrolliert werden.
Auch der Standort eines Servers beantwortet nicht sämtliche Fragen. Eine in Europa betriebene Plattform kann organisatorisch trotzdem von weitreichenden Herstellerrechten abhängen. Ein technischer Dienst außerhalb Europas lässt sich ebenfalls nicht allein anhand seiner Adresse auf eine konkrete Angriffswahrscheinlichkeit reduzieren. Zu prüfen sind die tatsächlichen Zugriffswege, Verantwortlichkeiten und Begrenzungen.
Die EU-Kommission behandelt den Zusammenhang von Energieinfrastruktur und Cybersicherheit auf ihrer Seite Critical infrastructure and cybersecurity. Der regulatorische Rahmen ist dabei von den hier erklärten technischen Empfehlungen zu unterscheiden. Aus einer Empfehlung für PV-Sicherheit folgt keine pauschale Aussage, dass jeder private Anlagenbesitzer denselben gesetzlichen Pflichten unterliegt. Eine solche Rechtsauskunft gibt dieser Artikel nicht.
Was ein belastbarer Sicherheitsvergleich zeigen müsste
Für einen sinnvollen Vergleich reicht ein allgemeines Sicherheitsversprechen auf einer Produktseite kaum aus. Er müsste zumindest verständlich machen, welche Funktionen lokal laufen, welche über einen Dienst erreichbar sind und welche Berechtigungen dieser Dienst besitzt. Ebenso relevant ist, wie lange Sicherheitskorrekturen vorgesehen sind und wer einen gemeldeten Fehler bearbeitet.
Hinzu kommt die Frage nach dem Ausfall eines Dienstes. Eine Ertragsanzeige, die vorübergehend nicht erreichbar ist, und eine Anlage, deren notwendige Betriebsfunktion daran hängt, sind unterschiedliche Fälle. Welche Folgen tatsächlich eintreten, hängt vom jeweiligen System ab. Eine pauschale Gleichsetzung würde die Entscheidung eher erschweren als erleichtern.
Für Haushalte bedeutet das vor allem, gezielt nach Architektur und Betreuung zu fragen. Für Betreiber großer Bestände geht es zusätzlich um die gemeinsam erreichbare Leistung und organisatorische Trennung von Zugriffsrechten. Die Größenordnung einer möglichen Wirkung ergibt sich aus den verbundenen Anlagen und Eingriffsmöglichkeiten, während die Wahrscheinlichkeit eines Angriffs gesonderte Belege benötigen würde.
Dezentrale Erzeugung ist deshalb nur eine Hälfte des Bildes. Die andere Hälfte besteht aus den Verbindungen, die Wartung, Updates und Steuerung ermöglichen. Gut begrenzte Verbindungen können Betrieb und Schutz verbessern. Unbegrenzte gemeinsame Zugriffe können die Folgen eines Fehlers ausweiten. Der sinnvolle Sicherheitsvergleich macht beides sichtbar und ordnet jede Schutzaufgabe der Stelle zu, die sie tatsächlich erfüllen kann.
Quellen
- EU-Kommission / SEEG: Recommendations to address cybersecurity risk in photovoltaic generation (2026-09)
- EU-Kommission: Critical infrastructure and cybersecurity
- NIST: IR8498: Cybersecurity for Smart Inverters (2024-12-20)
- US Department of Energy: Securing Solar for the Grid (S2G)
Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft.