Auf einem PDF steht eine Unterschrift. Sie sieht genauso aus wie die auf Papier, vielleicht sogar mit einem blauen Stiftstrich. Doch das Bild beantwortet noch nicht, ob die Datei nach dem Unterzeichnen verändert wurde. Für diese Frage braucht es eine digitale Signatur. Sie verknüpft die Dokumentdaten mit einem kryptografischen Nachweis, der sich unabhängig vom Aussehen prüfen lässt.
Damit sind zwei alltägliche Dinge zu unterscheiden: Eine sichtbare Unterschrift vermittelt eine Erklärung. Eine digitale Signatur kann zusätzlich die Integrität der signierten Daten nachweisen. Beides kann im selben Dokument zusammenkommen. Ein schön aussehender Schriftzug allein ersetzt die technische Prüfung nicht; eine digitale Signatur kann umgekehrt auch ohne auffälligen Schriftzug vorhanden sein.
Adobe unterscheidet in seiner Dokumentation einfache elektronische Unterschriften, digitale Signaturen und Zertifizierungssignaturen. Die Begriffe beschreiben verschiedene Möglichkeiten, eine Datei zu unterzeichnen und spätere Änderungen zu behandeln. Wer sie auseinanderhält, versteht besser, was ein erhaltenes PDF tatsächlich belegt. Adobe
Das Bild bleibt ein Bestandteil der Seite
Eine eingesetzte Unterschrift kann aus einem gescannten Schriftzug, einer Zeichnung oder einer getippten Darstellung bestehen. Im ersten Schritt ist sie Inhalt der Datei. Ihre Anwesenheit macht allein noch nicht erkennbar, ob ein Betrag, ein Datum oder ein Absatz später geändert wurde.
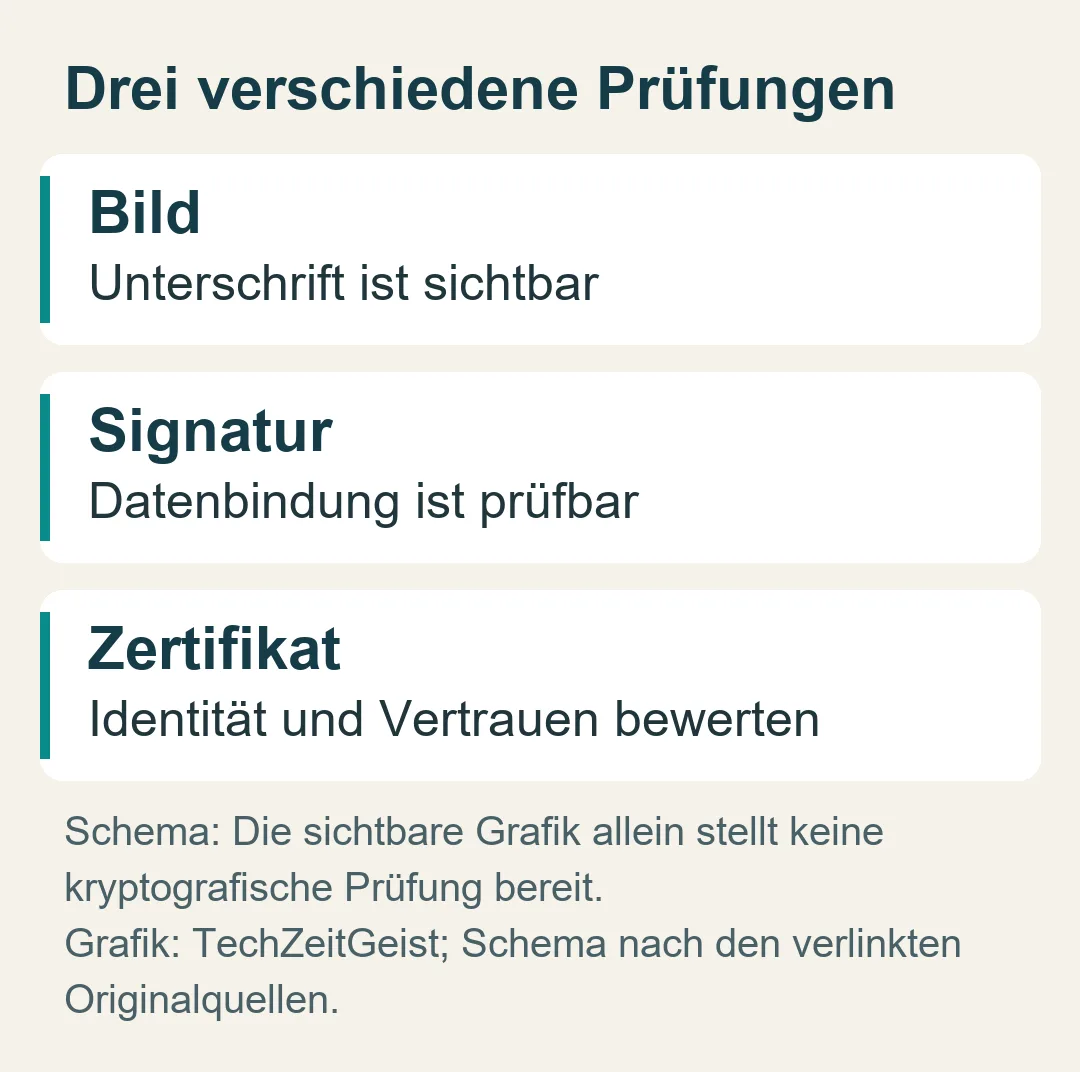
Ein gedankliches Beispiel zeigt den Unterschied. Auf einer Rechnung wird ein Unterschriftsbild eingefügt. Anschließend erhält eine andere Person eine Kopie. Das Bild selbst enthält keinen verlässlichen Prüfmechanismus für sämtliche übrigen Daten des Dokuments. Wer nur die Seite betrachtet, sieht daher zunächst den Schriftzug und den gegenwärtigen Text.
Das bedeutet nicht, dass eine solche elektronische Erklärung wertlos wäre. Die Europäische Kommission erläutert, dass einer elektronischen Signatur die rechtliche Wirkung und Zulässigkeit als Beweismittel nicht allein wegen ihrer elektronischen Form oder fehlender Qualifikation abgesprochen werden darf. Zugleich erhält die qualifizierte elektronische Signatur einen besonderen gesetzlichen Status. Daraus folgt keine pauschale Aussage darüber, ob jede konkrete Erklärung jede vorgeschriebene Form erfüllt. Europäische Kommission
Für den Alltag ist die Trennung wichtig: Die technische Frage nach unveränderten Daten und die rechtliche Frage nach einer wirksamen Erklärung sind miteinander verbunden, aber sie werden nicht durch dieselbe Beobachtung beantwortet. Ein Dokument kann verständlich unterzeichnet aussehen, während seine technische Herkunft weiterhin geprüft werden muss.
Die digitale Signatur bindet Daten an einen Schlüssel
Bei einer digitalen Signatur arbeitet die Software mit einem privaten Schlüssel. Die zugehörigen öffentlichen Informationen ermöglichen die Prüfung. Ein Zertifikat verbindet den öffentlichen Schlüssel mit Angaben über seinen Inhaber; die Vertrauenskette und die Gültigkeit gehören deshalb zur Beurteilung. Das BSI beschreibt diese Aufgaben im Zusammenhang mit Public-Key-Infrastrukturen. BSI
Die grundlegende Idee lässt sich ohne Mathematik erklären. Der Prüfmechanismus reagiert auf die signierten Dokumentdaten. Wenn diese Daten auf eine nicht erlaubte Weise geändert werden, passt der ursprüngliche Nachweis nicht mehr zu ihnen. Der Empfänger muss also nicht jedes Zeichen mit einer früheren Papierkopie vergleichen. Die Software kann die zugehörige technische Prüfung durchführen.
Allerdings beantwortet eine erfolgreiche Rechenprüfung zunächst eine engere Frage als „Ich kenne diese Person sicher“. Ein selbst erstelltes Zertifikat kann für eine Signatur verwendet werden. Wie belastbar die Identität des Unterzeichners dadurch feststeht, hängt davon ab, welche Stelle oder welcher andere vertrauenswürdige Weg diese Zuordnung bestätigt. Adobe unterscheidet entsprechend selbst erstellte digitale IDs und solche von Drittanbietern. Adobe
Das ist vergleichbar mit einem passenden Schlüssel zu einem Schloss: Die technische Beziehung kann stimmen, während noch geklärt werden muss, wem der Schlüssel tatsächlich zugeordnet ist. Der Vergleich ersetzt die Zertifikatsprüfung nicht. Er zeigt nur, weshalb Integrität und bestätigte Identität zwei getrennte Teile derselben Bewertung sind.
Eine digitale Signatur verschlüsselt nicht automatisch das PDF
Die kryptografischen Begriffe führen leicht zu einer weiteren Verwechslung. Eine digital signierte Datei ist nicht allein deshalb geheim. Eine Signatur dient der Prüfung von Daten und Zuordnung. Wer ein Dokument vor fremden Blicken schützen will, benötigt zusätzlich eine geeignete Zugriffsbeschränkung oder Verschlüsselung.
Im Alltag kann daher ein öffentlich lesbares PDF digital signiert sein. Umgekehrt kann eine passwortgeschützte Datei keine digitale Signatur enthalten. Die eine Eigenschaft beantwortet, wer lesen darf; die andere hilft zu prüfen, was signiert wurde und zu welchem Nachweis es gehört. Beim Versand vertraulicher Unterlagen muss man beide Anforderungen getrennt betrachten.
Auch eine sichtbare Signaturfläche ist kein sicherer Hinweis darauf, welche Eigenschaft vorliegt. Ein Stempel mit der Aufschrift „digital unterschrieben“ lässt sich als gewöhnliches Bild einfügen. Maßgeblich sind die Signaturinformationen der Datei und die Prüfung durch eine Software, die diese Informationen auswerten kann.
Nicht jede spätere Änderung ist ein Betrugszeichen
Eine besonders wichtige Nuance betrifft Formulare. Manche PDFs sollen nach einer ersten Unterzeichnung weiterbearbeitet werden, etwa um vorgesehene Felder auszufüllen oder zusätzliche Unterschriften einzutragen. Eine Zertifizierung kann festlegen, welche späteren Änderungen erlaubt sind. Adobe beschreibt diese Möglichkeit ausdrücklich. Adobe
Deshalb wäre die Regel „Jede Änderung macht jede Signatur ungültig“ zu grob. Es kommt darauf an, welche Daten signiert wurden, welche Änderungen zulässig sind und wie die Prüfsoftware den aktuellen Dokumentstand einordnet. Eine erlaubte Formularergänzung ist etwas anderes als ein heimlich ausgetauschter Vertragsabsatz.
Für einen Empfänger bedeutet das: Eine Signaturprüfung sollte nicht beim bloßen Vorhandensein eines Symbols enden. Interessant sind der Prüfstatus, die Zuordnung des Zertifikats und die Angaben zu Änderungen seit der Signatur. Wenn die Software einen ungeklärten Status meldet, ist das zunächst ein Anlass zur Klärung. Fehlendes Vertrauen in ein Zertifikat und nachträglich veränderte Daten sind unterschiedliche Befunde.
Ein weiterer Unterschied betrifft den Zeitpunkt. Ein heute geprüfter Signaturstatus beantwortet nicht automatisch jede spätere Frage zur langfristigen Nachweisbarkeit. Die benötigten Zertifikatsinformationen und der Dokumentstand müssen weiterhin nachvollziehbar bleiben. Deshalb ist die Aufbewahrung des Originals mehr als eine Frage des sichtbaren Layouts.
Für ein gemeinsames Büro lässt sich daraus eine einfache Zuständigkeit ableiten: Der Empfänger hält fest, welche Datei eingegangen ist und welche Prüfung dazu gehört. Wenn später eine bearbeitete Kopie kursiert, sollte sie nicht unbemerkt an die Stelle dieses Originals treten. Ein Screenshot des Schriftzugs ist für diesen Zweck schwächer, weil er gerade die technische Ebene auslässt.
Auch beim Weiterleiten ist eine klare Beschreibung hilfreich. Wer sagt, dass ein PDF digital signiert ist, sollte sich auf die vorhandene elektronische Signatur beziehen. Wer lediglich ein eingesetztes Unterschriftsbild meint, kann genau das benennen. So entstehen keine Erwartungen, die sich bei einer späteren Prüfung als Missverständnis erweisen.
Das Original behalten und den Prüfstatus verstehen
Wer ein wichtiges signiertes PDF erhält, sollte die erhaltene Datei aufbewahren. Ein Ausdruck zeigt den sichtbaren Inhalt, trägt aber nicht die ursprünglichen elektronischen Prüfinformationen als auswertbare PDF-Signatur weiter. Auch eine neu erzeugte PDF-Fassung ist nicht automatisch dasselbe signierte Original.
Für die Prüfung empfiehlt sich ein PDF-Programm, das digitale Signaturen unterstützt. Dort lässt sich die Signaturansicht öffnen und der gemeldete Status lesen. Die genaue Bedienung hängt vom Programm ab. Bei einer wichtigen Unklarheit sollte der Absender den verwendeten Signaturweg und die erwartete Vertrauensgrundlage erklären können.
Eine qualifizierte elektronische Signatur geht über den bloßen Einsatz irgendeines Zertifikats hinaus. Die Europäische Kommission nennt dafür bestimmte Anforderungen an Zertifikat und Signaturerstellung und ordnet ihr die Wirkung einer handschriftlichen Unterschrift zu. Welche Signaturform eine konkrete Angelegenheit verlangt, bleibt eine eigene Frage. Europäische Kommission
Der praktische Gewinn dieser Unterscheidungen ist einfach: Auf der Seite lässt sich sehen, dass ein Schriftzug vorhanden ist. In der Signaturprüfung lässt sich untersuchen, welche Daten technisch bestätigt werden und worauf die Zuordnung beruht. Erst diese zweite Ebene macht aus einem überzeugenden Erscheinungsbild einen nachvollziehbaren elektronischen Nachweis.
Quellen
- Adobe: Types of signatures (2026-04-01)
- Adobe: Digital signatures overview (2025-09-23)
- Europäische Kommission: eSignature FAQ
- BSI: Public Key Infrastrukturen
Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft.