Ein KI-Agent, der Aufgaben erledigen kann, braucht mehr als eine gute Antwort. Er benötigt ein Konto, erreichbare Werkzeuge und die Erlaubnis, sie auf bestimmte Daten anzuwenden. Damit wird aus einer Frage nach Modellleistung eine Frage nach dem Handlungsspielraum. Die Sicherheit eines autonomen Bürohelfers beginnt dort, wo das System technisch festlegt, was er überhaupt tun darf.
Atlassian und Microsoft beschreiben dafür inzwischen eigene Agentenidentitäten und begrenzte Zugriffe. Diese Entwicklung passt zu einer älteren betrieblichen Grundregel: Ein automatisierter Prozess sollte nur die Rechte erhalten, die seine Aufgabe benötigt. Neu ist, dass ein Sprachmodell innerhalb dieses Rahmens Handlungen auswählt. Eine verständliche Anweisung und eine technische Grenze erfüllen dabei verschiedene Funktionen.
Ein Auftrag ist noch keine Berechtigung
Stellen wir uns einen Helfer vor, der neue Supportfälle sortieren soll. Er muss ihre Inhalte lesen und vielleicht ein Label setzen. Dafür braucht er keinen Zugriff auf die gesamte Personalablage und keine Erlaubnis, Rechnungen zu bezahlen. Die Formulierung seines Auftrags kann eng sein, während das verwendete Benutzerkonto trotzdem weitreichende Rechte besitzt.
Genau diese Lücke ist entscheidend. Ein Agent kann eine Bitte falsch verstehen oder durch manipulierte Inhalte beeinflusst werden. Wenn er für seine Aufgabe nur einen kleinen technischen Ausschnitt erreichen kann, begrenzt dieser Ausschnitt die möglichen Folgen. Das System verlässt sich dann nicht allein darauf, dass jede Interpretation richtig ausfällt.
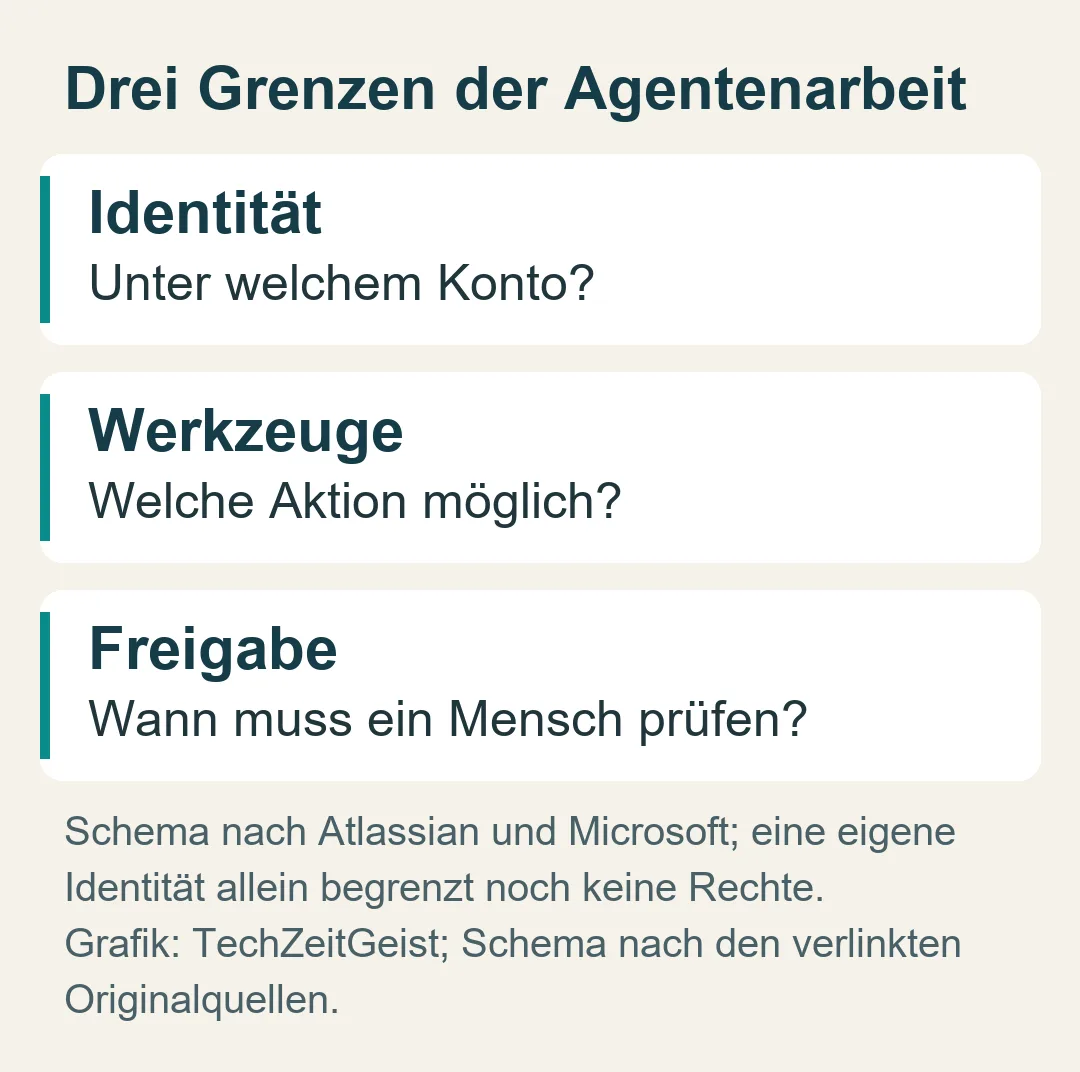
Für den Nutzer ist eine eigene Agentenidentität deshalb hilfreich. Sie macht den automatisierten Akteur im Zugriffs- und Protokollsystem unterscheidbar. Was der Akteur konkret darf, muss allerdings weiterhin festgelegt werden. Ein Name auf einem Ausweis ist noch kein begrenzter Schlüsselbund.
Atlassian trennt Benutzerkonto und Agentenkonto
Atlassian erläutert in seinen aktuellen Empfehlungen für autonome Rovo-Agenten zwei Möglichkeiten: Der Agent kann unter dem Konto des Nutzers oder unter einem eigenen Agentenkonto handeln. Im ersten Fall übernimmt die Automatisierung die Rechte des auslösenden Nutzers. Im zweiten lassen sich die zugänglichen Anwendungen und Inhalte gesondert vergeben. Atlassian
Das hat praktische Folgen für die Nachvollziehbarkeit. Aktionen unter einem Agentenkonto können dessen Identität zugeordnet werden. Handelt das System unter einem Benutzerkonto, erscheinen die Änderungen entsprechend diesem Benutzer. Für die spätere Untersuchung eines unerwarteten Ergebnisses ist diese Unterscheidung wichtig.
Ein eigenes Konto kann dabei auch zu wenig Zugriff haben. Dann scheitert die Aufgabe oder es fehlen notwendige Informationen. Die richtige Grenze ist daher nicht der kleinste denkbare Zugriff, sondern der kleinste für den definierten Auftrag ausreichende Zugriff. Rechte müssen zur Aufgabe passen und mit ihr überprüft werden.
Microsoft ordnet Agenten ebenfalls Identitäten zu
Microsoft beschreibt für neue Copilot-Studio-Agenten automatisch verwaltete Entra Agent IDs. Bestehende ältere Agenten können noch über App-Registrierungen identifiziert werden und sollen im Rahmen der beschriebenen Migration umgestellt werden. Damit bleibt die Entwicklung sichtbar: Die Identität des Agenten wird zu einem eigenen Gegenstand der Verwaltung. Microsoft
Eine solche Identität schafft jedoch nicht aus sich heraus zusätzliche Berechtigungen. Microsoft betont für die beschriebenen Token- und Skill-Abläufe, dass daraus kein Zugriff über die zulässigen Rechte hinaus entsteht. Die Systeme beider Anbieter sind unterschiedlich; gemeinsam ist ihnen die Trennung zwischen Akteur und konkretem Zugriff.
Aus diesen unabhängigen Anbieteransätzen folgt eine begrenzte These: Autonome Arbeit wird zunehmend über die vorhandenen Mechanismen für Identität und Rechte organisiert. Daraus ergibt sich keine allgemeine Garantie, dass jedes Agentensystem sicher eingerichtet ist. Die tatsächlichen Einstellungen entscheiden weiterhin.
Werkzeuge bilden eine zweite Grenze
Selbst mit Zugriff auf eine Aufgabe benötigt der Agent ein Werkzeug, das die gewünschte Änderung ausführen kann. Atlassian empfiehlt deshalb, nur die für den Auftrag erforderlichen Werkzeuge anzubieten. Ein Lesehelfer braucht beispielsweise keinen Versandkanal, wenn sein Ergebnis lediglich als Entwurf geprüft werden soll.
Der Unterschied lässt sich mit einem Werkstattauftrag erklären. Wer ein Teil vermessen soll, erhält Messwerkzeuge. Eine Anweisung, sorgfältig zu arbeiten, macht es nicht nötig, zusätzlich eine Maschine für irreversible Eingriffe bereitzustellen. Die Ausstattung beschreibt den möglichen Handlungsspielraum.
Ein verlässlicher Ablauf verbindet diese Ebenen: Der Agent liest die vorgesehenen Inhalte unter einer bekannten Identität, wählt aus den freigegebenen Werkzeugen und liefert ein überprüfbares Ergebnis. Zusätzliche Fähigkeiten werden erst dann sinnvoll, wenn der Auftrag sie tatsächlich benötigt.
Autonomie verändert den Moment der Kontrolle
Im interaktiven Ablauf kann ein Mensch eine vorgeschlagene Handlung vor ihrer Ausführung ansehen. Bei einem regelmäßig ausgelösten Ablauf fehlt dieser Mensch im konkreten Moment möglicherweise. Atlassian beschreibt, dass Rovo-Agenten in Automatisierungen je nach Konfiguration Aktionen ohne einzelne Bestätigung ausführen können. Atlassian
Microsoft empfiehlt für autonome Agenten ebenfalls begrenzte Rechte und explizite Entscheidungsgrenzen. Für sensible Aktionen können menschliche Freigaben Teil des Ablaufs sein. Microsoft Die sinnvolle Grenze folgt aus den Folgen: Eine reversible Einordnung verlangt eine andere Kontrolle als eine externe Nachricht oder eine Änderung an wichtigen Geschäftsunterlagen.
Bestätigungen helfen aber nur, wenn der Mensch tatsächlich versteht, was ausgeführt werden soll. Eine unklare Rückfrage mit verstecktem Umfang schafft wenig Kontrolle. Ebenso kann eine dauernde Bestätigung kleiner Routineaktionen den eigentlichen Nutzen der Automatisierung aufzehren. Technische Begrenzung und gezielte menschliche Prüfung müssen zusammenarbeiten.
Eigene Identitäten bringen auch Aufwand
Für jede zusätzliche Identität entstehen Verwaltungsaufgaben. Jemand muss Eigentümer und Zweck kennen, Rechte prüfen und den Zugriff beenden, wenn die Aufgabe entfällt. Ein vergessenes Agentenkonto bleibt eine erreichbare Berechtigung, auch wenn der ursprüngliche Auftrag längst vorbei ist.
Für kleine persönliche Abläufe kann das vorhandene Benutzerkonto organisatorisch einfacher sein. Dann sollte der Umfang trotzdem klar sein und die angebotenen Werkzeuge passend begrenzt werden. Eine eigene Identität ist ein Mittel, kein Selbstzweck.
Von der Wissenssuche zur Änderung
Atlassian stellte Rovo im Mai 2024 als Verbindung von Suche, Chat und Agenten vor. Im August 2026 beschrieb das Unternehmen weitergehende Agentenaktionen in Confluence, darunter Erstellen, Bearbeiten und Kommentieren. Atlassian Atlassian Diese Zeitpunkte zeigen innerhalb eines Produkts die Ausweitung vom Auffinden von Wissen zu Eingriffen in gemeinsame Arbeitsinhalte.
Daneben steht Microsofts eigener Ansatz für verwaltete Agentenidentitäten. Zusammen tragen die Signale die begrenzte Aussage, dass Handlung und Zugriffsverwaltung zusammen geplant werden müssen. Sie belegen weder eine einheitliche Branchenarchitektur noch eine gemessene allgemeine Verringerung von Vorfällen. Für den Betrieb zählt die konkrete Verbindung aus Auftrag, Konto und erlaubter Änderung.
Der Fortschritt liegt somit weniger in einem neuen Etikett für den Agenten als in einem überprüfbaren Rahmen seiner Arbeit. Wer handelt, auf welche Daten, mit welchem Werkzeug und unter welcher Kontrolle? Sobald diese Fragen konkrete Antworten haben, lässt sich ein Auftrag sinnvoll delegieren. Die Qualität des Modells bleibt wichtig. Die Grenzen seines Handlungsspielraums gehören jedoch dem umgebenden System.
Quellen
- Atlassian: Best practices to automate agents safely
- Microsoft: Agent identities and authentication
- Microsoft: Design autonomous agent capabilities
- Atlassian: Automate Rovo agents
- Atlassian: Introducing Atlassian Rovo (2024-05-01)
- Atlassian: Agents are in Confluence (2026-08-10)
Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft.