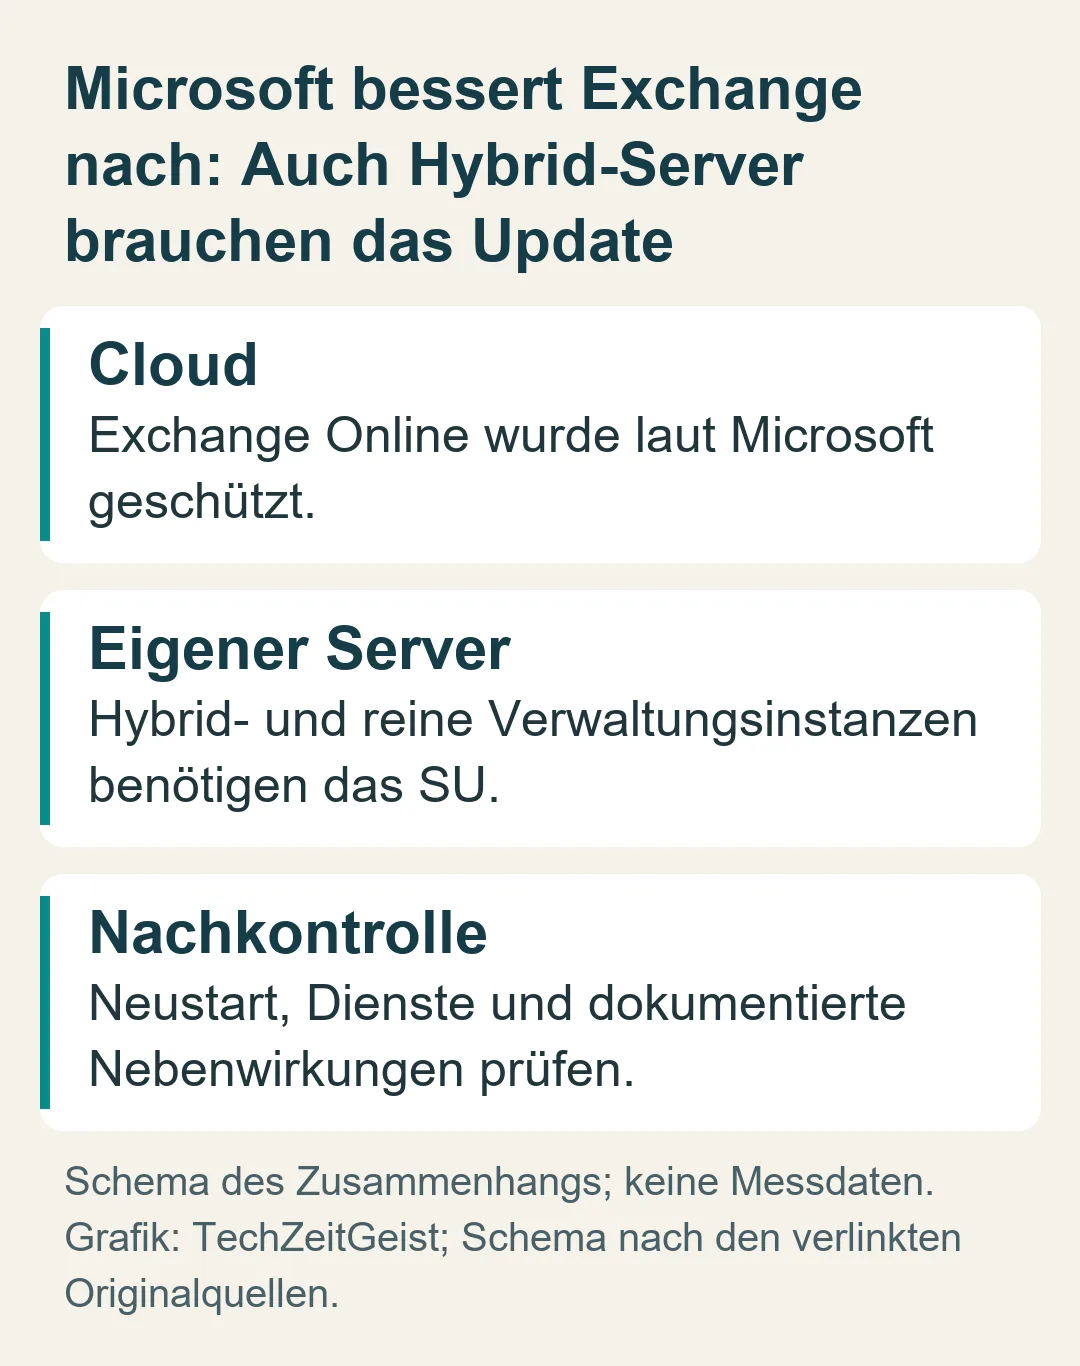
Wer seine E-Mails teilweise in Microsofts Cloud betreibt, kann trotzdem einen Exchange-Server im eigenen Haus stehen haben. Genau diese geteilte Zuständigkeit macht das neue Sicherheitsupdate wichtig: Microsoft hat Exchange Online bereits geschützt, doch die eigenen Server und Verwaltungswerkzeuge müssen ihre Betreiber selbst aktualisieren. Das Exchange-Team hat am 2. Oktober eine zweite Fassung seiner September-Sicherheitsupdates veröffentlicht. Sie ergänzt die Korrektur für CVE-2026-96940. Microsoft Exchange Team
Die Schwachstelle betrifft die Prüfung von Zugriffsrechten. Nach der Beschreibung von heise können angemeldete Angreifer über das Netzwerk zusätzliche Rechte erlangen und dadurch fremde Postfächer samt E-Mails und Anhängen lesen. Das Problem betrifft damit eine Grenze innerhalb des Maildienstes: Eine gültige Anmeldung soll Zugang zum eigenen Konto geben, nicht zu den Nachrichten anderer Menschen. Microsoft erklärt, die Lücke intern gefunden zu haben; eine aktive Ausnutzung sei dem Unternehmen nicht bekannt. heise SecurityMicrosoft Exchange Team
Ein September-Update mit einem neuen Baustein
Der Name „September 2026 V2“ kann leicht zu der Annahme führen, das Update sei bereits erledigt. Tatsächlich unterscheidet sich die zweite Fassung gerade durch die zusätzliche Schwachstelle von der ursprünglichen September-Ausgabe. Wer die erste installiert hat, muss den neuen Stand deshalb erneut mit seiner Installation abgleichen. Der Monat im Namen ist eine Zuordnung zur Updatefamilie, keine Bestätigung, dass jeder im September gepflegte Server die neue Korrektur besitzt.
Microsoft stellt die Updates für Exchange Server Subscription Edition in der ursprünglichen RTM-Fassung bereit. Außerdem nennt das Unternehmen Exchange Server 2019 mit CU14 oder CU15 sowie Exchange Server 2016 mit CU23. Bei den beiden älteren Produktgenerationen ist die Teilnahme an der zweiten Phase des Extended-Security-Update-Programms nötig. Beide befinden sich außerhalb des regulären Supports. Das ESU-Programm und die aktuelle Subscription Edition sind deshalb unterschiedliche Wege, weitere Sicherheitskorrekturen zu erhalten. Microsoft Exchange Team
Für eine Installation zählen somit Produktgeneration, kumulativer Update-Stand und gegebenenfalls die ESU-Berechtigung zusammen. Eine Downloadliste allein ersetzt diese Bestandsaufnahme nicht. Microsoft verweist dafür auf seinen Exchange Server Health Checker: Er soll anzeigen, welche Server bei kumulativen Updates, Sicherheitsupdates oder erforderlichen manuellen Schritten zurückliegen.
Die Cloud erledigt nur ihren Teil
Eine Hybridumgebung verbindet lokale Exchange-Komponenten mit Exchange Online. Die Trennung bleibt auch bei der Wartung bestehen. Dass Microsoft die Cloud schützt, aktualisiert die lokale Maschine nicht mit. Das Exchange-Team nennt ausdrücklich auch Instanzen, die nur noch für Verwaltungsaufgaben genutzt werden. Ebenso empfiehlt es die Aktualisierung von Servern und Arbeitsstationen, auf denen Exchange Management Tools laufen. Microsoft Exchange Team
Das ist für den Betrieb nachvollziehbar: Ein Verwaltungswerkzeug ist Teil der Verbindung zwischen Einstellungen, Konten und Servern. Seine Rolle wird nicht dadurch unwichtig, dass Mitarbeiter ihre Postfächer inzwischen in der Cloud öffnen. Für Administratoren beginnt der praktische Schritt daher mit einer vollständigen Liste der vorhandenen Exchange-Komponenten, statt nur den sichtbarsten Mailserver anzusehen.
Die Sicherheitsupdates sind laut Microsoft kumulativ. Auf einem unterstützten CU müssen ältere Sicherheits- und Hotfix-Ausgaben daher nicht nacheinander installiert werden. Entscheidend ist ein geeigneter Ausgangsstand. Nach der Installation empfiehlt das Team einen Neustart und die Kontrolle, ob sämtliche Exchange-Dienste korrekt gestartet sind. Deaktivierte Dienste können auf einen unterbrochenen Installationsablauf hinweisen. Microsoft Exchange Team
Kalender und Suche gehören zur Nachkontrolle
Microsoft dokumentiert zwei bekannte Probleme dieser Veröffentlichung. Veröffentlichte Kalender können beim Abruf durch Kalenderprogramme einen HTTP-500-Fehler liefern. Außerdem kann die ContentEngine wegen fehlender koreanischer Worttrennungsregeln blockieren; betroffen sind Umgebungen mit entsprechenden E-Mails. Für beide Probleme kündigt Microsoft spätere Korrekturen an. Microsoft Exchange Team
Ein sinnvoller Wartungsabschluss prüft deshalb neben der installierten Fassung auch die tatsächlich genutzten Funktionen. Wer Kalender veröffentlicht oder koreanischsprachige Nachrichten verarbeitet, hat andere Prüfpunkte als eine reine Verwaltungsinstallation. Die Verbindung aus korrektem Updatepfad, gestarteten Diensten und funktionierenden Arbeitsabläufen macht aus dem heruntergeladenen Paket eine gepflegte Exchange-Umgebung.
Quellen
- Microsoft Exchange Team: Released: September 2026 V2 Exchange Server Security Updates (2026-10-02)
- heise Security: Microsoft schiebt Exchange-Update nach (2026-10-05)
Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft.