Eine Tabellenkalkulation verarbeitet längst mehr als Zahlen und Formeln. Sie kann Datenquellen anbinden und dafür zusätzliche Funktionen verwenden. Genau an diesem Übergang liegen die jetzt veröffentlichten Sicherheitshinweise von LibreOffice und Apache OpenOffice: Eine präparierte Calc-Datei kann einen Java-Datenbanktreiber aus einer entfernten Quelle benennen und dadurch fremden Code nachladen. Die sinnvolle Reaktion unterscheidet sich zwischen den beiden Programmen.
Die Document Foundation führt den LibreOffice-Fehler als CVE-2026-63277. Er ist nach dem am 5. Oktober veröffentlichten Hinweis in LibreOffice 26.2.5 und 26.8.0 behoben. Diese Nummern bezeichnen die Korrekturschwellen der jeweiligen Reihe, nicht automatisch die heute neueste Ausgabe. Wer eine ältere Version nutzt, sollte auf eine aktuelle korrigierte Ausgabe wechseln. The Document Foundation
Apache beschreibt einen entsprechenden Angriffspfad für OpenOffice unter CVE-2026-59265. Betroffen sind laut Projekt Versionen bis einschließlich 4.1.16. Der Fix ist im Release Candidate von 4.1.17 enthalten. Ein Release Candidate ist eine Vorabfassung vor der regulären Veröffentlichung. Bis zum regulären Fix empfiehlt Apache, die Verwendung einer Java-Laufzeitumgebung in OpenOffice abzuschalten. Apache OpenOffice
Wie eine Tabelle zum Ausgangspunkt wird
Im beschriebenen Fall liegt die Gefahr in einer eingebetteten Datenquellenverbindung. Das Dokument gibt vor, welche Java-Klasse für den Zugriff verwendet werden soll. Verweist diese Konfiguration auf einen entfernten Speicherort, kann das Öffnen der Datei eine Verbindung zwischen harmlos wirkendem Tabelleninhalt und ausführbarem Programmcode herstellen.
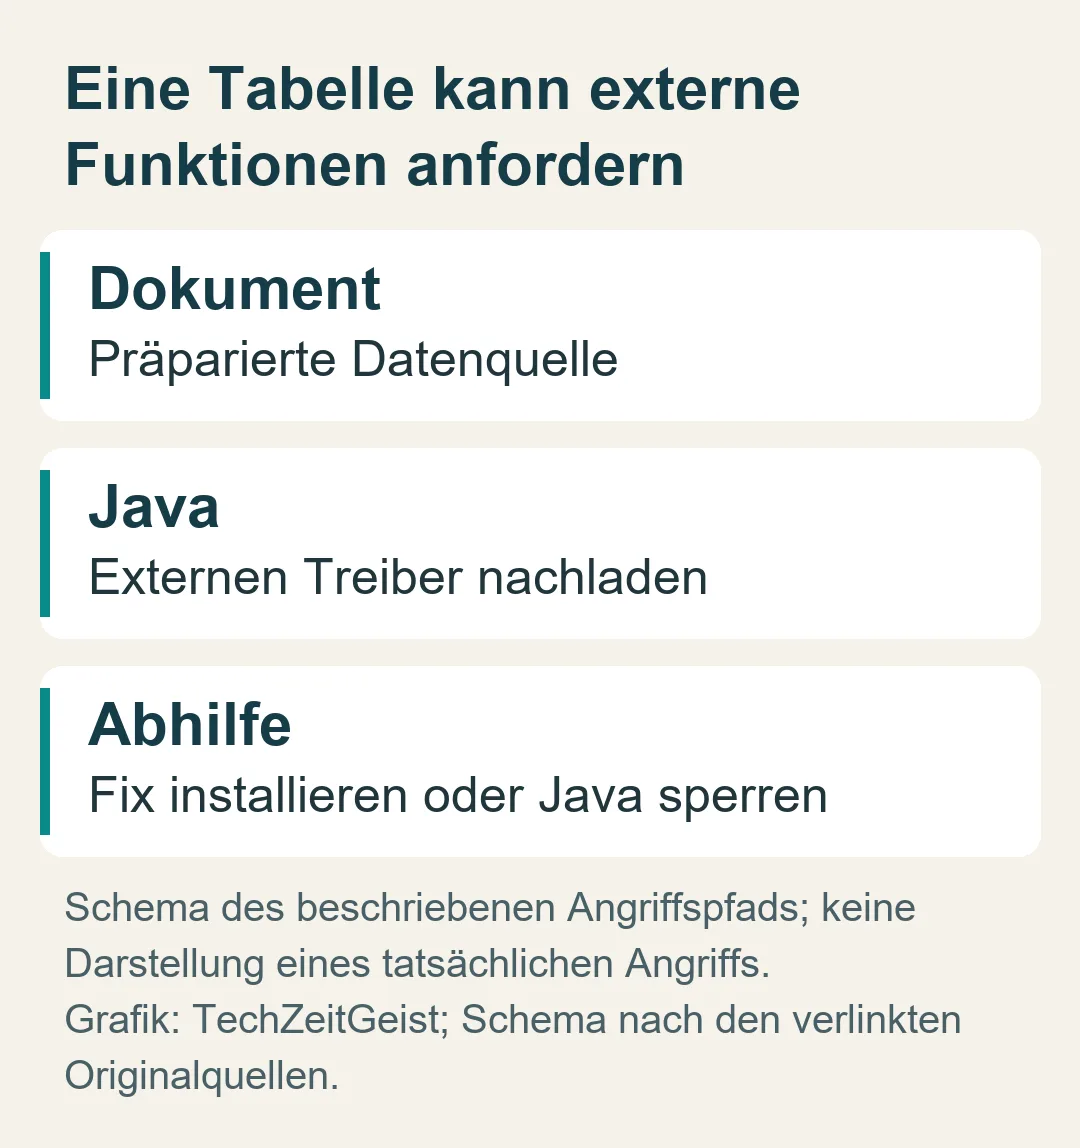
Ein Datenbanktreiber ist dabei kein gewöhnlicher Zellwert. Er ist Software, die zwischen einer Anwendung und einer Datenquelle vermittelt. Wird fremder Treibercode geladen, hat das eine andere Bedeutung als das Anzeigen einer Zahl aus einer externen Tabelle. Der Sicherheitsfehler sitzt deshalb an der Entscheidung, welche Quelle als ausführbarer Bestandteil akzeptiert wird.
LibreOffice begrenzt den betreffenden Klassenpfad mit der Korrektur auf lokale Datei-URLs. Der veröffentlichte Hinweis erklärt damit nicht nur, welche Versionen aktualisiert werden müssen, sondern auch, welche Grenze geschlossen wurde. Die Verbindung zu externen Daten ist ein legitimes Arbeitsmittel; das ungeprüfte Nachladen des dafür benannten Codes aus der Ferne war das Problem. The Document Foundation
OpenOffice: Java vorläufig deaktivieren
Apache nennt für die Übergangszeit eine konkrete Einstellung. Unter Windows und Linux führt der Weg über „Extras“, „Optionen“, „OpenOffice“ und „Java“. Dort soll die Verwendung der Java-Laufzeitumgebung abgewählt werden. Auf dem Mac liegt die entsprechende Einstellung in den Programmeinstellungen. Damit wird der im Hinweis beschriebene Angriffsweg blockiert. Apache OpenOffice
Wer Java-Funktionen in OpenOffice verwendet, muss dabei mit Auswirkungen auf diese Funktionen rechnen. Das ist besonders bei bestehenden Datenbankabläufen wichtig: Eine Schutzmaßnahme kann einen Arbeitsweg verändern. In einer Organisation sollte deshalb geklärt werden, welche Aufgaben auf Java angewiesen sind und wie sie bis zum regulären Fix bearbeitet werden. Ein stilles Zurücksetzen der Einstellung würde den vorgesehenen Schutz wieder aufheben.
Die Warnung betrifft auch die Gewohnheit, Tabellen aus E-Mails oder unbekannten Downloadquellen schnell zur Prüfung zu öffnen. Eine Datei muss nicht wie ein klassisches Installationsprogramm aussehen, um aktive Bestandteile oder Verbindungen zu enthalten. Für die Einschätzung ist die Herkunft des Dokuments daher ebenso relevant wie seine sichtbare Endung.
Die richtige Version zählt
Bei LibreOffice lässt sich der Softwarestand über die Programminformation kontrollieren. Bei OpenOffice ist zusätzlich zu unterscheiden, ob eine reguläre Ausgabe oder eine Vorabfassung vorliegt. Ein „neuer Download“ aus irgendeiner Quelle ist keine verlässliche Beschreibung des Patchstands. Wichtig sind die konkrete Version und der Bezug aus dem jeweiligen Projekt oder einem vertrauenswürdigen Softwareverteilungsweg.
Die beiden Hinweise betreffen verschiedene Projekte und tragen verschiedene CVE-Nummern. Der Artikel ordnet sie deshalb getrennt zu, auch wenn der technische Kern ähnlich ist. Aus den veröffentlichten Angaben ergibt sich keine Behauptung, dass bereits eine breite Angriffskampagne läuft. Es ergibt sich ein klarer Handlungsbedarf: LibreOffice auf eine korrigierte Ausgabe bringen und bei OpenOffice die genannte Java-Abhilfe beachten, bis die reguläre Korrektur verfügbar ist.
Quellen
- The Document Foundation: Security advisories CVE-2026-63277 (2026-10-05)
- Apache OpenOffice: CVE-2026-59265
Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft.