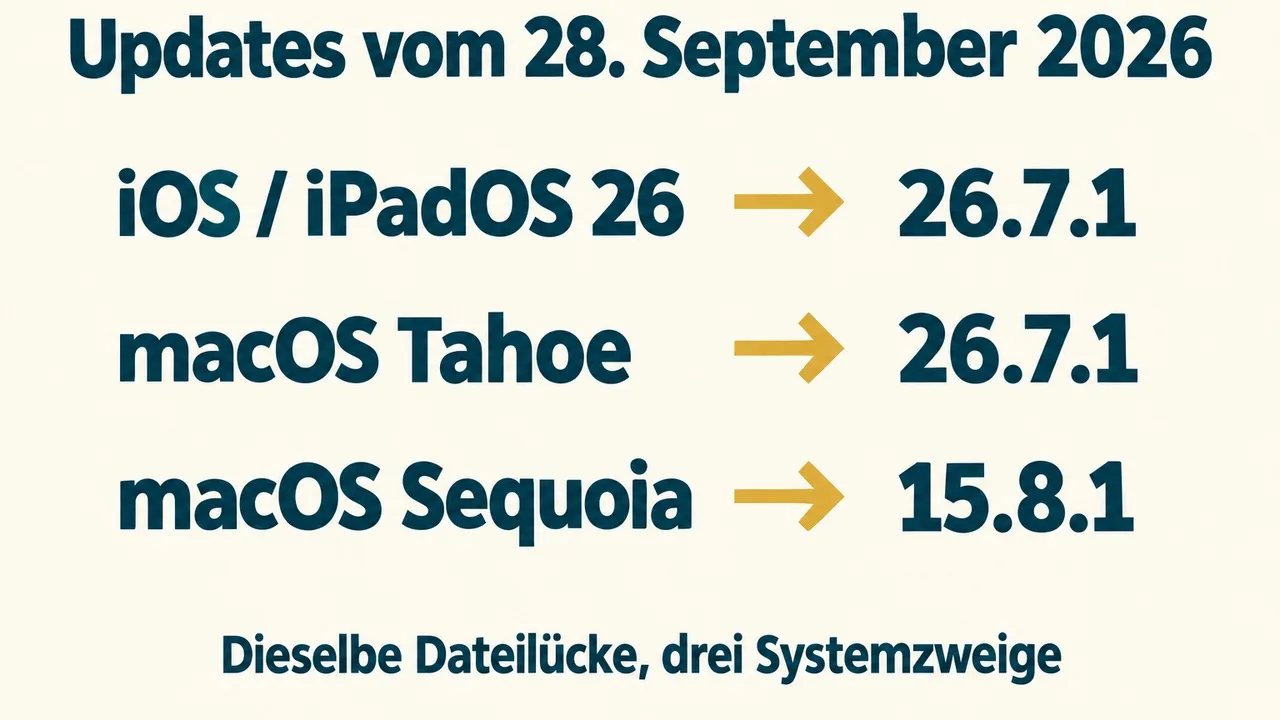
Wer auf seinem iPhone noch iOS 26 nutzt, bekommt eine wichtige Sicherheitskorrektur, ohne gleich auf die neue Hauptversion wechseln zu müssen. Apple hat am 28. September 2026 iOS und iPadOS 26.7.1 sowie Updates für zwei ältere macOS-Zweige veröffentlicht. Sie schließen eine Lücke bei der Verarbeitung präparierter Dateien. Apple kennt einen Bericht über mögliche gezielte Angriffe auf einzelne Personen mit iOS-Versionen vor iOS 27. Das ist der konkrete Anlass, den eigenen Update-Stand zu prüfen.
Warum eine Datei zur Sicherheitsfrage wird
Die Schwachstelle sitzt in CoreGraphics. Dieser Systembaustein kümmert sich um zweidimensionale Grafik, Bilddaten und PDF-Dokumente, wie Apples Entwicklerdokumentation erklärt. Solche Aufgaben erledigt Software meist im Hintergrund. Nutzer sehen das fertige Bild oder Dokument, während darunter Daten verarbeitet werden.
Beim gemeldeten Fehler konnte Software über die vorgesehene Grenze eines Speicherbereichs hinaus schreiben. Apples Sicherheitsmitteilung nennt als mögliche Folge, dass beim Verarbeiten einer bösartig präparierten Datei fremder Programmcode ausgeführt wird. Die Korrektur verbessert die Prüfung dieser Grenzen. Vereinfacht gesagt: Daten sollen dort bleiben, wo die Software Platz für sie vorgesehen hat.
Welche Dateiformate, Apps oder Übertragungswege bei den berichteten Angriffen verwendet wurden, legt der Hinweis nicht offen. Daraus lässt sich weder ein bestimmter Messenger als Ursache ableiten noch ein Angriff ohne jede Nutzerhandlung behaupten.
Welche Systemzweige eine Korrektur erhalten
Die drei Sicherheitsdokumente führen dieselbe Kennung CVE-2026-86950. Sie macht erkennbar, dass es um dieselbe Schwachstelle in verschiedenen Betriebssystemen geht:
- iOS und iPadOS 26.7.1: unter anderem für iPhone 11 und neuer sowie die im Hinweis aufgeführten iPad-Modelle.
- macOS Tahoe 26.7.1: Korrektur für den Tahoe-Zweig.
- macOS Sequoia 15.8.1: Korrektur für den Sequoia-Zweig.
„Ältere Systeme“ meint hier Betriebssystemversionen. Ein neueres Gerät kann noch mit einer älteren Version laufen. Umgekehrt sagt die Liste nichts darüber aus, ob ein deutlich älteres, nicht aufgeführtes Gerät diese Updates bekommt.
Gezielte Angriffe sind kein Beleg für eine breite Angriffswelle
Apple spricht von einem möglicherweise erfolgten, äußerst ausgefeilten Angriff gegen gezielt ausgewählte Personen. Eine Zahl Betroffener nennt der Hinweis nicht. Eine breite Angriffswelle oder die Kompromittierung eines bestimmten Lesergeräts ist damit nicht belegt.
Parallel erschien iOS/iPadOS 27.0.1. Apples Release-Übersicht führt für diese Version keine veröffentlichten CVE-Einträge auf. Das ist eine Angabe zum veröffentlichten Sicherheitsinhalt; eine allgemeine Garantie der Lückenfreiheit lässt sich daraus nicht ableiten. Für die Entscheidung zählt der tatsächlich installierte und angebotene Systemzweig.
Der nächste Schritt beginnt in den Einstellungen
Auf iPhone und iPad führt der Weg über Einstellungen → Allgemein → Softwareupdate. Dort zeigt das Gerät die installierte Version und verfügbare Aktualisierungen. Apple empfiehlt in seiner Update-Anleitung vorher ein Backup, Stromversorgung und WLAN. Auf einem Gerät mit iOS oder iPadOS 26 ist 26.7.1 die hier beschriebene Korrektur.
Am Mac liegt der entsprechende Bereich unter Systemeinstellungen → Allgemein → Softwareupdate. Er bietet nach Apples Mac-Anleitung kompatible Aktualisierungen an. Auch hier ist ein Backup vor der Installation sinnvoll. Tahoe und Sequoia haben unterschiedliche Versionsnummern für denselben Sicherheitsanlass.
Entscheidend ist damit eine kleine Versionsnummer in den Einstellungen: Sie zeigt, ob die hier beschriebene Korrektur bereits installiert ist. Der Update-Stand ist ein Wartungscheck, keine nachträgliche Angriffsdiagnose.
Quellen
- Apple: Apple security releases, 28.09.2026
- Apple: About the security content of iOS 26.7.1 and iPadOS 26.7.1, 28.09.2026
- Apple: About the security content of macOS Tahoe 26.7.1, 28.09.2026
- Apple: About the security content of macOS Sequoia 15.8.1, 28.09.2026
- Apple: Core Graphics, Datum nicht ausgewiesen; abgerufen 29.09.2026
- Apple: Update your iPhone or iPad, 15.09.2026
- Apple: Update macOS on Mac, 14.09.2026
Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft.