Eine Sicherheitslücke lässt sich schließen, sobald man sie gefunden und verstanden hat. Genau dieses Verständnis kann aber auch einen Angriff erleichtern. Anthropic reagiert darauf mit einem erweiterten Cyber Verification Program: Seit der Ankündigung vom 6. Oktober sollen drei geprüfte Zugriffsstufen unterschiedlichen Sicherheitsaufgaben gerecht werden. Für Anwender ist die entscheidende Änderung damit eine Zugangsfrage. Welche Arbeit darf das Modell unterstützen, und welche Prüfung muss eine Organisation dafür durchlaufen? Anthropic
Der Anbieter führt sein bisheriges Programm und Project Glasswing zusammen. Glasswing hatte ausgewählten Organisationen Zugang zu besonders leistungsfähiger Cyber-KI gegeben; das ältere Verifikationsprogramm erlaubte geprüften Teams gelockerte Schutzfilter bei anderen Claude-Modellen. Nun sollen diese Zugänge unter einer gemeinsamen Struktur laufen. Bestehende Glasswing-Teilnehmer wechseln in die besonders eng betreute Stufe. Anthropic
Drei Stufen für unterschiedliche Aufgaben
Defense Access richtet sich auf Abwehr: Sicherheitsvorfälle untersuchen, Schadsoftware analysieren und Schwachstellen prüfen. Zu den möglichen Bewerbern zählt Anthropic auch kleinere Sicherheitsfirmen, Open-Source-Verantwortliche und einzelne Forschende mit nachweisbaren Meldungen von Sicherheitslücken. Damit benennt das Programm einen Zugang außerhalb großer Konzernteams.
Red Team Access erweitert den Spielraum um autorisierte Angriffstests. Ein solches Team versucht gezielt, die Sicherheit eines Systems zu überwinden, damit dessen Betreiber die Schwachstellen anschließend beheben kann. Diese Stufe steht derzeit Organisationen offen. Einzelne Forschende können sich dafür nach der beschriebenen Regelung nicht qualifizieren. Auch hier bleiben Echtzeitblockaden für Handlungen bestehen, die körperlichen Schaden oder große Störungen verursachen könnten.
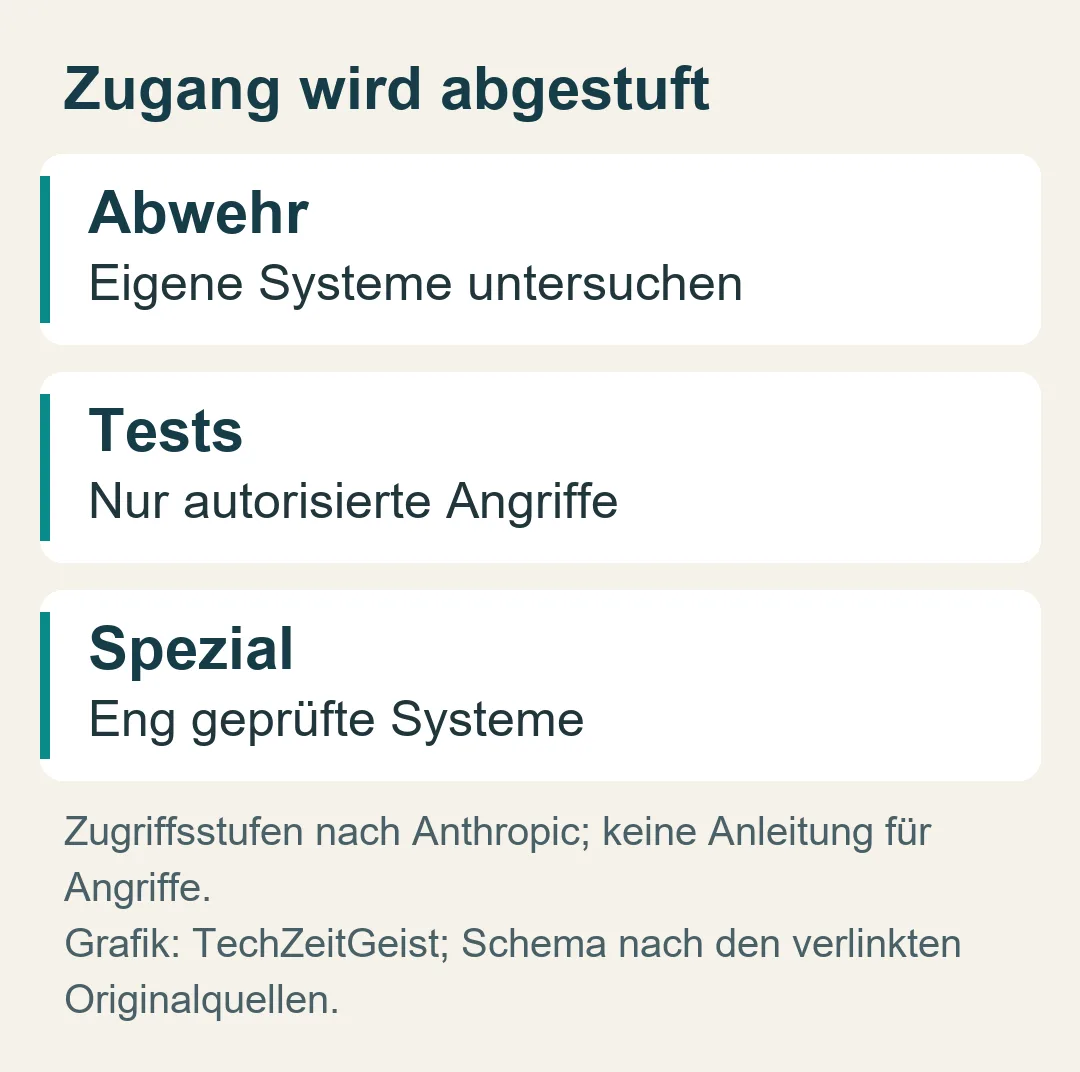
Specialized Access ist für einen kleinen, besonders gründlich geprüften Kreis gedacht. Dabei geht es auch um Tests an sicherheitskritischen Systemen, deren Ausfall Menschen gefährden oder Märkte stören könnte. Anthropic beschreibt hierfür eine Zusammenarbeit mit der US-Regierung bei der Prüfung der Organisationen. Ein erfolgreicher Antrag ersetzt dabei selbstverständlich nicht die Erlaubnis des jeweiligen Systembetreibers.
Warum derselbe Code zwei Seiten hat
Ein Türschloss lässt sich auf seine Schwäche prüfen, indem man genau den Mechanismus untersucht, den ein Einbrecher nutzen könnte. Bei Software ist diese Überlappung besonders groß: Eine Beschreibung des Fehlers kann dem Verteidiger helfen, einen Patch zu schreiben, und dem Angreifer, einen Zugriff vorzubereiten. Der Aufgabenkontext ist deshalb für die Zugangsentscheidung ebenso wichtig wie die Modellfähigkeit.
Das Stufenmodell versucht, diese Unterschiede vor der Nutzung zu erfassen. Im Alltag eines Teams bedeutet das zusätzlichen organisatorischen Aufwand: Zuständigkeit, Testumfang und zugelassene Systeme müssen klar sein. Die KI kann technische Arbeit übernehmen; die Verantwortung dafür, welche Systeme untersucht werden, bleibt bei den Menschen und Organisationen.
Allgemein verfügbare Claude-Modelle sollen nach der Ankündigung weiterhin beispielsweise Codeprüfungen, das Beheben bekannter Fehler und die Untersuchung eigenen Quellcodes unterstützen. Die neuen Zugänge sind daher keine Voraussetzung für jede Sicherheitsaufgabe. Sie betreffen weitergehende Fähigkeiten und die dafür angepassten Schutzmaßnahmen.
Zugang und Datenhaltung gehören zusammen
Für die Teilnahme nennt Anthropic auch Anforderungen an die Datenhaltung, um Missbrauch überwachen zu können. Zugleich beschreibt der Anbieter Ausnahmen für bestimmte bereits bestehende Zugänge ohne Datenspeicherung und eine für später im Herbst geplante Lösung namens Enterprise Frontier Safeguards. Teams müssen daher den konkreten Zugang prüfen, bevor sie vertrauliche Informationen verwenden.
Für die Auswahl im Team hilft eine saubere Trennung zwischen Ziel und Zugriff. Ein Auftrag sollte die betreuten Systeme benennen und festlegen, welches Ergebnis benötigt wird: etwa eine geprüfte Fehlerbeschreibung oder ein Vorschlag zur Behebung. Damit lässt sich später auch nachvollziehen, ob die KI innerhalb des vorgesehenen Umfangs gearbeitet hat. Die Zugangsstufe ergänzt diesen Auftrag um den vom Anbieter freigeschalteten technischen Spielraum.
Praktisch beginnt die Entscheidung bei der eigenen Aufgabe: Geht es um Abwehr im eigenen Betrieb, um einen beauftragten Penetrationstest oder um ein besonders sensibles System? Danach folgen die erforderlichen Berechtigungen und Datenregeln. Die neue Struktur macht diese Unterschiede sichtbarer. Ob ein Team teilnehmen kann, ergibt sich aus der Prüfung seines Antrags und dem tatsächlich freigeschalteten Zugang.
Quellen
- Anthropic: Expanding the Cyber Verification Program (2026-10-06)
- Anthropic: Project Glasswing (2026-04-07)
Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft.