Auf einem Android-Smartphone kann die Versionsnummer unverändert bleiben, während ein wichtiges Sicherheitsupdate hinzukommt. Genau darauf kommt es beim Oktober-Bulletin von Google an: Der Sicherheitspatch-Stand ab dem 1. Oktober 2026 behebt die dort aufgeführten Fehler. Zu den kritisch eingestuften Problemen gehören Rechteausweitungen in der Systemkomponente. Laut Google erfordern die schwerwiegendsten dieser Fälle keine zusätzliche Ausführungsberechtigung und keine Interaktion des Nutzers. Google AOSP
Für Besitzer eines Geräts ist deshalb die erste sinnvolle Prüfung das Datum des installierten Sicherheitsupdates. Die Veröffentlichung eines Bulletins und die Installation auf einem bestimmten Telefon sind zwei Schritte. Dazwischen liegen die Anpassung und Verteilung durch den jeweiligen Hersteller. Das Gerät zeigt seinen tatsächlichen Stand in den Einstellungen an; die Bezeichnung und Position dieses Menüpunkts hängen von der Oberfläche ab.
Was die Fehlerklassen bedeuten
Eine Rechteausweitung verändert, was ein bereits erreichbarer Prozess tun darf. In einem Betriebssystem sind Befugnisse bewusst aufgeteilt: Eine gewöhnliche App soll beispielsweise nicht beliebig auf andere Apps oder auf geschützte Systembereiche zugreifen. Ein Fehler an einer solchen Grenze kann deshalb schwer wiegen, auch wenn seine Beschreibung keine direkte Fernübernahme des gesamten Telefons nennt.
Im Framework führt das Bulletin außerdem einen kritischen Fehler auf, der einen entfernten Denial-of-Service ermöglichen kann. Dabei geht es um die Verfügbarkeit: Eine Funktion oder ein System kann durch den Angriff gestört werden. Das ist eine andere Fehlerklasse als eine Rechteausweitung oder die Ausführung fremden Codes. Das Bulletin trennt diese Arten ausdrücklich. Wer die Meldung liest, sollte sie daher nicht zu einer einzigen pauschalen „Hacker übernehmen jedes Handy“-Aussage zusammenziehen. Google AOSP
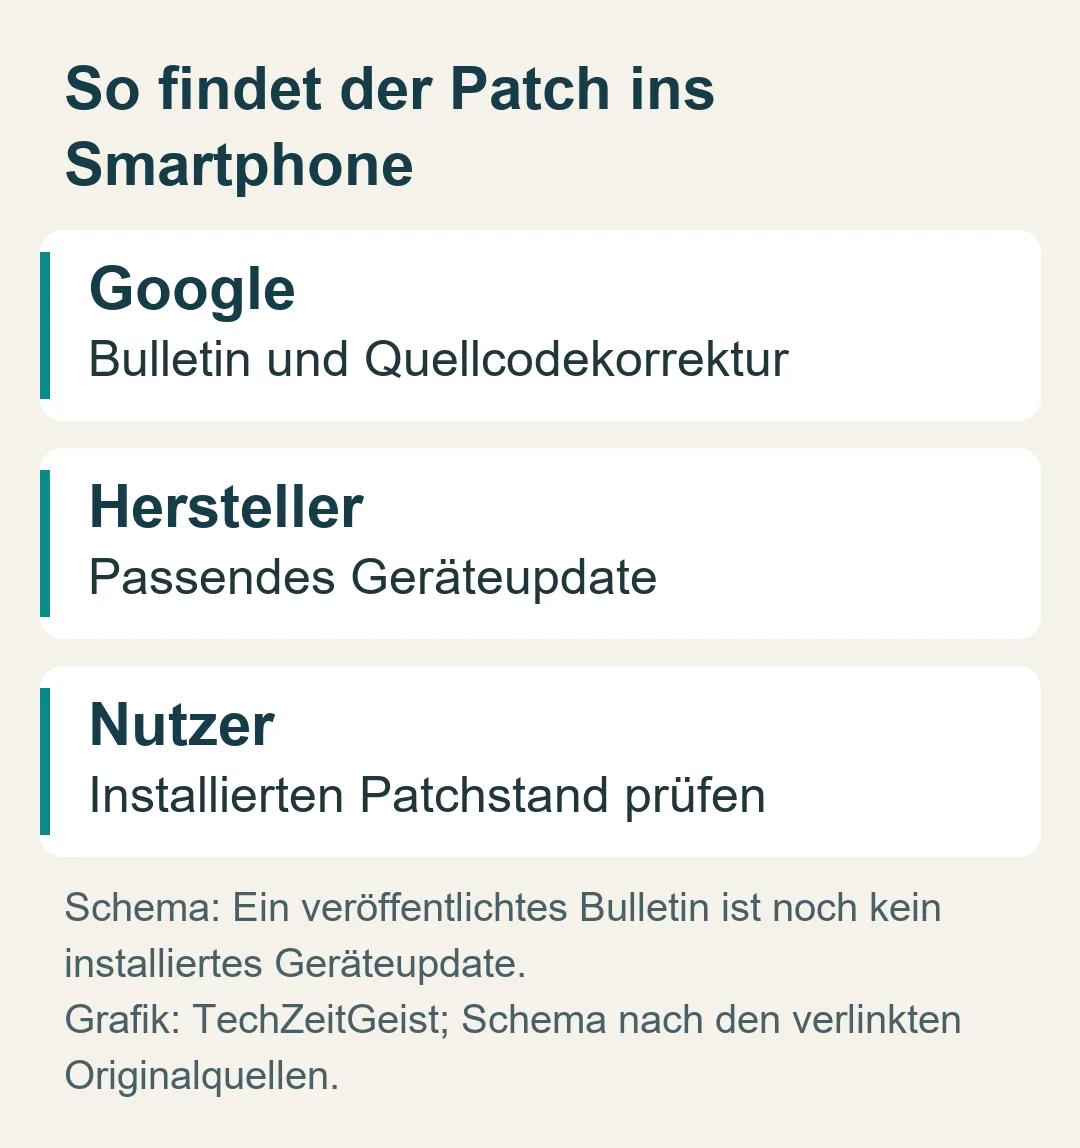
Die technischen Tabellen nennen je Fehler unterschiedliche betroffene und aktualisierte Android-Versionen. Manche Einträge reichen von Android 14 bis Android 17, andere betreffen nur neuere Zweige. Diese Angaben beschreiben die Korrektur im Android-Projekt. Ob ein bestimmtes Modell betroffen ist und wann es das passende Paket erhält, ergibt sich aus der Umsetzung seines Herstellers.
Zwei Updatewege mit unterschiedlichem Umfang
Ein Teil der Korrekturen betrifft Komponenten, die über Google Play-Systemupdates aktualisiert werden können. Im Oktober nennt Google dafür Telephonycore und WLAN. Das ist hilfreich, weil bestimmte Systembausteine auf diesem Weg gesondert gepflegt werden. Es bedeutet aber nicht, dass jeder Fehler des Bulletins durch das Play-Systemupdate behoben wird. Google AOSP
Auf dem Telefon können deshalb mehrere Datumsangaben nebeneinander stehen: die Betriebssystemversion, das Android-Sicherheitsupdate und das Google Play-Systemupdate. Sie beantworten unterschiedliche Fragen. Eine aktuelle App-Liste im Play Store ist ebenfalls kein Ersatz für das Betriebssystemupdate. Wer nur eine dieser Anzeigen betrachtet, kann den Zustand des Geräts leicht falsch einschätzen.
Für eine praktische Kontrolle genügt zunächst, die Systemsuche in den Einstellungen nach „Sicherheitsupdate“ beziehungsweise „Google Play-Systemupdate“ zu verwenden. Ein angebotenes Update sollte nach den Hinweisen des Geräts installiert und ein verlangter Neustart ausgeführt werden. Anschließend lohnt ein erneuter Blick auf das Datum, statt nur die Meldung „Download abgeschlossen“ als Endpunkt zu nehmen.
Wie kritisch ist kritisch?
Google bewertet den möglichen Schaden unter bestimmten technischen Bedingungen, etwa wenn Schutzmaßnahmen erfolgreich umgangen wurden. Die Einstufung beschreibt damit die Bedeutung eines Fehlers und die Priorität seiner Behebung. Sie ist keine Messung, wie häufig Smartphones im Alltag angegriffen werden. Das Oktober-Bulletin meldet für diese Übersicht keine beobachtete Angriffswelle; aus der Schweregradbezeichnung lässt sich eine solche auch nicht ableiten.
Moderne Android-Versionen und Play Protect erschweren laut Google viele Angriffswege. Korrekturen bleiben trotzdem der direkte Weg, den beschriebenen Fehler aus der betreffenden Komponente zu entfernen. Wer ein Update noch nicht angeboten bekommt, sollte den gerätespezifischen Hinweis des Herstellers prüfen. Bei verwalteten Arbeitstelefonen ist zudem die zuständige IT der richtige Ansprechpartner. Entscheidend bleibt ein überprüfbarer Gerätestand: Das Datum auf dem eigenen Telefon zählt mehr als die bloße Nachricht, dass ein Patch veröffentlicht wurde.
Quellen
Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft.