Kurzfassung
- In einem polnischen Heizkraftwerk wurden eine Dampfturbine und die Prozesswasseraufbereitung gestoppt; die Kundenversorgung mit Wärme und Strom blieb erhalten.
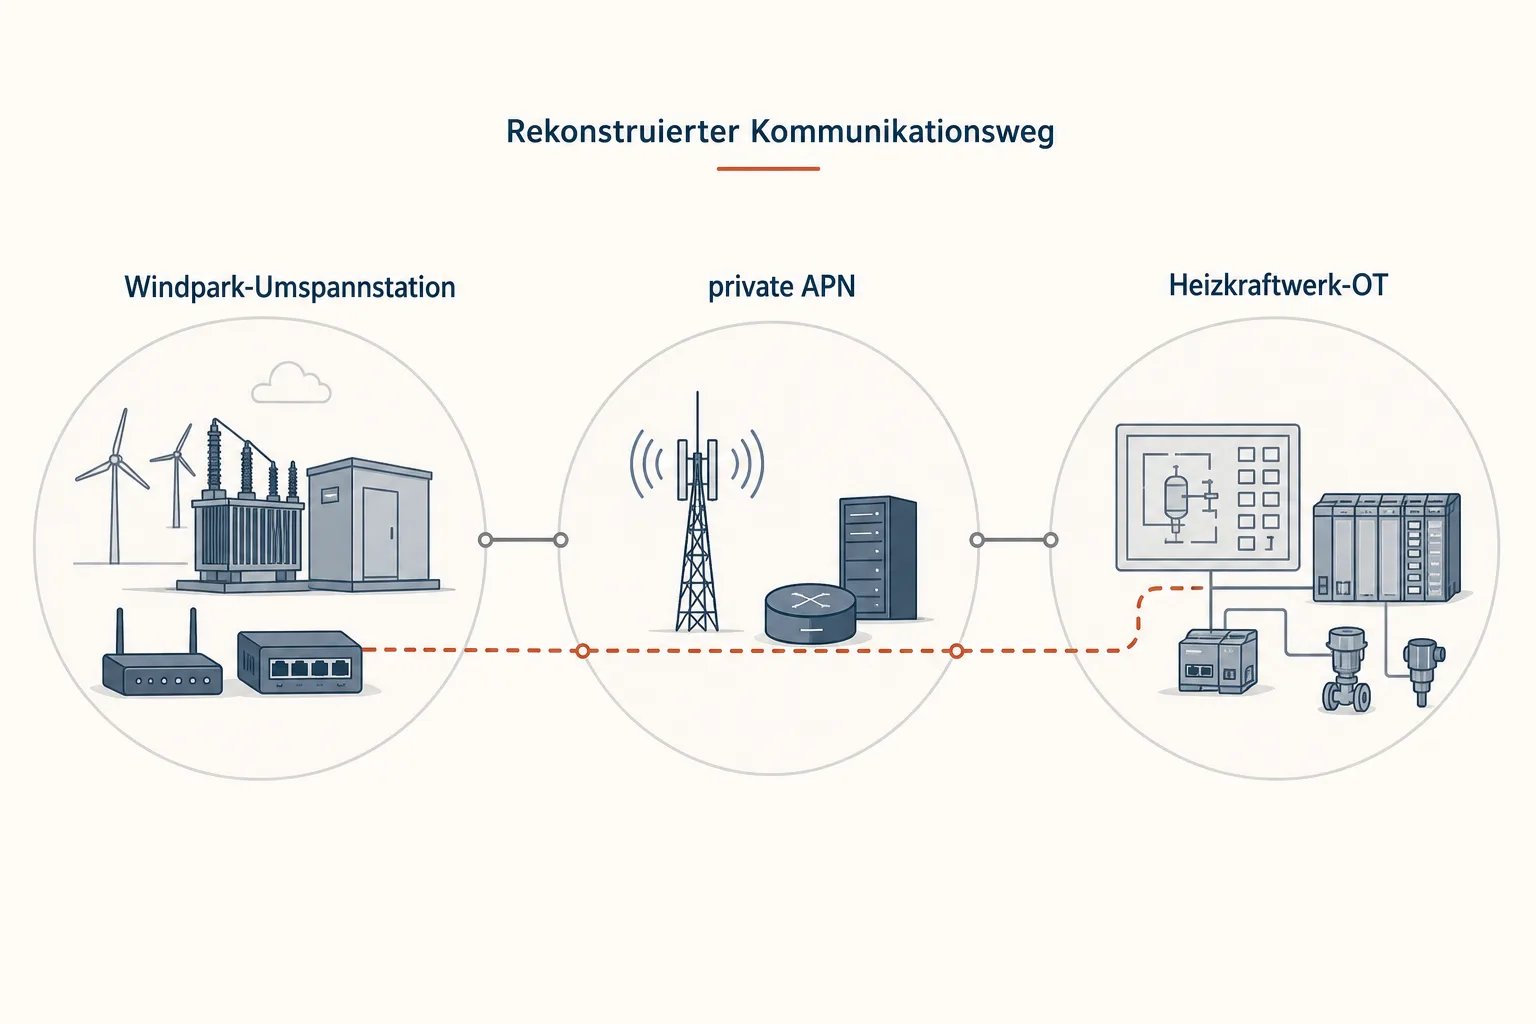
- Die später offengelegte Untersuchung beschreibt einen Querweg von einer kompromittierten Windpark-Umspannstation über eine private APN in die OT-Steuerung des Heizkraftwerks.
- Gesichert ist die Betriebsstörung; technische Einzelschritte des kleinen CHP-Falls beruhen im Dossier auf zeitnaher Berichterstattung über die spätere CERT-Polska-Offenlegung.
- Der Fall zeigt kein grundsätzlich unsicheres Mobilfunknetz, sondern eine riskante Architektur aus erreichbaren Geräten, fehlender MFA, Standardzugängen und unzureichender Segmentierung.
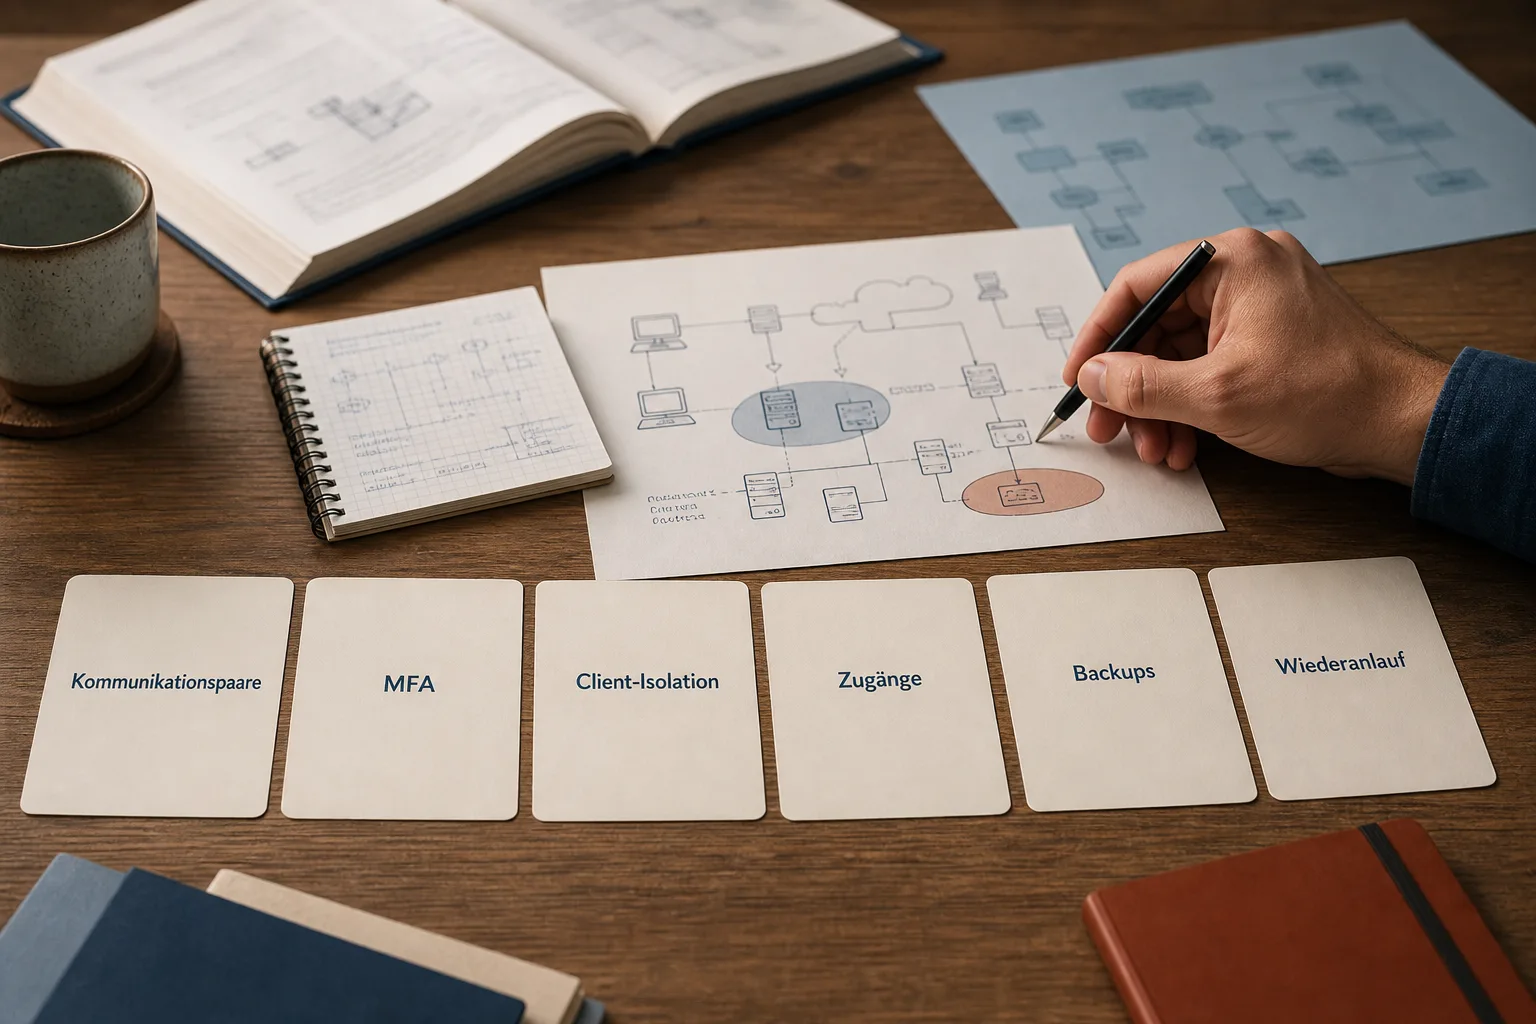
- Betreiber, Stadtwerke und Kommunen sollten erlaubte Kommunikationspaare, Client-Isolation, Fernzugänge, Managementdienste, Backups und Wiederanlaufpläne konkret prüfen.
Was tatsächlich ausfiel
Eine Dampfturbine wurde gestoppt, ebenso die Prozesswasseraufbereitung. Damit war die Kraft-Wärme-Kopplung in dem betroffenen polnischen Heizkraftwerk beeinträchtigt. Die entscheidende Einschränkung gehört aber gleich dazu: Die Betreiber stellten die Anlage wieder her, bevor Kundinnen und Kunden Wärme oder Strom verloren. Aus einer Anlagenstörung wurde nach den vorliegenden Informationen keine Unterbrechung der Kundenversorgung.
Diese Grenze macht den Fall für Betreiber, Kommunen und Stadtwerke interessant. Es geht nicht um ein Katastrophenszenario, sondern um eine nüchterne Betriebsfrage: Welche Verbindungen gelten im Alltag als intern, praktisch, abgeschottet – und sind im Ernstfall doch Wege von einer Anlage zur nächsten?
Der Angriff selbst ereignete sich am 29. Dezember 2025. Am 30. Januar 2026 veröffentlichte CERT Polska einen offiziellen Bericht zu koordinierten Angriffen auf den polnischen Energiesektor. Dieser Bericht beschreibt unter anderem Angriffe auf mehr als 30 Wind- und Photovoltaikanlagen, auf ein großes Heizkraftwerk und auf ein Fertigungsunternehmen. Am 10. Februar 2026 griff CISA die OT- und ICS-Lehren daraus auf. Die hier zentrale kleinere CHP-Konstellation mit dem Weg über eine private APN wurde später öffentlich: am 8. August 2026 in einer nachgelagerten Offenlegung, über die am 11. bis 13. August berichtet wurde. Diese Daten gehören auseinandergehalten, weil sonst aus mehreren zusammenhängenden, aber nicht identischen Fällen ein unscharfes Gesamtbild würde.
Gesicherte Beobachtung: Störung ohne Kundenunterbrechung
Gesichert ist im Dossier zunächst die materielle Folge: Die Steuerung des Heizkraftwerks wurde so beeinflusst, dass Turbine und Prozesswasseraufbereitung nicht weiterliefen. Die Anlage war damit betrieblich getroffen. Ebenso wichtig ist, was nicht berichtet wird: keine bestätigte Unterbrechung der Wärme- oder Stromversorgung für Kunden, keine deutsche Betroffenheit, keine Haushaltskostenfolge.
Der offizielle CERT-Polska-Bericht vom 30. Januar liefert den belastbaren Rahmen für die Dezember-Kampagne. Er beschreibt, dass erneuerbare Anlagen die Kommunikation und Fernsteuerbarkeit gegenüber dem Verteilnetzbetreiber verloren, aber weiter Strom erzeugten. Er beschreibt außerdem OT-Schäden, Fernzugangsrisiken, Standardzugangsdaten und die Notwendigkeit, Wiederanlauf und Firmware-Integrität im Vorfeld zu planen. CISA hebt später dieselben Punkte hervor: interneterreichbare Edge-Geräte, Standardpasswörter, Firmware-Prüfung, Wiederherstellungsfähigkeit.
Für die kleinere CHP-Anlage mit privater APN liegt in diesem Dossier kein separat zugänglicher offizieller CERT-Text mit allen technischen Einzelheiten vor. Die Details stammen aus zeitnaher Berichterstattung über die spätere CERT-Polska-Untersuchung. Deshalb ist eine saubere Trennung nötig: Der allgemeine OT-Kontext ist offiziell dokumentiert; die genaue private-APN-Kette ist eine später öffentlich gewordene, forensisch rekonstruierte Fallbeschreibung.
Rekonstruktion: Vom Windpark in die Steuerung des Heizkraftwerks
Die rekonstruierte Kette beginnt bei einer Windpark-Umspannstation. Dort soll ein VPN-Zugang kompromittiert worden sein; in der beschriebenen Umgebung fehlte Mehrfaktor-Authentifizierung. Aus Sicht eines Betreibers ist das der erste Prüfpunkt: Nicht der Windpark als solcher wird zum Risiko, sondern ein Fernzugang, der zu viel Reichweite hat und nicht stark genug abgesichert ist.
Von dort führte der Weg laut der späteren Untersuchung über Netzwerk- und Mobilfunkkomponenten in eine private APN des Verteilnetzbetreibers. Eine private APN ist vereinfacht gesagt ein logisch abgeschirmter Mobilfunk-Datenraum, über den Geräte eines Betreibers miteinander oder mit Leitstellen kommunizieren können. Solche Netze können sinnvoll und sicher betrieben werden. Sie sind nicht automatisch unsicher. Im beschriebenen Fall war aber offenbar entscheidend, dass Geräte innerhalb dieser APN miteinander sprechen konnten, obwohl sie betrieblich nicht zwingend miteinander sprechen mussten.
Damit verschob sich die Sicherheitsgrenze. Was als Verbindung für Messwerte, Fernzugriff oder Betreiberkommunikation gedacht war, wurde zum Querweg zwischen getrennten OT-Umgebungen. Die Berichte beschreiben den Sprung weiter zu einer Steuerung im Heizkraftwerk. Dort sollen Standardzugangsdaten und erreichbare Management- oder Steuerungsdienste eine Rolle gespielt haben. Anschließend wurden Siemens-Steuerungen in STOP versetzt; weitere Geräte wurden so verändert, dass Wiederanlauf und Kommunikation erschwert wurden.
Für Laien klingt das nach einem einzelnen technischen Trick. Für Betreiber ist es eher eine Kette kleiner Erlaubnisse: ein VPN ohne ausreichende Zusatzprüfung, ein erreichbarer Mobilfunkrouter, eine private APN ohne wirksame Geräte-Isolation, ein Controller mit Standardzugang, OT-Dienste ohne harte Segmentgrenze. Keiner dieser Punkte muss allein den Vorfall erklären. Zusammen können sie aus einer Fernwartungsarchitektur ein Brückennetz machen.
Prüfpfad für Betreiber: Welche Wege wirklich zählen
| Prüffrage | Warum sie im Fall relevant ist |
|---|---|
| Welche Geräte dürfen innerhalb der privaten APN miteinander sprechen? | Eine private APN schützt nicht ausreichend, wenn beliebige Endgeräte untereinander erreichbar sind. |
| Gibt es Client-Isolation oder nur eine organisatorische Annahme von Trennung? | Der Fall zeigt den Unterschied zwischen gedachter und technisch erzwungener Trennung. |
| Sind VPN-Zugänge mit Mehrfaktor-Authentifizierung abgesichert? | Ein kompromittierter Fernzugang kann der Einstieg in mehrere OT-Räume werden. |
| Sind Standardzugangsdaten entfernt und Managementdienste eingeschränkt? | Erreichbare Web-, VNC-, Modbus-, S7- oder ähnliche Dienste erhöhen die Beweglichkeit eines Angreifers. |
| Gibt es aktuelle Backups und geübte Wiederanlaufpläne? | Die Kundenversorgung blieb erhalten, weil Wiederherstellung möglich war, bevor Endkunden ausfielen. |
Einordnung: Private APN ist kein Freibrief – aber auch kein Makel
Der praktische Kern lautet nicht: Mobilfunk ist gefährlich. Er lautet: Ein Kommunikationsraum, der intern behandelt wird, muss technisch wie ein potenziell feindlicher Raum geprüft werden, wenn darin viele Betriebsgeräte verschiedener Standorte erreichbar sind. Das gilt für Windparks und Solarparks ebenso wie für Umspannpunkte, kleinere Heizkraftwerke, Stadtwerke, Wartungsdienstleister und Verteilnetzbetreiber.
Eine private APN kann sinnvoll sein, weil sie öffentliche Erreichbarkeit reduziert und betriebliche Datenwege kontrollierbarer macht. Aber sie ersetzt keine Segmentierung. Sie beantwortet nicht automatisch die Frage, ob ein Gerät aus einem Windpark eine Steuerung in einem Heizkraftwerk erreichen darf. Diese Frage muss in Firewall-Regeln, Routing, ACLs, Client-Isolation, Identitätsprüfung und Protokollierung beantwortet werden.
Für Kommunen ist das weniger exotisch, als es klingt. Viele lokale Energie- und Wärmesysteme sind historisch gewachsen. Wind- und Solaranlagen, Netzanschlusspunkte, Blockheizkraftwerke, Leitstellen, Dienstleister und Herstellerwartung wurden oft projektweise angebunden. Was im Projektplan als getrennt erscheint, kann im Netzplan verbunden sein. Und was im Netzplan getrennt wirkt, kann über Managementzugänge, Mobilfunkrouter oder gemeinsam genutzte Betreiberinfrastruktur doch erreichbar sein.
Deshalb sollten Betreiber nicht nur fragen, ob eine Verbindung verschlüsselt oder privat ist. Sie sollten fragen: Wer darf von wo wohin? Über welches Protokoll? Zu welcher Zeit? Mit welchem Konto? Wird das protokolliert? Kann eine kompromittierte Umspannstation Steuerungen an einem anderen Standort erreichen? Gibt es eine technische Sperre oder nur die Erwartung, dass niemand diesen Weg nutzt?
Drei Ebenen, die getrennt geprüft werden sollten
- Zugangsebene: VPN, Dienstleisterkonten, Mehrfaktor-Authentifizierung, Passwortwiederverwendung und Notfallkonten.
- Transportebene: private APN, Routing, Client-Isolation, erlaubte Kommunikationspaare, Logging und Trennung von Management- und Betriebsverkehr.
- OT-Ebene: Steuerungen, HMIs, RTUs, Serienwandler, Switches, Firmwarestände, Standardzugänge, lokale Bedienbarkeit und Wiederanlauf.
Was sich aus dem Fall nicht ableiten lässt
Der Fall beweist keine allgemeine Unsicherheit privater APNs. Er belegt auch keinen einzelnen Hersteller als Ursache und keinen bestimmten CVE als Auslöser. In der vorliegenden Quellenlage ist für den kleinen privaten-APN-Fall kein Akteur sicher benannt. Attributionen aus dem offiziellen Januar-Bericht zur größeren Kampagne dürfen deshalb nicht einfach auf diese spätere Detailoffenlegung übertragen werden.
Ebenso wenig gibt es einen Beleg für deutsche Ausfälle oder für eine Unterbrechung der Kundenversorgung im beschriebenen Heizkraftwerk. Die Anlage wurde gestört, aber rechtzeitig wiederhergestellt. Genau darin liegt eine zweite Lehre: Sicherheitsarchitektur verhindert nicht jeden Einbruch. Sie soll Reichweite begrenzen, Zeit gewinnen und Wiederanlauf ermöglichen.
Für Betreiber ist der Fall damit ein Prüfauftrag, kein Alarmismus. Wer private APNs, Fernzugänge und OT-Steuerungen betreibt, sollte die tatsächlichen Kommunikationswege sichtbar machen: nicht nur in Dokumenten, sondern technisch nachweisbar. Eine Liste erlaubter Kommunikationspaare ist dabei wertvoller als das Etikett „privat“. Ein getesteter Wiederanlaufplan ist wertvoller als die Hoffnung, dass ein Angreifer an der ersten Anlage stehen bleibt.
Die ruhige Konsequenz lautet: Windpark, private APN und Heizkraftwerk sind nicht automatisch ein gemeinsames Risiko. Sie werden es, wenn Erreichbarkeit, Konten und Steuerungsdienste über Standortgrenzen hinweg zu großzügig bleiben. Genau dort müssen Betreiber und Kommunen hinschauen.
Quellen und weiterführende Informationen
- CERT Polska / NASK: Energy Sector Incident Report – 29 December 2025
- CERT Polska / NASK: Energy Sector Incident Report – 29 December 2025 (PDF)
- CISA: Poland Energy Sector Cyber Incident Highlights OT and ICS Security Gaps
- Help Net Security: Previously unseen entry vector used to breach Polish energy plant
- The Hacker News: Hackers Breach Polish Power Plant Controls via Private Cellular Network and Shut Turbine
- Recharge: ‘First of a kind’ cyberattack traced back to wind farm
Hinweis: Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft. Stand: 2026-08-18