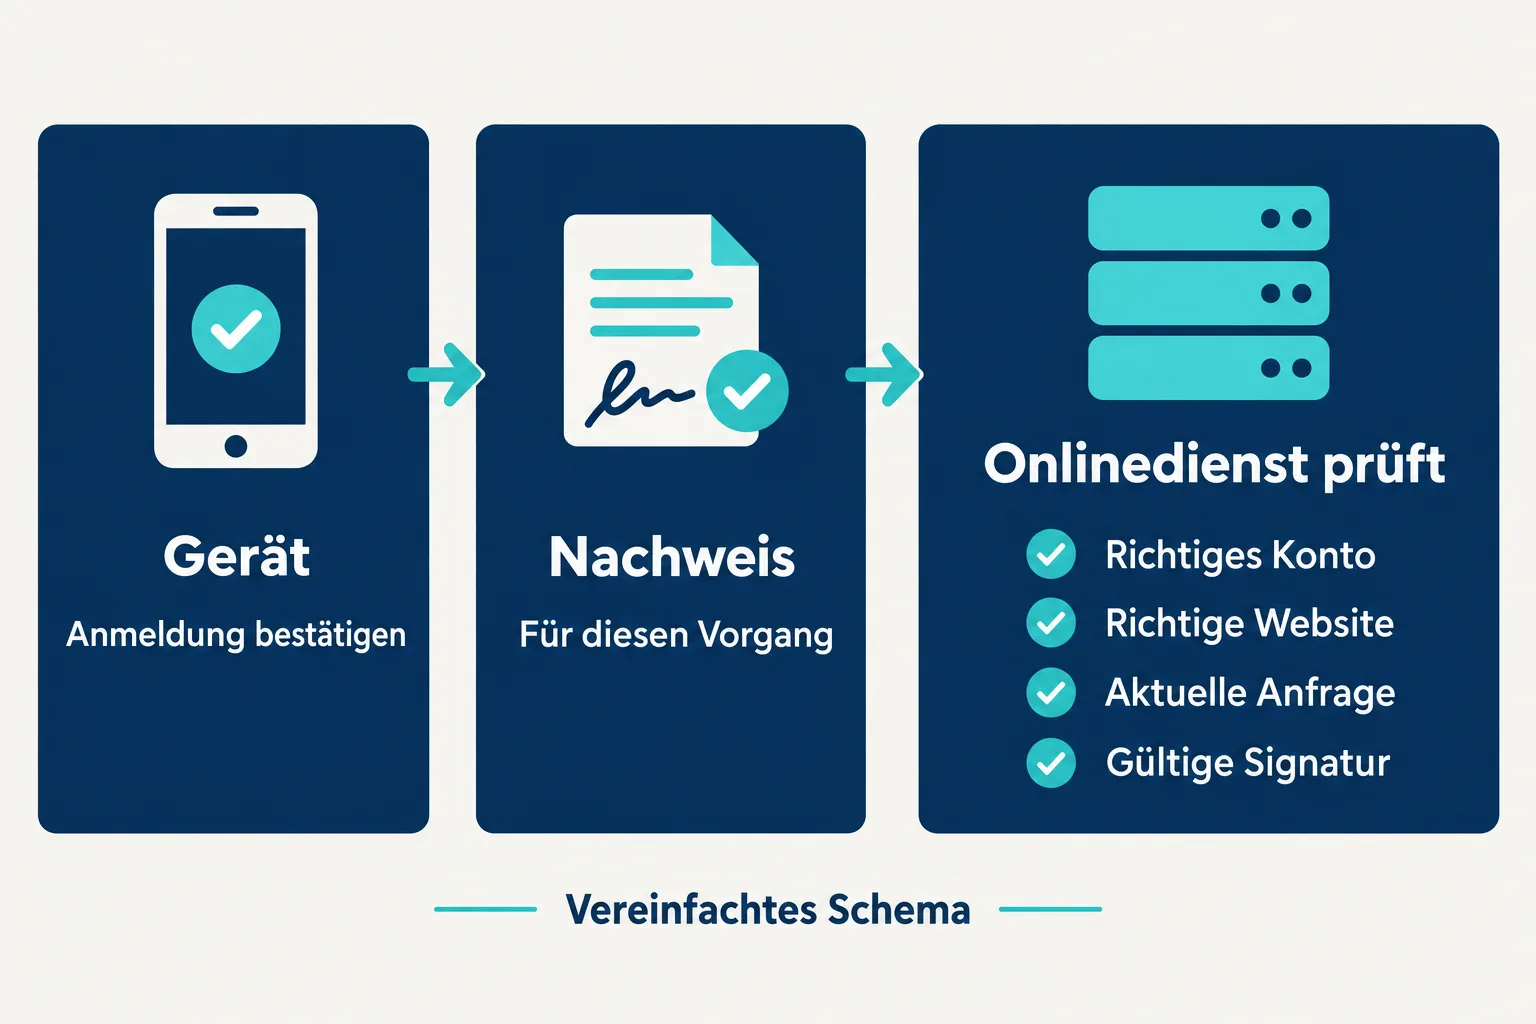
Ein Fingerabdruck auf dem Smartphone, und das Konto öffnet sich. Für Nutzer wirkt eine Passkey-Anmeldung wie ein einzelner Schritt. Tatsächlich treffen dabei zwei Seiten eine Entscheidung: Das Gerät gibt einen kryptografischen Nachweis frei. Der Onlinedienst muss erkennen, ob dieser Nachweis zum richtigen Konto, zur erlaubten Website und zum gerade gestarteten Vorgang gehört.
Diese zweite Hälfte verdient mehr Aufmerksamkeit. Passkeys nehmen Menschen eine schwierige Sicherheitsaufgabe ab: Sie müssen kein wiederverwendbares Passwort in eine Anmeldeseite eintippen. Der Dienst bleibt dafür verantwortlich, die erhaltenen Informationen korrekt zu prüfen. Die These dieses Deep Takes lautet deshalb: Der Erfolg passwortloser Anmeldung zeigt sich auch daran, wie sorgfältig Anbieter die unsichtbare Hälfte des Logins umsetzen.
Ein echter Nachweis braucht den richtigen Zusammenhang
Der WebAuthn-Standard des W3C beschreibt diese Arbeit ausdrücklich. Der Dienst prüft die digitale Signatur mit dem hinterlegten öffentlichen Schlüssel. Zusätzlich muss er unter anderem das Benutzerkonto zuordnen, die Herkunft der Anfrage kontrollieren und sicherstellen, dass die Antwort zu seiner aktuellen Anfrage passt. Ist eine lokale Nutzerprüfung erforderlich, muss auch deren Ergebnis geprüft werden.
Die sogenannte Challenge lässt sich dabei als frischer Prüfauftrag verstehen. Der Dienst schickt eine für den Vorgang erzeugte Herausforderung; das Gerät liefert einen dazugehörigen signierten Nachweis zurück. Nur festzustellen, dass eine Signatur gültig ist, beantwortet noch nicht jede Frage nach ihrem Zusammenhang. Ebenso wenig darf der Dienst eine verlangte Bestätigung per PIN oder Biometrie einfach als erfolgt voraussetzen.
Für die Bedienung ist diese Arbeit unsichtbar. Zwei Websites können nahezu denselben bequemen Anmeldedialog zeigen und die zurückgelieferten Angaben unterschiedlich gründlich prüfen. Aus dem gelungenen Login allein lässt sich diese Qualität nicht ablesen.
Die Schwäche liegt mitunter in der Umsetzung
Eine im August 2026 veröffentlichte USENIX-Studie von Louis Jannett und weiteren Forschenden trennt Verbreitung und Sicherheit. Sie analysiert einen Bestand von 872 Websites mit Passkey-Unterstützung; 103 Websites wurden gesondert technisch untersucht. Auf 18 fanden die Forschenden kritische, auf 53 Befunde hoher Schwere. Die Gruppen dürfen nicht zu einer Gesamtzahl addiert werden.
Zu den dokumentierten Problemen gehören fehlende Prüfungen der Anfrageherkunft und der Challenge sowie fehlerhafte Zuordnungen zwischen Schlüsseln und Konten. Die jeweiligen Angriffe haben unterschiedliche Voraussetzungen. Daraus folgt weder, dass jeder Passkey umgangen werden kann, noch dass beobachtete Fehler bereits für reale Kontoübernahmen genutzt wurden.
Auch der Zeitpunkt begrenzt die Aussage: Die Offenlegungsbilanz im Paper nennt Dezember 2025. Sie ist keine aktuelle Liste ungepatchter Dienste für September 2026. Die Auswahl der untersuchten Websites erlaubt zudem keine pauschale Fehlerquote für das gesamte Internet.
Im Autoreninterview vom 8. September erläutert Jannett die Ergebnisse erneut. Die zugespitzte Feststellung, kein getesteter Dienst habe sämtliche Prüfungen bestanden, bedeutet auch dort nicht, dass jeder Befund eine Kontoübernahme ermöglicht. Das Interview ist eine Einordnung derselben Forschung, keine zweite unabhängige Messung.
Die Betriebsaufgabe war schon vorher da
Der Blick auf frühere Empfehlungen zeigt, dass sich der Übergang zu Passkeys nie auf einen neuen Knopf beschränken konnte. Die FIDO Alliance behandelte 2024 in einem Leitfaden für Unternehmen bereits die sichere Einrichtung, Wiederherstellung und Verwaltung von Zugängen. Wiederherstellungswege sollten demnach nicht auf schwächeren Faktoren beruhen als die zu ersetzende Anmeldung.
Das ist eine andere Aufgabe als die Prüfung einer einzelnen Signatur, gehört aber zur gleichen Betriebsverantwortung. Ein Anbieter muss sowohl den normalen Login als auch die Ausnahmefälle gestalten. Ein verlorenes Gerät darf Nutzer nicht dauerhaft aussperren; ein bequemer Ersatzweg darf den angestrebten Schutz nicht unbemerkt aufheben. Der Leitfaden beschreibt Anforderungen, nicht deren flächendeckende Umsetzung.
Dass diese Unterscheidung erklärungsbedürftig ist, zeigt eine Leserfrage in r/Passkeys vom Juli 2025: Welchen Schutz bietet ein Passkey, wenn ein Passwort oder Wiederherstellungscode weiterhin Zugang ermöglicht? Ein einzelner Beitrag belegt keine verbreitete Verunsicherung. Er benennt aber den verständlichen Wunsch, das ganze Konto zu beurteilen und nicht nur eine seiner Anmeldemöglichkeiten.
Der Fortschritt bleibt real
Das stärkste Gegenargument gegen eine skeptische Gesamtdeutung liefert das britische National Cyber Security Centre. Es empfiehlt seit April 2026 Passkeys, wo Dienste sie unterstützen. Die Behörde begründet dies mit dem Schutz gegen Phishing und berücksichtigt nach eigener Darstellung auch realistische Nutzungs- und Implementierungsbedingungen. Ihre Bewertung setzt also keine fehlerfreie Welt voraus.
Diese Einordnung ist entscheidend: Ein Umsetzungsfehler macht den technischen Fortschritt nicht wertlos. Passkeys binden den Anmeldenachweis an den vorgesehenen Dienst und beseitigen damit eine wesentliche Schwäche klassischer Passwörter. Wer diese Verbesserung wegen einzelner Schwachstellen verwirft, würde die unterschiedlichen Angriffsmöglichkeiten wieder miteinander vermischen.
Aus Standard, Betriebsempfehlungen und Forschung lässt sich vielmehr eine andere Konsequenz ziehen. Mit der bequemeren Anmeldung wird die Arbeit der Anbieter für Nutzer weniger sichtbar, aber nicht weniger wichtig. Eine breite Einführung sollte deshalb auch danach beurteilt werden, ob fehlerhafte Anfragen zurückgewiesen, Konten sauber zugeordnet und Wiederherstellungswege abgesichert werden. Die Zahl eingerichteter Passkeys beantwortet diese Fragen nicht.
Nutzer können einen solchen Servercheck nicht durch besonders vorsichtiges Klicken ersetzen. Anbieter müssen ihn leisten und überprüfen lassen. Der bequemste Login verdient Vertrauen, wenn die Sorgfalt hinter ihm mitwächst.
Das Titelbild ist ein KI-generiertes Symbolbild, keine Darstellung eines bestimmten Dienstes.
Quellen
- W3C: Web Authentication: An API for accessing Public Key Credentials – Level 2, 8. April 2021, insbesondere Abschnitt 7.2.
- FIDO Alliance: Displace Password + OTP Authentication with Passkeys, 17. September 2024.
- Louis Jannett et al.: The State of Passkeys: Studying the Adoption and Security of Passkeys on the Web, USENIX Security, August 2026.
- UK NCSC: Passkeys are more secure than traditional ways to log in, 23. April 2026.
- Identity Briefing: 103 Websites Had Passkeys. None Got Implementation Right, Interview mit Louis Jannett, 8. September 2026.
- r/Passkeys: Passkeys AND Passwords/Recovery Codes, 17. Juli 2025; einzelnes qualitatives Bedarfssignal.
Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft.