Der Wechsel eines Passwortmanagers sollte kein Grund sein, bei jedem Onlinedienst einen neuen Zugang einzurichten. Mit Passkeys war genau das lange eine Hürde: Der bequeme Login funktionierte, der Schlüssel blieb jedoch in seiner bisherigen Umgebung. Am 10. September hat Google einen einfacheren Übertragungsweg für Android vorgestellt. Laut Googles Ankündigung unterstützen Google Password Manager, 1Password, Bitwarden und Dashlane die neue Transfererfahrung. Nutzer wählen im Zielmanager den Import, bestätigen beim bisherigen Anbieter und übertragen ihre Zugangsdaten, ohne selbst eine Datei herunterzuladen.
Diese Öffnung führt zu einer zweiten Frage, die über den erfolgreichen Umzug hinausreicht. In einer Diskussion über Credential Exchange fragt ein Nutzer ausdrücklich, ob anschließend in beiden Tresoren separate Passkeys liegen, die dasselbe Konto öffnen. Der Beitrag belegt keine verbreitete Unsicherheit. Er macht aber eine reale Unterscheidung anschaulich: Zwei gespeicherte Einträge können denselben Anmeldeschlüssel enthalten.
Darin liegt die nächste Aufgabe der passwortlosen Anmeldung. Die freie Wahl des Speichers wird besser. Verständlich bleiben muss auch, welche Berechtigung eine Kopie mitnimmt und an welcher Stelle sie wieder endet.
Der Schlüssel behält seine Identität
Bei einer Passkey-Anmeldung weist ein Gerät nach, dass es über einen privaten Schlüssel verfügt. Der Onlinedienst prüft den Nachweis mit dem dazugehörigen öffentlichen Schlüssel. Der private Teil gehört in den geschützten Speicher des Nutzers, etwa einen Passwortmanager.
Für die Übertragung beschreibt das Credential Exchange Format der FIDO Alliance die nötigen Daten. Die aktuelle Fassung mit Korrekturen vom 9. März 2026 enthält die Kennung der ursprünglichen Registrierung und den zugehörigen privaten Schlüssel. Dieser muss weiterhin zum ursprünglich registrierten öffentlichen Schlüssel passen. Auch die Bindung an den vorgesehenen Dienst bleibt erhalten.
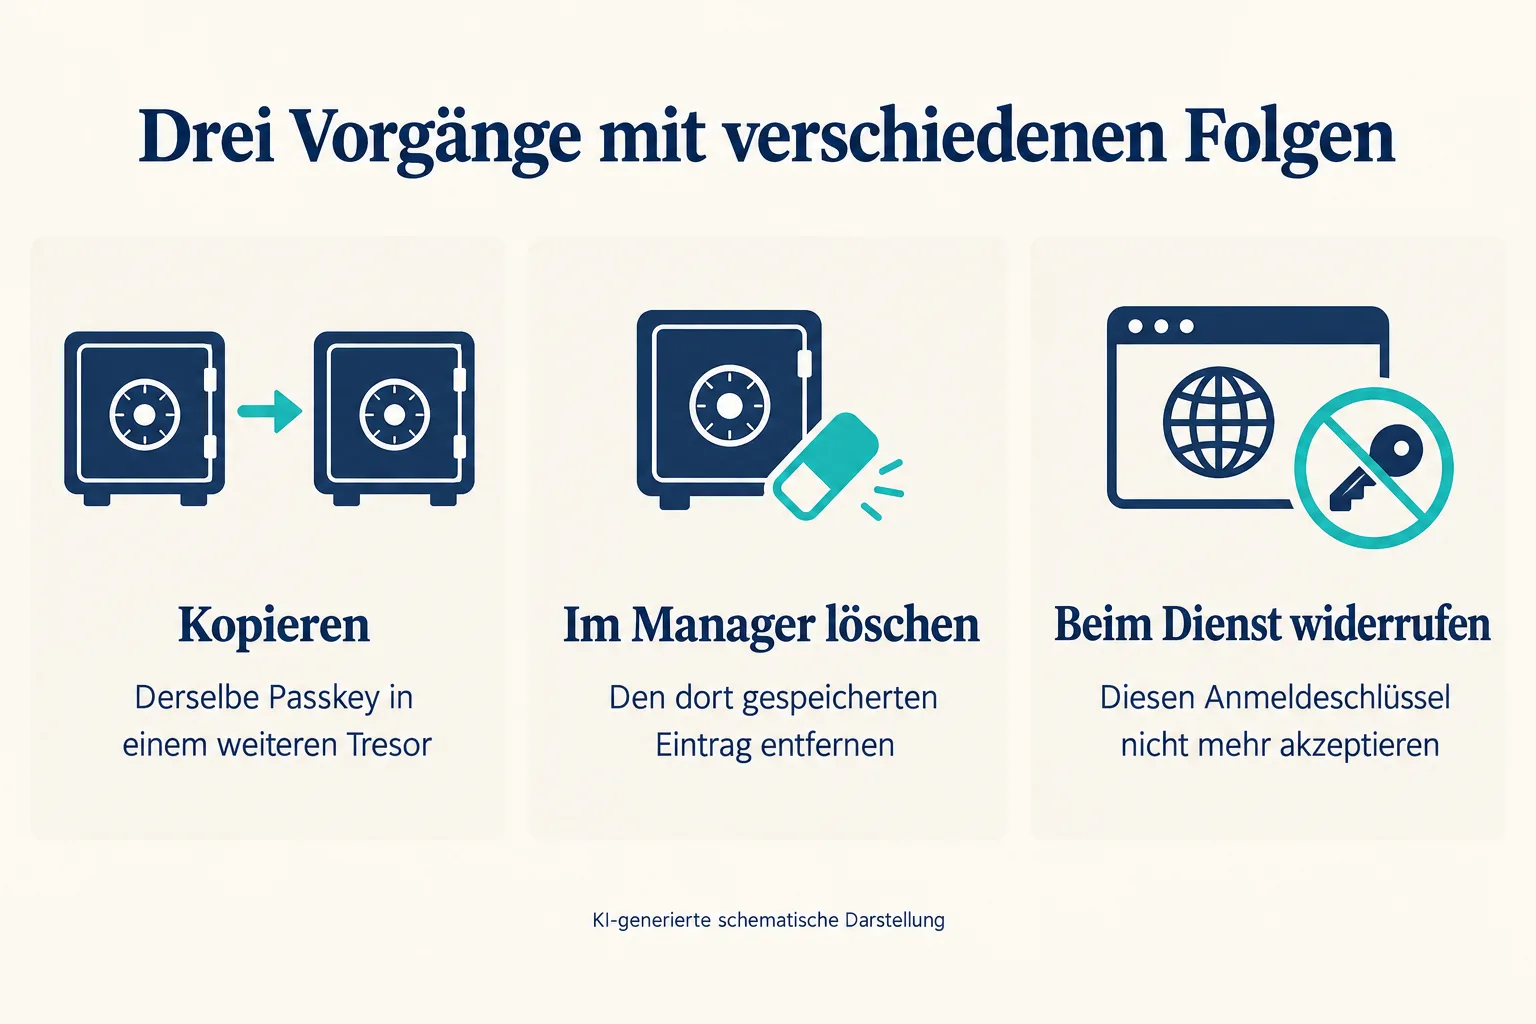
Ein solcher Import erzeugt beim Onlinedienst deshalb nicht automatisch eine zweite, unabhängig widerrufbare Berechtigung. Vereinfacht: Derselbe Schlüssel liegt in einem weiteren Tresor. Das ist etwas anderes, als beim Dienst einen zusätzlichen Passkey neu anzulegen. Diese Folgerung gilt für die beschriebene Übertragung; sie behauptet nicht, dass jeder Anbieter jeden Schlüssel exportieren kann.
Die Unterscheidung ist im Alltag leicht zu übersehen. Zwei Apps können jeweils einen ordentlich benannten Eintrag zeigen. Für den Nutzer sind es zwei Orte. Bei der Anmeldung können beide aber dieselbe hinterlegte Berechtigung verwenden.
Löschen hat zwei verschiedene Adressen
Schon der FIDO-Protokollentwurf von Oktober 2024 nahm die Vernichtung der Zugangsdaten beim bisherigen Anbieter ausdrücklich aus seinem Geltungsbereich aus. Der Entwurf beschreibt einen sicheren Austausch, keine umfassende Aufräumregel. Daraus folgt keine Pflicht, alte Einträge zu behalten. Es folgt lediglich, dass eine erfolgreiche Übertragung für sich allein deren Löschung nicht nachweist.
Die zweite Adresse ist der Onlinedienst selbst. Googles Gestaltungsleitfaden für Passkey-Abläufe trennt das klar: Entfernt ein Dienst den öffentlichen Schlüssel von seinem Server, verschwindet dadurch nicht automatisch der private Eintrag aus dem Passwortmanager. Die Oberfläche kann weiterhin etwas anzeigen, das dieser Dienst zur Anmeldung nicht mehr akzeptiert.
Umgekehrt darf das Entfernen eines Eintrags aus einem einzelnen Manager nicht mit dem Widerruf beim Dienst verwechselt werden. Wenn derselbe Schlüssel noch in einem anderen Speicher vorhanden ist, ist dessen Kopie damit nicht automatisch beseitigt. Wird hingegen die gemeinsame Berechtigung beim Dienst widerrufen, helfen auch ihre Kopien bei dieser Anmeldung nicht mehr. Andere registrierte Passkeys und bereits laufende Sitzungen sind davon getrennt zu betrachten.
Diese Trennung verändert auch, was ein guter Bestätigungsdialog leisten sollte. „Übertragung abgeschlossen“ beschreibt zunächst einen Datentransfer. Für einen vollständigen Wechsel wäre zusätzlich hilfreich zu sehen, welche Einträge zurückbleiben und ob ein neu angelegter oder ein kopierter Schlüssel verwendet wird. Das ist eine Anforderung an verständliche Gestaltung, kein Nachweis eines Fehlers in einer bestimmten App.
Der offene Transfer ist ein Sicherheitsgewinn mit Bedingungen
Das stärkste Gegenargument gegen die Sorge um Kopien ist berechtigt: Ein brauchbarer Export kann Abhängigkeiten reduzieren und einen riskanten manuellen Umweg vermeiden. Wer seinen bisherigen Manager verlassen möchte, sollte dafür weder Schutzfunktionen abschalten noch Zugangsdaten ungeschützt herumliegen lassen müssen. Zusätzliche Kopien können außerdem bewusst der Verfügbarkeit dienen.
Android dokumentiert für die neue Übertragung zwischen Anbietern einen vom System koordinierten Austausch auf demselben Gerät. Verwendet wird das gemeinsame Datenformat CXF. Intern gehören auch temporäre Cachedateien zum Verfahren. Die Aussage, dass Nutzer keine Datei selbst herunterladen müssen, bedeutet also nicht, dass technisch nirgends eine Datei existiert. Entscheidend ist, wer Zugriff erhält und wie der Ablauf abgesichert wird.
Allerdings ist ein unterstütztes Format noch keine Zusage für jede Kombination. Die Bitwarden-Dokumentation nennt für den direkten Import iOS 26 oder neuer und Android 14 oder neuer. Sie weist beim Abruf am 17. September zudem darauf hin, dass der Import von Dashlane über diesen Weg auf Android derzeit nicht unterstützt wird. Googles allgemeine Ankündigung und die engere Anleitung eines einzelnen Anbieters beantworten somit verschiedene Fragen. Eine pauschale Aussage, jeder Manager könne schon mit jedem anderen in beide Richtungen tauschen, wäre zu weitgehend. Ein eigener Gerätetest liegt diesem Artikel nicht zugrunde.
Mehr Beweglichkeit verteilt auch das Vertrauen
Die Bedeutung des Speichers ist keine neue Entdeckung dieser Android-Funktion. Andre Büttner und Nils Gruschka von der Universität Oslo untersuchten bereits in einer 2025 veröffentlichten Autorenfassung, wie sich gerätegebundene und synchronisierte Passkeys unterscheiden. Ihr konzeptioneller Vergleich ordnet Sicherheit und Verfügbarkeit danach ein, wer auf die Schlüssel zugreifen kann. Bei synchronisierten Passkeys bekommt der Anbieter, der sie verwaltet, eine zentrale Rolle.
Die Arbeit misst keine Schadenshäufigkeit und prüft nicht die neue Android-Übertragung. Sie hilft aber, deren Bedeutung einzuordnen. Ein sicherer Transport beantwortet die Frage nach dem Weg zwischen zwei Speichern. Danach hängt der Schutz weiterhin von den beteiligten Speichern, ihren Zugangsregeln und den Geräten ab. Die Sicherheit endet nicht mit dem Importdialog.
Für Anbieter entsteht daraus ein Anreiz, den ganzen Lebensweg eines Zugangs verständlich zu machen: seine Entstehung, zusätzliche Speicherorte und das Ende seiner Gültigkeit. Würde nur das Kopieren immer einfacher, während die Folgen des Löschens unklar blieben, könnte die neue Beweglichkeit zugleich neue Verwechslungen erzeugen. Das ist eine plausible Folge, keine bereits gemessene Entwicklung.
Passkeys gewinnen durch übertragbare Zugänge an Alltagstauglichkeit. Der nächste Fortschritt zeigt sich daran, ob die Oberfläche die zwei Ebenen verständlich verbindet: wo ein Schlüssel liegt und welcher Dienst ihn noch akzeptiert. Dann bedeutet ein leichter Anbieterwechsel auch, dass Nutzer ihren Zugang danach noch überblicken können.
Quellen
- Google: Switching password managers is easy and safe on Android, 10. September 2026.
- r/Passkeys: Limitation of Credential Exchange?, 13. September 2026; einzelnes Bedarfssignal.
- FIDO Alliance: Credential Exchange Format 1.0, Errata, Proposed Standard vom 9. März 2026, insbesondere Abschnitt 3.3.12.
- FIDO Alliance: Credential Exchange Protocol, Working Draft vom 3. Oktober 2024, Abschnitt 1.1.
- Google Developers: Passkeys user journeys, aktualisiert am 16. September 2025.
- Android Developers: Credential transfer, abgerufen am 17. September 2026.
- Bitwarden: Import Data, abgerufen am 17. September 2026.
- Andre Büttner und Nils Gruschka: Device-Bound vs. Synced Credentials: A Comparative Evaluation of Passkey Authentication, 13. Januar 2025; Autorenfassung für ICISSP 2025.
Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft.