OpenAI will leistungsfähige Frontier-Modelle für berechtigte API-Kunden mit einer strengeren Sicherheitsprüfung verbinden, ohne die zugrunde liegenden Prompts und Antworten im vorgesehenen Design OpenAI-Mitarbeitenden offenzulegen. Private Safety Processing (PSP) wird derzeit mit frühen Kunden getestet. Der geplante Rollout im September ist noch kein fertiger Produktstart und kein Wirksamkeitsnachweis.
Das Wichtigste in 30 Sekunden
- PSP soll nicht nur einzelne Anfragen, sondern Muster über zusammenhängende Interaktionen erkennen.
- OpenAI beschreibt ein eng definiertes automatisiertes Sicherheitssignal statt eines Zugriffs von Mitarbeitenden auf den vollständigen Inhalt.
- Zero Data Retention (ZDR) gilt für berechtigte API-Kunden und konkrete Endpunkte, nicht pauschal für ChatGPT Free, Plus, Go oder Pro.
- Für September sind ein Rollout und ein technisches Whitepaper geplant. Ob die Architektur im Betrieb zuverlässig arbeitet, ist noch offen.
Warum einzelne Anfragen nicht immer reichen
Ein riskanter Einsatz von KI muss nicht in einer einzigen Anfrage sichtbar werden. Ein Nutzer kann Informationen über mehrere Sitzungen verteilen, technische Schritte einzeln abfragen oder den Zweck einer Handlung erst nach und nach erkennen lassen. Eine Prüfung, die jede Interaktion nur für sich betrachtet, sieht dann womöglich harmlose Bruchstücke.
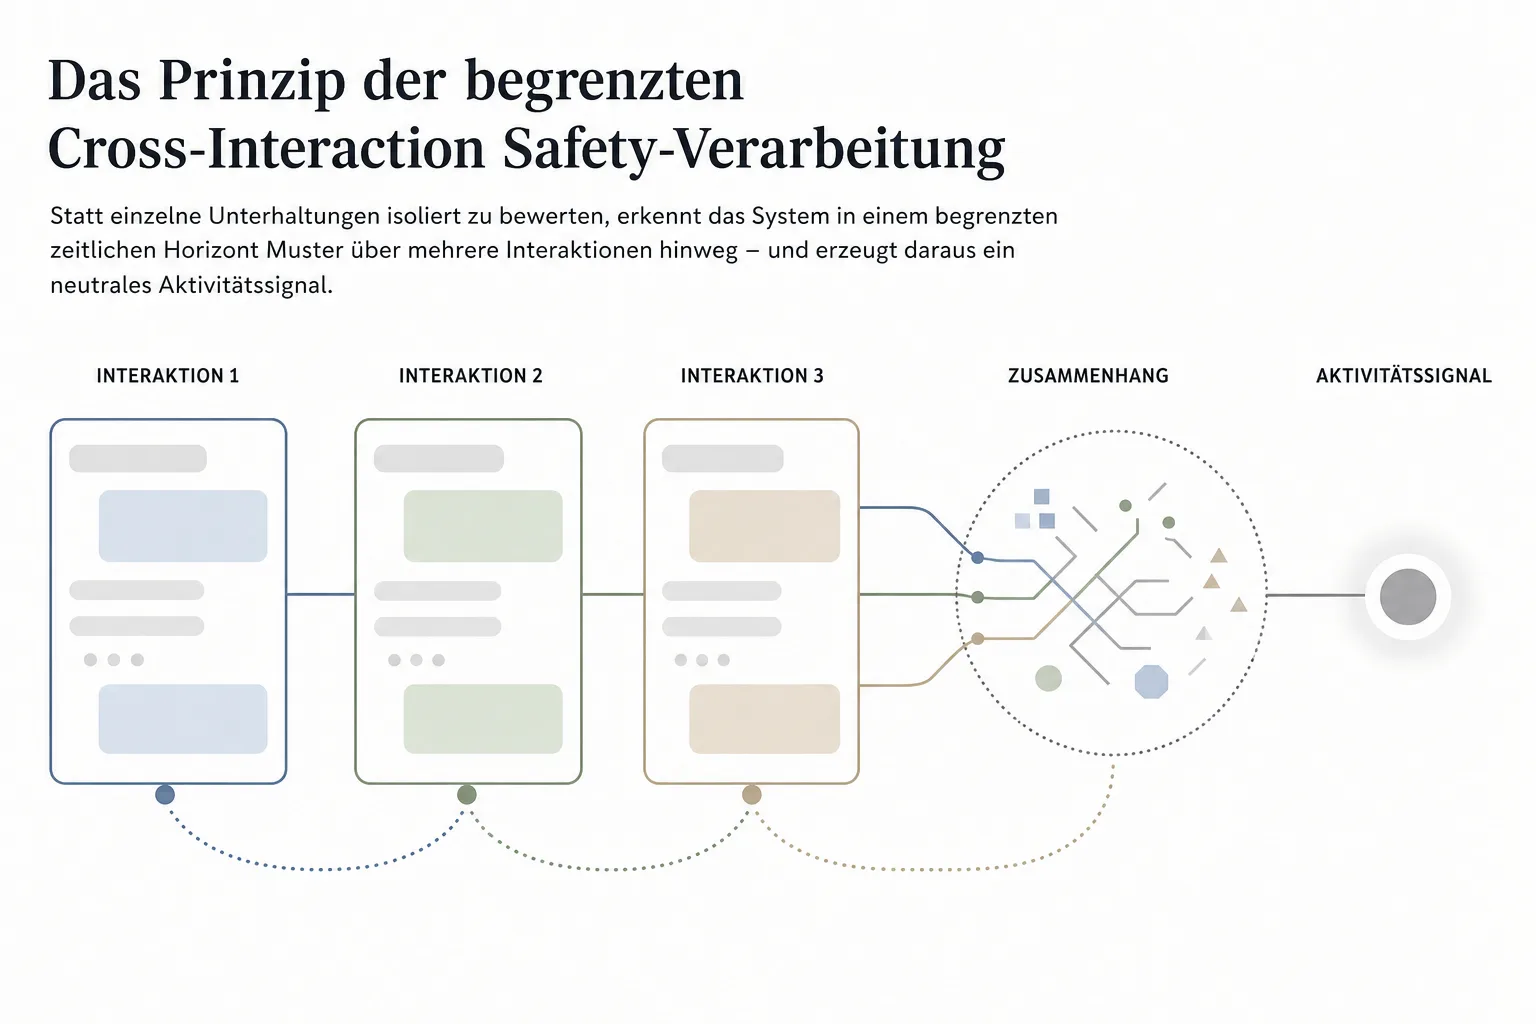
Genau hier setzt OpenAIs PSP-Vorschau an. Das System soll verwandte Interaktionen zusammen betrachten und daraus ein Muster ableiten. Der Anspruch geht damit über eine Einzelprüfung hinaus: Die Sicherheitslogik erhält mehr Kontext, während die Inhalte nach der Darstellung des Unternehmens unter einer strengeren Zugriffskontrolle bleiben.
Wie Private Safety Processing funktionieren soll
OpenAI beschreibt PSP als automatisierte Verarbeitung. Erkennt das System ein Risiko, soll es ein eng definiertes Signal zur Art der Aktivität zurückgeben. Die zugrunde liegenden Prompts und Antworten sollen im vorgesehenen Design nicht an OpenAI-Mitarbeitende offengelegt werden. Eine Kundin oder ein Kunde kann Inhalte für eine Untersuchung oder einen Einspruch freiwillig teilen.
Das ist die Beschreibung der geplanten Architektur, nicht eine unabhängige Prüfung ihrer Leistungsfähigkeit. Noch fehlen die technischen Details, die das angekündigte Whitepaper klären soll: Wie werden Interaktionen zusammengeführt? Wie genau ist das Signal? Wie werden Fehlalarme behandelt? Und welche Maßnahmen folgen auf einen Alarm?
Wo die Datenkontrolle liegen kann
OpenAI nennt zwei Wege. Kundendaten können auf einer vom Kunden kontrollierten Infrastruktur bleiben. Alternativ entwickelt das Unternehmen eine gehostete Variante mit verschlüsseltem Speicher und Kundenschlüsseln, auf die OpenAI-Mitarbeitende keinen Zugriff haben sollen.
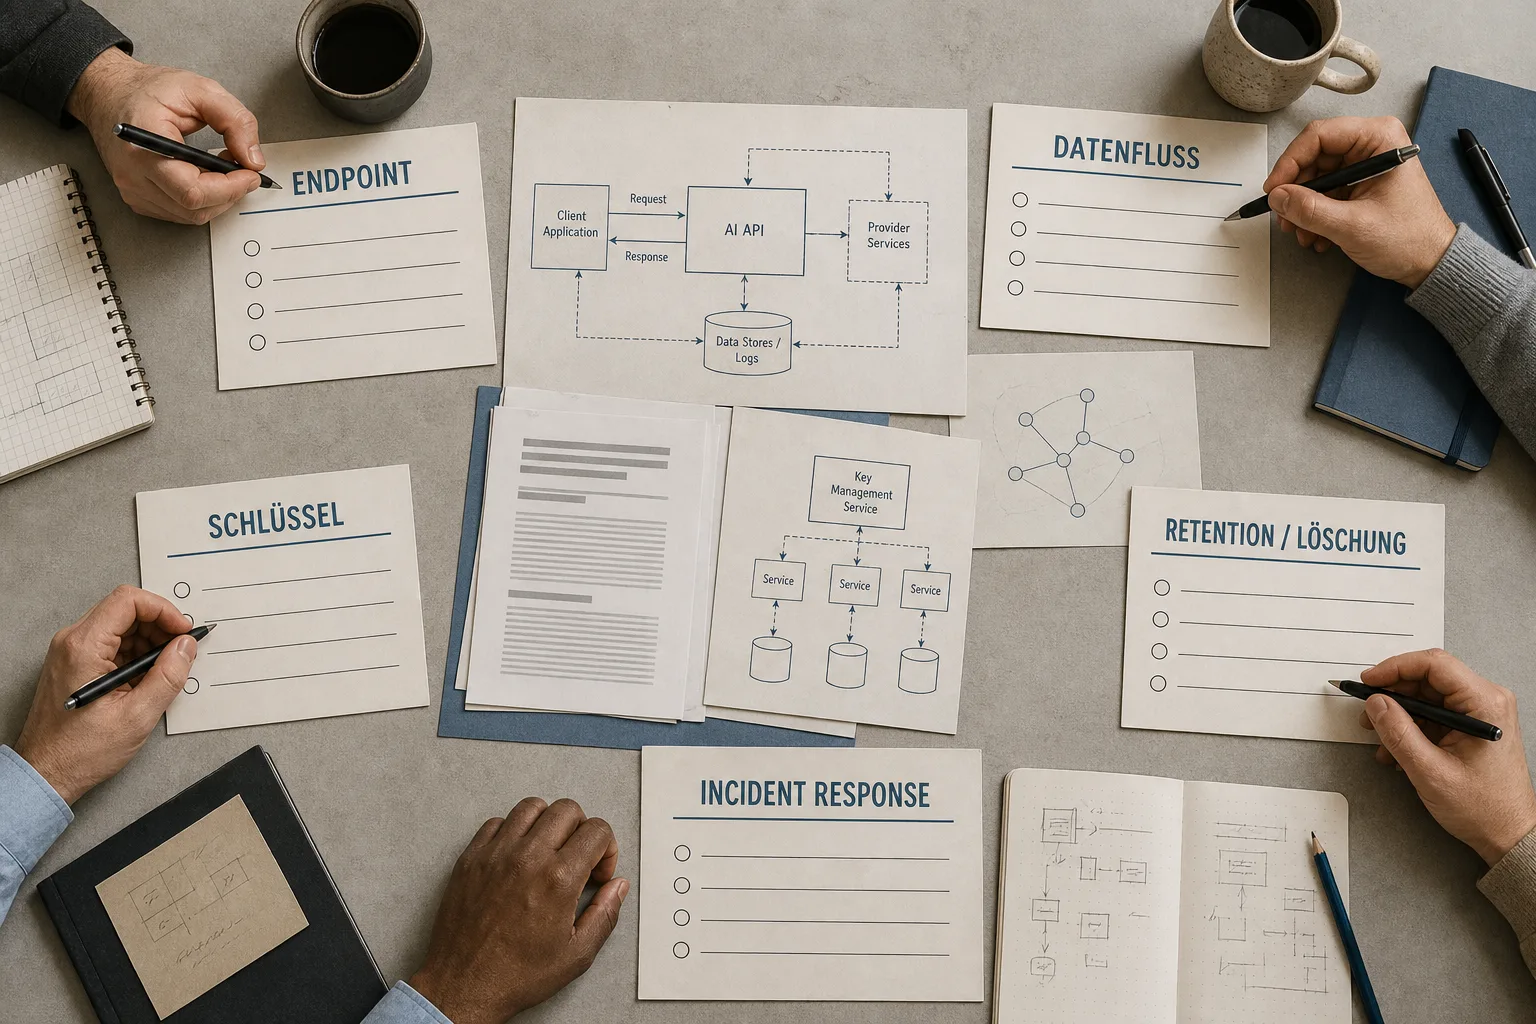
Für Einkauf und IT-Sicherheit reicht diese Aussage allein aber nicht. Geprüft werden müssen die konkrete Schlüsselverwaltung, die Rollen im Betrieb, die Zugriffsprotokolle, Subprozessoren und die Frage, welche Daten PSP für sein Signal überhaupt verarbeitet. Verschlüsselung und ZDR sind nicht dasselbe wie Datenresidenz, Auftragsverarbeitung oder eine automatische Freigabe nach europäischem Datenschutzrecht.
Für wen Zero Data Retention gilt
Zero Data Retention ist hier keine allgemeine Einstellung für alle OpenAI-Produkte. Die Zusage richtet sich an berechtigte API-Kunden und hängt von konkreten Endpunkten und Bedingungen ab. OpenAI trennt diese Geschäftskunden-Regeln von den Verbrauchertarifen ChatGPT Free, Plus, Go und Pro.
Auch die ältere ZDR-Erklärung zu API-Endpunkten ist deshalb eher ein Scope-Hinweis als eine pauschale Produktgarantie. Wer ein Modell einsetzen will, muss den tatsächlich verwendeten Endpoint, die Berechtigung des Kontos und die geltenden Vertragsunterlagen prüfen. Ein Häkchen in einer Oberfläche ersetzt diesen Abgleich nicht.
Was die Vorschau noch nicht beweist
PSP ist eine Preview und wird mit frühen Kunden getestet. OpenAI plant, im September mit dem Rollout zu beginnen und ein technisches Whitepaper zu veröffentlichen. Bis dahin bleiben mehrere Fragen offen:
- Welche Modelle, Kundentypen und Endpunkte sind tatsächlich zugelassen?
- Welche Speicher- und Löschpfade entstehen innerhalb der automatisierten Sicherheitsprüfung?
- Wie sehen Schwellenwerte, Fehlalarmbehandlung und Einspruchswege aus?
- Welche Audit- und Incident-Response-Rechte erhalten Kunden?
Eine ausdrückliche Ausnahme betrifft Bilder, die als potenzielles Material sexuellen Kindesmissbrauchs erkannt werden. OpenAI nennt dafür eine gesetzliche Ausnahme: Solche Inhalte können zur manuellen Prüfung und Meldung aufbewahrt werden. Das zeigt, warum „es wird nichts gespeichert“ als Kurzform falsch wäre.
Warum Anthropic einen anderen Weg geht
Anthropic dient in der Debatte als Gegenmodell. Die offizielle Richtlinie zu bestimmten Covered Models sieht in den dort genannten Organisations-, API- und Cloud-Kontexten eine Aufbewahrung von Prompts und Ausgaben für 30 Tage vor. Kontrollierte Prüfungen durch zugelassene Personen sind unter definierten Bedingungen möglich; danach werden die Daten grundsätzlich gelöscht, abgesehen von Ausnahmen.
Das ist kein belastbarer Qualitätsvergleich. Die Unternehmen setzen unterschiedliche Prioritäten: OpenAI beschreibt mehrinteraktionale Signale ohne regulären Zugriff von Mitarbeitenden auf den Inhalt, Anthropic eine begrenzte Retention mit kontrollierter menschlicher Prüfung. Welche Variante passt, hängt vom Risikomodell und den vertraglichen Anforderungen des jeweiligen Einsatzes ab.
Was Firmen vor dem Einsatz prüfen sollten
Für deutsche und europäische Unternehmen verschiebt sich die Beschaffungsfrage. Es geht nicht nur darum, ob Daten zum Training verwendet werden. Ebenso wichtig ist, wer Sicherheitsdaten sehen darf, wie Signale über mehrere Interaktionen entstehen und welche Kontrolle beim Kunden bleibt.
| Prüffeld | Konkrete Frage |
|---|---|
| Endpoint und Berechtigung | Gilt ZDR für genau das Modell, den API-Endpunkt und das eigene Kundenkonto? |
| Datenfluss | Welche Inhalte werden für PSP verarbeitet, wo liegen sie und welche Subprozessoren sind beteiligt? |
| Schlüssel und Rollen | Wer kontrolliert die Schlüssel, wer darf Alarme sehen und wie werden Zugriffe protokolliert? |
| Retention und Löschung | Welche Daten werden wie lange für Sicherheit, Einspruch, Rechtspflichten oder Ausnahmen vorgehalten? |
| Incident Response | Welche Informationen erhält das Unternehmen bei einem Signal, und welche Mitwirkungs- oder Audit-Rechte bestehen? |
Diese Liste ist keine Rechtsberatung. Sie macht aber sichtbar, wo ein Pilot vor dem produktiven Einsatz belastbare Antworten braucht. Wichtig ist die Trennung zwischen dem, was OpenAI für die Preview beschreibt, und dem, was später vertraglich zugesichert und technisch nachweisbar ist.
Die offene Frage bis September
OpenAI versucht mit PSP, einen schwierigen Zielkonflikt technisch zu entschärfen: Frontier-Modelle sollen über längere Interaktionsketten auf Missbrauch geprüft werden können, ohne dass der Anbieter dafür routinemäßig den gesamten Kundeninhalt einsehen muss. Ob dieses Versprechen im Betrieb trägt, hängt an Details, die derzeit noch fehlen – an Signalen, Fehlalarmen, Zugriffspfaden und den finalen Vertragsbedingungen.
Für Firmen ist deshalb nicht der Produktname die wichtigste Nachricht. Entscheidend ist, ob die konkrete Kombination aus Endpoint, ZDR-Berechtigung, Datenfluss, Schlüsselkontrolle und Sicherheitsprozess in die eigene Risikoprüfung passt.
Quellen und weiterführende Informationen
- OpenAI: Offering Zero Data Retention for frontier models
- Axios: OpenAI previews zero-retention safety system as Anthropic requires data logs
- TechCrunch: OpenAI seeks to one-up Anthropic with new customer privacy protections
- The Indian Express: How OpenAI plans to monitor for AI misuse without looking at your data
- The Stack: OpenAI builds zero data retention system for frontier models
- Anthropic: Data retention practices for Covered Models
Hinweis: Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft. Stand: 2026-08-21