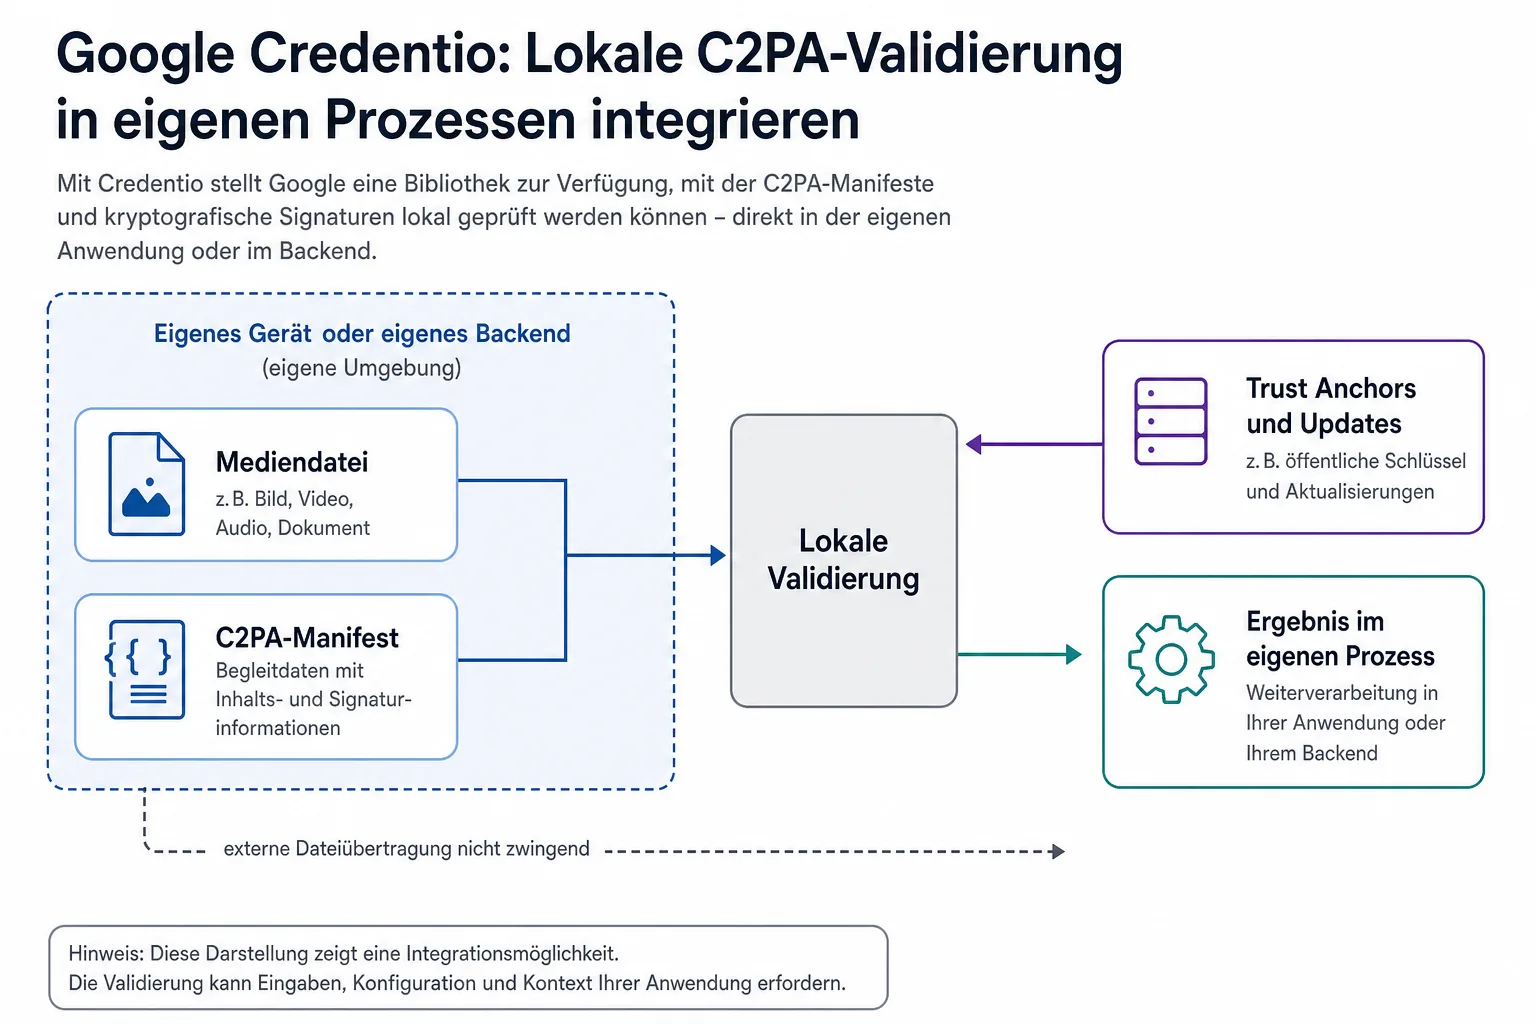
Bild, Audio oder Video müssen für eine Provenienzprüfung nicht zwingend an einen externen Dienst geschickt werden. Google hat mit Credentio eine Open-Source-C++-Bibliothek vorgestellt, die C2PA Content Credentials lokal in einer Anwendung oder im eigenen Backend validieren soll. Für Redaktionen, Plattformen, Behörden und KMU ist das eine Architekturentscheidung: Die Prüfung kann näher an den Upload-, Moderations- oder Archivprozess rücken. Trust Anchors, Updates und Warnungen bleiben dann aber in der eigenen Verantwortung.
Das Wichtigste in 30 Sekunden
- Credentio prüft vorhandene C2PA-Manifeste, Claims, Assertions und Signaturen lokal.
- Die Mediendatei muss für diese Validierung laut Google nicht an Google oder einen externen Prüfpunkt übertragen werden.
- Das Projekt unterstützt zunächst C2PA 2.2 und 2.4 sowie viele Bild-, Audio-/Video- und Dokumentformate.
- Credentio ist kein KI-Detektor und kein Beweis dafür, dass das dargestellte Motiv wahr ist.
- Trust-Anchor-Listen, Updates, Formatgrenzen und die Interpretation von Warnungen bleiben Integrationsarbeit.
Was Google mit Credentio veröffentlicht
Credentio ist kein neuer Wahrheitsdetektor, sondern ein Prüfbaustein für bereits vorhandene Herkunftsdaten. Google beschreibt die Bibliothek als Open Source und für C++-Anwendungen gedacht. Die Ankündigung vom 13. August 2026 nennt zunächst die C2PA-Spezifikationsversionen 2.2 und 2.4. Im öffentlichen Repository finden sich außerdem das Kommandozeilenwerkzeug c2pa_validate, Build-Hinweise für Bazel und eine Liste unterstützter Dateiendungen.
Darunter sind unter anderem JPEG, PNG, TIFF, WebP, AVIF, DNG und HEIC sowie MOV, MP4, M4A, MP3, WAV und FLAC. Auch PDF-, DOCX-, PPTX- und XLSX-Dateien stehen in der README. Diese Liste beschreibt die technische Reichweite des Projekts. Sie verspricht aber nicht, dass jede Kombination aus Dateityp, Manifest und Integration gleich vollständig geprüft werden kann.
Wie die lokale Prüfung funktioniert
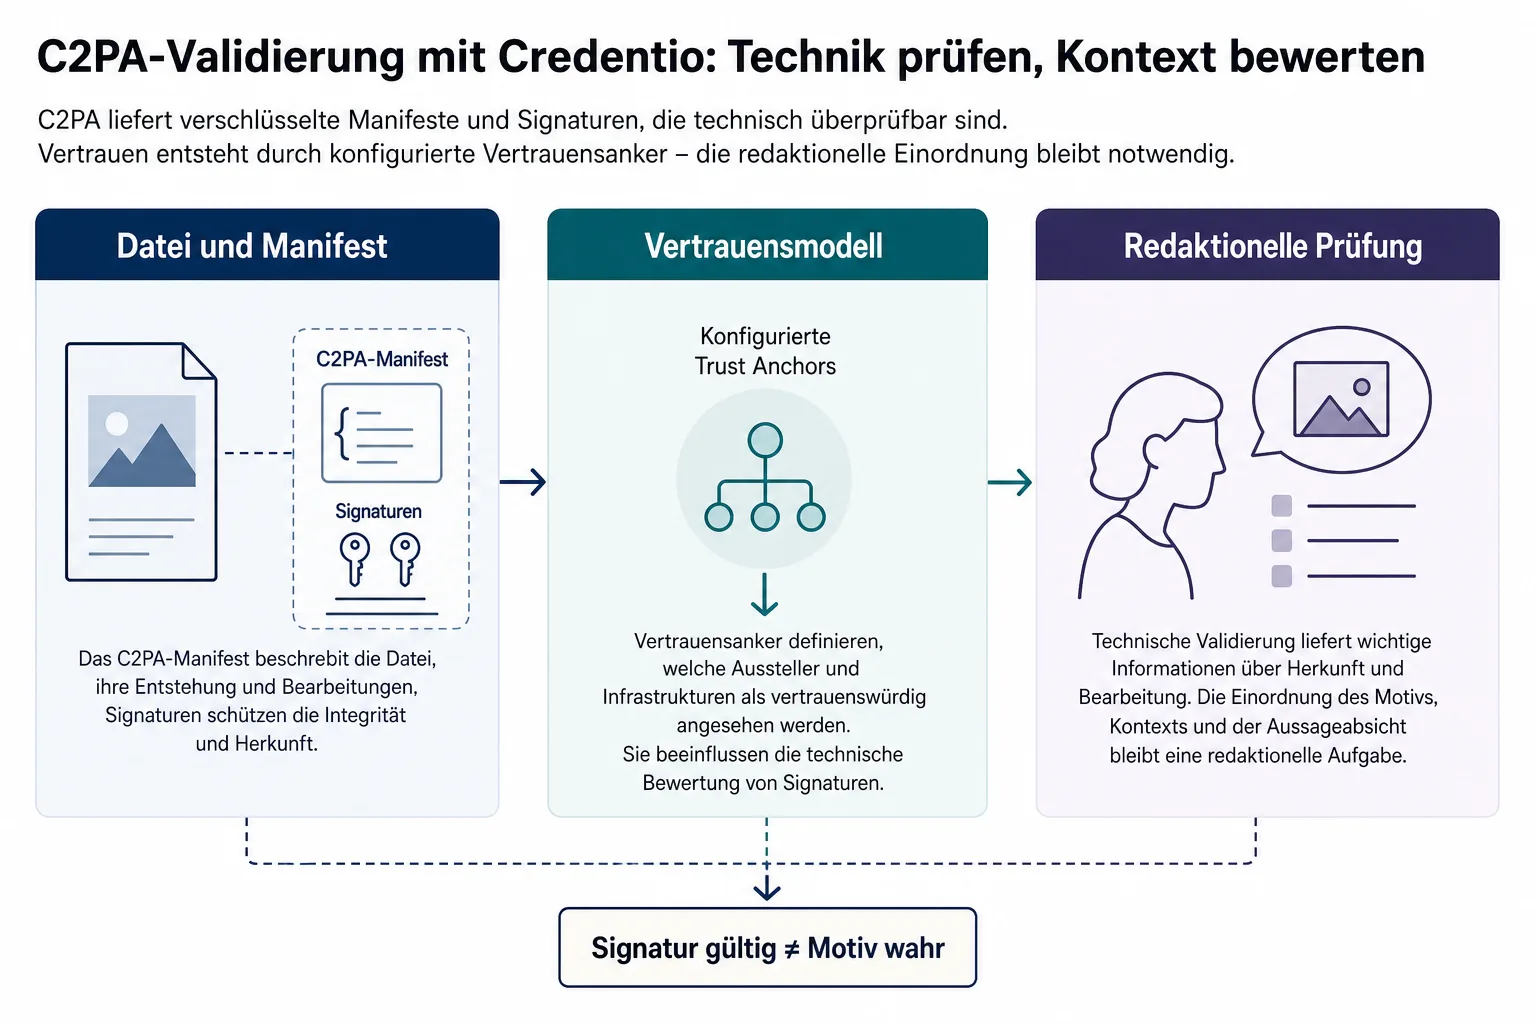
C2PA Content Credentials verbinden ein digitales Asset mit maschinenlesbaren Angaben über Herkunft und Bearbeitung. In der technischen Spezifikation werden Assertions, Claims, Manifeste, digitale Signaturen und Validierungszustände getrennt betrachtet. Credentio nimmt diese Bestandteile aus der Datei auf und prüft sie gegen ein Vertrauensmodell.
Für die Vertrauensentscheidung spielen sogenannte Trust Anchors eine zentrale Rolle. Über sie lässt sich beurteilen, welchen Signierern oder Zeitstempelstellen eine Anwendung vertraut. Credentio kann laut Dokumentation PEM-kodierte Trust Anchors verwenden. Die Trust-Anchor-Listen liefert das Projekt jedoch nicht automatisch mit. Betreiber müssen sie separat beziehen, aktualisieren und in ihre eigene Konfiguration einbinden.
Die drei Ebenen der Prüfung
- Technik
- Ist das Manifest korrekt aufgebaut, die Signatur gültig und die Assertion dem Asset zugeordnet?
- Vertrauen
- Ist der Signierer in der konfigurierten Trust List beziehungsweise im eigenen Vertrauensmodell akzeptiert?
- Redaktion
- Passt die dokumentierte Herkunft zu dem, was der Inhalt tatsächlich behauptet?
Was sich bei der Architektur ändert
Bei einer lokalen Prüfung bleibt die große Mediendatei am Gerät oder im eigenen Backend. Eine App kann die Credentials beim Upload untersuchen, ein Archiv kann sie vor der Ablage validieren, und eine Moderationspipeline kann die Ergebnisse im eigenen System weiterverarbeiten. Laut Google kann das Übertragungen, Latenz und Bandbreitenbedarf reduzieren. Auch der Datenschutz kann profitieren, wenn die Datei für diesen Prüfschritt nicht an einen weiteren Dienst fließen muss.
Damit ist aber noch kein fertiger Betriebsmodus beschrieben. „Lokal“ bedeutet nicht zwingend offline. Eine Anwendung kann weiterhin Netzwerkzugriffe, externe Trust Lists oder andere Dienste benötigen. Eine sichere Konfiguration entsteht ebenfalls nicht von selbst. Wer Credentio einsetzt, muss festlegen, welche Vertrauensanker gelten, wie Updates eingespielt werden und wie die Anwendung mit unvollständigen oder widersprüchlichen Credentials umgeht.
| Frage | Lokale Validierung | Was der Betreiber klären muss |
|---|---|---|
| Wo wird geprüft? | Auf dem Gerät oder im eigenen Backend | Speicherort, Zugriffsschutz und Protokollierung |
| Welche Daten werden übertragen? | Für die Prüfung nicht zwingend die Mediendatei | Trust Lists, Updates und eventuelle Zusatzdienste |
| Was gilt als vertrauenswürdig? | Die konfigurierte Auswahl an Trust Anchors | Herkunft, Aktualität und Zuständigkeit der Liste |
| Was passiert bei einer Warnung? | Die Anwendung erhält ein Validierungsergebnis | Ein nachvollziehbarer redaktioneller oder technischer Prozess |
Was C2PA nicht beweist
Eine gültige C2PA-Signatur sagt, dass bestimmte Herkunftsangaben technisch zugeordnet und seit ihrer Signierung nicht unbemerkt verändert wurden. Sie sagt nicht automatisch, dass das Bild einen realen Vorgang wahrheitsgemäß zeigt. Ein authentisch signiertes Foto kann eine falsche Bildunterschrift bekommen. Umgekehrt beweist das Fehlen von Credentials keine Manipulation: Metadaten können absichtlich oder versehentlich entfernt worden sein, und eine Provenienzkette kann unvollständig bleiben.
Die Validierung beantwortet auch die KI-Frage nicht. Credentio erkennt nicht automatisch, ob ein Bild, Audio- oder Videoinhalt von einer KI erzeugt wurde. C2PA kann dafür dokumentierte Angaben und Bearbeitungsschritte transportieren, sofern sie vorhanden und zugänglich sind. Das ist ein technisches Vertrauenssignal, keine abschließende Inhaltsprüfung.
Für eine vollständige Kette müssen außerdem referenzierte Bestandteile, sogenannte Ingredients, erreichbar sein. Fehlt ein Teil, kann die Anwendung möglicherweise eine frühere Validierung bestätigen, aber nicht die gesamte Entstehung lückenlos rekonstruieren.
Warum das für Europa relevant ist
Die Europäische Kommission verweist für bestimmte KI-Systeme ab dem 2. August 2026 auf Transparenzpflichten. Bestimmte KI-generierte oder manipulierte Bild-, Audio- und Videoinhalte sollen sichtbar und maschinenlesbar gekennzeichnet werden. In diesem Umfeld kann lokale C2PA-Validierung für Produkte interessant werden, die Provenienz als Teil ihrer Medienverarbeitung nutzen wollen.
Der Schluss daraus bleibt begrenzt. Die EU-Seite nennt Credentio nicht und erklärt auch nicht, dass C2PA allein rechtliche Pflichten erfüllt. Zwischen technischer Signaturprüfung, der Vertrauensentscheidung über einen Aussteller und dem Nachweis rechtlicher Compliance liegen drei verschiedene Aufgaben. Ein lokaler Validator kann die erste unterstützen, ersetzt aber weder die beiden anderen.
Die offenen Integrationsfragen
Das Repository befindet sich laut README in aktiver Entwicklung. Es kann zu Breaking Changes kommen, und Credentio ist dort ausdrücklich nicht als offiziell unterstütztes Google-Produkt beschrieben. Die aktuelle Ankündigung konzentriert sich auf Validierung. Das Erzeugen und direkte Einbetten von Content Credentials nennt Google als geplante Erweiterung, nicht als belegten Vollumfang dieses Releases.
Vor dem produktiven Einsatz reicht es deshalb nicht, dass die Bibliothek erfolgreich gebaut wurde:
- Welche Dateiformate und Manifestvarianten deckt die konkrete Version ab?
- Wie werden Trust Anchors bezogen, geprüft und aktualisiert?
- Wie werden fehlende Credentials, entfernte Metadaten und unvollständige Ingredients behandelt?
- Welche Warnungen stoppen einen Prozess, welche erzeugen nur einen Prüfhinweis?
- Wer entscheidet am Ende, ob ein Asset veröffentlicht, archiviert oder zurückgehalten wird?
Googles Hinweis auf fast 40 konforme Produkte, zig Milliarden Assets und einen geringeren Speicherbedarf zeigt die angestrebte Größenordnung, ist aber als Herstellerangabe zu lesen. Das Dossier enthält dafür keinen unabhängigen Benchmark. Für Redaktionen und KMU ist der belastbarere Punkt zunächst ein anderer: Credentio macht die lokale Prüfung als konkrete C++-Integrationsoption sichtbar.
Meine Einordnung
Der Wert von Credentio liegt weniger in einem neuen Etikett für KI-Bilder als in der Verschiebung des Prüfpunktes. Provenienz kann näher an den Ort rücken, an dem Medien ohnehin angenommen, sortiert oder archiviert werden. Das spart in passenden Szenarien Übertragungen und gibt Betreibern mehr Kontrolle über sensible Dateien. Gleichzeitig wandert Verantwortung in die eigene Software: Trust Lists, Updates und Fehlermeldungen müssen dort so behandelt werden, dass aus einer technischen Prüfung keine scheinbare Gewissheit wird.
Quellen und weiterführende Informationen
- Introducing Credentio: Open Source C++ Library for C2PA Content Credentials from Google – Google Developers Blog, 13.08.2026.
- Credentio – Google Media Provenance source repository and README.
- Content Credentials – C2PA standard overview.
- Content Credentials: C2PA Technical Specification 2.4.
- C2PA FAQs.
- Safer and more transparent AI – Europäische Kommission, 02.08.2026.
Hinweis: Für diesen Artikel wurden KI-gestützte Recherche- und Editierwerkzeuge verwendet. Der Inhalt wurde redaktionell geprüft. Stand: 2026-08-17